
Die erweiterte Angriffsfläche hybrider SAP-Landschaften
SAP- cloud -Migrationen vergrößern die Angriffsfläche eines Unternehmens, da der Übergang von isolierten On-Premise-Systemen zu komplexeren, miteinander verbundenen Hybridumgebungen erfolgt. Die Migration zu RISE with SAP, SAP Business Technology Platform (BTP) und SaaS-Lösungen fördert zwar die geschäftliche Agilität, kann jedoch auch potenzielle Vektoren für laterale Bewegungen schaffen, die herkömmliche Perimeter-Abwehrmaßnahmen umgehen können. Angreifer müssen Unternehmensfirewalls nicht durchbrechen, wenn sie falsch konfigurierte Vertrauensbeziehungen, offengelegte Trace-Protokolle und gemeinsam genutzte Anmeldedaten für „ cloud “ ausnutzen können, um sich frei zwischen On-Premise- und „ cloud “-Instanzen zu bewegen.
Um diese Angriffe über die Sicherheitsgrenzen hinweg zu veranschaulichen, hielten CTO JP Perez-Etchegoyen, der leitende Forscher für offensive Sicherheit Pablo Artuso und der Senior Sales Engineer Hector Espinosa kürzlich einen Vortrag mit dem Titel „Beyond the Perimeter: Managing the Expanded Attack Surface of SAP- Cloud -Migrations“, die vierte Folge unserer Doku-Serie „Hacking & Defending SAP Applications“.
Das Wichtigste in Kürze
- Firewalls schützen SAP-Daten nicht mehr: Während das ausschließliche Verlassen auf Firewalls in der Vergangenheit bereits kritische Sicherheitslücken hinterließ, hat sich das Risiko heute erheblich verschärft. Hybride Architekturen schaffen Verbindungsbrücken (wie beispielsweise den SAP- Cloud -Connector und RFC-Ziele), die Angreifer nutzen, sobald sie sich einen ersten Zugang verschafft haben.
- Unsichere Konfigurationen können sensible Daten offenlegen: Durch die Aktivierung einer ausführlichen Diagnoseprotokollierung (z. B. „ Cloud -Connector-Tunnel-Traffic-Trace“) können Base64-verschlüsselte Administrator-Anmeldedaten direkt in lesbare Protokolldateien geschrieben werden.
- Vertrauensbeziehungen können als Waffe eingesetzt werden: Durch die Kompromittierung eines lokalen S/4HANA- oder ERP-Systems können Angreifer etablierte SM59-Ziele und Kommunikationsvereinbarungen missbrauchen, um Hintertür-Konten in SAP BTP einzurichten.
- Unterkonten sind keine festen Sicherheitsgrenzen: Schwachstellen in Webanwendungen (z. B. Befehlsinjektion in BTP-Anwendungen) legen Umgebungsvariablen (VCAP_SERVICES) offen, wodurch Angreifer Dienstzugangsdaten im Klartext abgreifen und über Unterkonten hinweg zu internen Datenbanken vordringen können.
Die Realität der hybriden SAP-Umgebung: Warum herkömmliche Perimeter-Kontrollen versagen
Herkömmliche Perimeter-Sicherheit versagt in modernen SAP-Umgebungen, da hybride „ cloud “-Verbindungen externe Endpunkte zu internen Gateways machen.
In älteren Architekturen befanden sich ERP-Systeme (Enterprise Resource Planning) hinter den Firewalls des Unternehmens. Sicherheitsteams setzten auf Netzwerksegmentierung, um die zentrale Geschäftslogik zu schützen. Heute erstreckt sich ein SAP-Ökosystem im Unternehmen über mehrere Betriebsebenen:
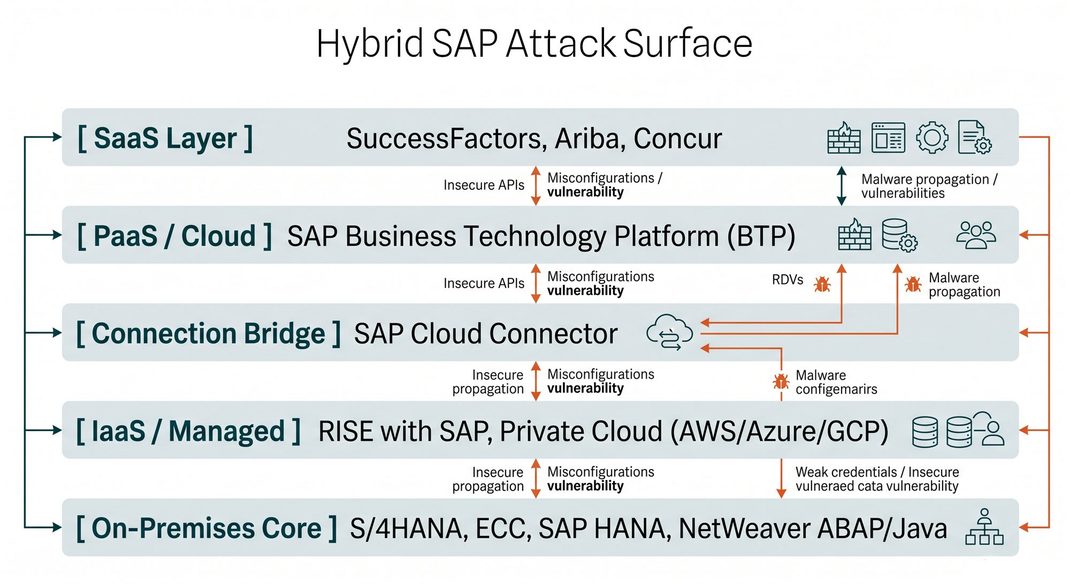
Wenn Unternehmen S/4HANA-Transformationen durchführen oder auf „RISE with SAP“ umsteigen, schaffen sie enge Integrationsabläufe zwischen diesen Schichten. Angreifer zielen auf die Integrationsprotokolle, Authentifizierungstoken und Diagnosekonfigurationen ab, die diese Umgebungen miteinander verbinden, anstatt direkt die abgesicherten Anwendungskerne anzugreifen.
Untersuchungen von Onapsis Research Labs zeigen, dass Angreifer neu bekannt gewordene Sicherheitslücken bereits innerhalb von 72 Stunden ausnutzen. Um diese hybriden Umgebungen zu „ defend “, müssen Sicherheitsteams verstehen, wie Angreifer sich quer durch „ cloud “- und lokale Topologien bewegen.
Angriffsvektor 1: „ Cloud “-Konnektor zur lokalen Umgebung
Angreifer nutzen „ cloud “-Konnektoren als Sprungbrett zu lokalen Kernsystemen, indem sie Base64-verschlüsselte Anmeldedaten aus Diagnoseprotokollen extrahieren und gefährliche ICF-Dienste aufrufen.
Der SAP- Cloud -Connector fungiert als Reverse-Invocation-Proxy, der Anwendungen unter SAP BTP undcloud mit lokalen Systemen verbindet. Da er sichere ausgehende Tunnel aufbaut, muss keine Firewall-Ports für eingehenden Datenverkehr geöffnet werden. Falsche Konfigurationen im Cloud -Connector bergen jedoch erhebliche Risiken.
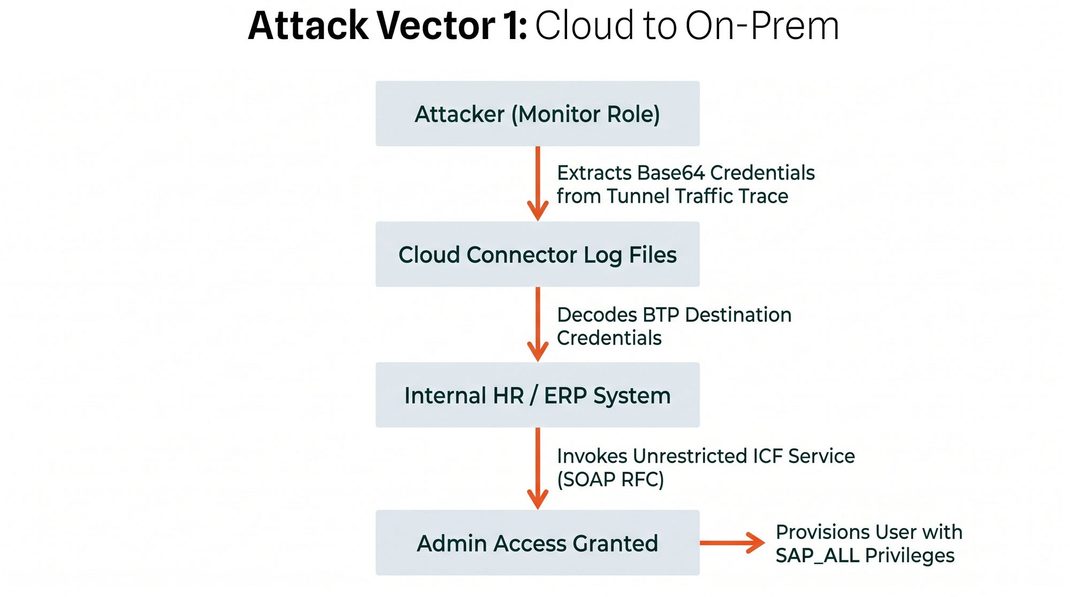
Die Exploit-Kette
- Risiko durch Trace-Konfiguration: Ein Administrator aktiviert während der Fehlerbehebung die ausführliche Diagnose-Trace-Funktion (insbesondere den Tunnel-Traffic-Trace) im SAP- Cloud -Connector.
- Extraktion von Anmeldedaten: Ein Benutzer mit einer Monitor- oder Support-Rolle mit geringen Berechtigungen greift auf Protokolldateien zu. In den Trace-Protokollen werden HTTP/REST-Nutzdaten aufgezeichnet, die an interne Systeme weitergeleitet werden, darunter Base64-kodierte HTTP-Basic-Authentifizierungs-Header.
- Internal Gateway Targeting: Der Angreifer entschlüsselt die Base64-Zeichenkette, um die vom BTP-Ziel verwendeten Administrator-Anmeldedaten im Klartext offenzulegen.
- Dienstmissbrauch: Der Angreifer stellt eine direkte Verbindung zum internen Anwendungsserver her und ermittelt aktivierte ICF-Dienste (Internet Communication Framework). Durch den Aufruf des SOAP-RFC-Dienstes führt der Angreifer Remote-Funktionsaufrufe durch, um einen neuen Dialogbenutzer mit den vollständigen Administratorberechtigungen „SAP_ALL“ anzulegen.
Leitfaden zur Fehlerbehebung und Absicherung: Absicherung des SAP- Cloud -Konnektors
Um das Risiko einer Offenlegung von Anmeldedaten für den „ Cloud “-Connector zu minimieren, sollten Sie die folgenden Sicherheitsmaßnahmen umsetzen:
Voraussetzungen
- Administratorzugriff auf die SAP- Cloud -Connector-Verwaltungskonsole.
- Berechtigung zum Ändern von ICF-Serviceknoten in der Transaktion SICF auf den Ziel-ABAP-Systemen.
Schritt-für-Schritt-Anleitung
- Diagnose-Trace deaktivieren: Öffnen Sie die „ Cloud “-Connector-Konsole, navigieren Sie zu „Tools“ > „Trace“ und stellen Sie sicher, dass das Kontrollkästchen „Tunnel Traffic Trace“ deaktiviert ist. Wenden Sie bei der Aktivierung des Trace ein striktes „Vier-Augen-Prinzip“ (doppelte Autorisierung) an.
- Anwendung des Prinzips der geringstmöglichen Berechtigungen: Überprüfen Sie die BTP-Ziele im Cockpit von „ SAP BTP “. Stellen Sie sicher, dass die in den Zielen angegebenen Benutzer des Dienstkontos nur über minimale Berechtigungen verfügen, die streng auf die erforderlichen Remote-Funktionsmodule (RFCs) beschränkt sind.
- Unsichere ICF-Dienste deaktivieren: Melden Sie sich am lokalen System an, führen Sie die Transaktion SICF aus, suchen Sie den Knoten /sap/bc/soap/rfc und deaktivieren Sie den Dienst, sofern er für den Geschäftsbetrieb nicht ausdrücklich erforderlich ist.
- Konfigurieren Sie explizite Zugriffs Control slisten (ACLs): Beschränken Sie im „ Cloud “-Connector unter „Zugriffs Control “ die zulässigen Ressourcen auf bestimmte Funktionsmodule, anstatt uneingeschränkten Zugriff auf alle RFC-Endpunkte (/ oder ALL) zu gewähren.
Validierungsschritt
Führen Sie die Transaktion SM20 (Sicherheitsprotokoll) aus oder starten Sie einen automatisierten Scan über Onapsis Assess, um zu überprüfen, ob SOAP-RFC-Aufrufe aus externen IP-Bereichen blockiert und protokolliert werden.
Angriffsvektor 2: Pivoting von lokalen Systemen zuCloud durch Missbrauch von Vertrauensbeziehungen
Angreifer verschaffen sich von lokalen Systemen aus Zugang zu „ cloud “-Umgebungen, indem sie gespeicherte RFC-Ziele und Kommunikationsvereinbarungen mit übermäßigen Berechtigungen missbrauchen.
Unternehmen gehen häufig davon aus, dass ein Angreifer, der sich Zugriff auf ein lokales System verschafft hat, keine Zugriffsmöglichkeiten auf cloud -Umgebungen wie SAP BTP hat. Allerdings pflegen Anwendungen regelmäßig vorab festgelegte Vertrauensbeziehungen über SM59-RFC-Ziele und OAuth-Client-Konfigurationen.
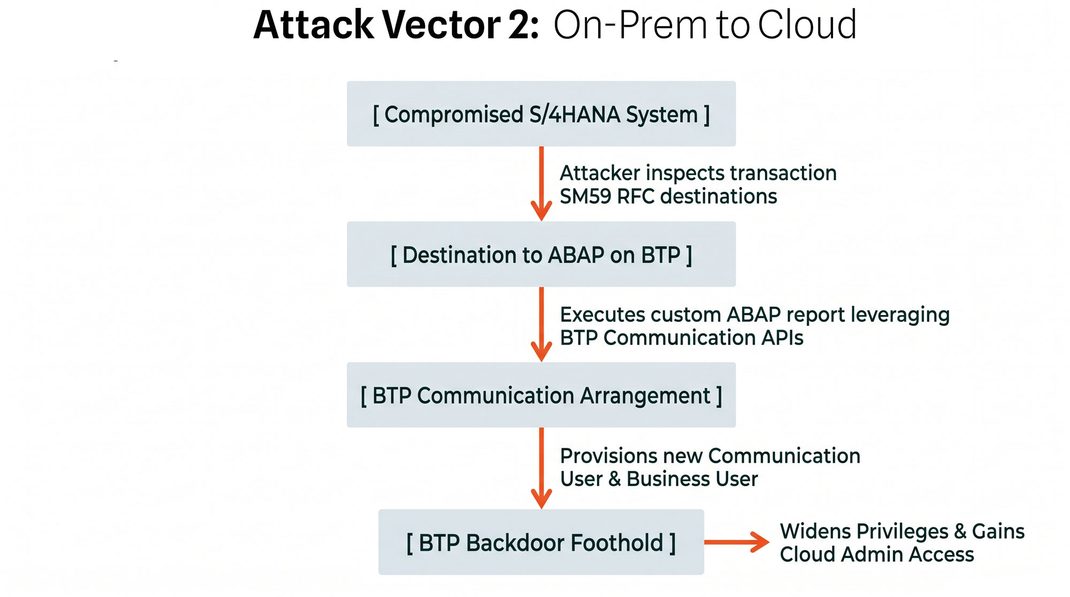
Die Exploit-Kette
- Erste Kompromittierung vor Ort: Ein Angreifer erlangt Ausführungsrechte auf einem internen S/4HANA- oder ERP-System (z. B. über Schwachstellen in benutzerdefiniertem Code oder gestohlene Anmeldedaten).
- Zielprüfung: Der Angreifer führt die Transaktion SM59 aus, um aktive HTTP/RFC-Verbindungen zu identifizieren, die auf ABAP auf SAP BTP oder anderen cloud -Mandanten verweisen.
- Missbrauch durch Konfigurationsabweichungen: Der mit „ cloud “ verbundene Kommunikationsbenutzer verfügt über übermäßig zugewiesene Kommunikationskonfigurationen, da Testartefakte in der Produktionsumgebung zurückblieben.
- Cloud Backdoor-Provisioning: Der Angreifer setzt einen benutzerdefinierten ABAP-Bericht ein, der mithilfe des gespeicherten Ziel-Tokens REST-Aufrufe an die BTP-Verwaltungs-APIs ausführt. Das Skript legt einen neuen BTP-Kommunikationsbenutzer und einen Geschäftsbenutzer mit erweiterten Berechtigungen an und richtet so eine unbeaufsichtigte Hintertür im „ cloud “ ein.
Leitfaden zur Fehlerbehebung und Absicherung: Absicherung von Integrationszielen
Schützen Sie systemübergreifende Verbindungen vor dem Missbrauch von Anmeldedaten, indem Sie folgende Maßnahmen ergreifen:
Schritt-für-Schritt-Anleitung
- Beseitigung statisch gespeicherter Passwörter: Ersetzen Sie fest codierte Benutzerpasswörter in SM59-Zielen durch „Principal Propagation“ unter Verwendung von gegenseitigen X.509-TLS-Zertifikaten oder OAuth 2.0-SAML-Bearer-Assertions.
- Transport- und Codesicherheit umsetzen: Integrieren Sie den Onapsis „ Control “ in Ihren Transportmanagement-Workflow (SAP TMS, ChaRM, Rev-Trac), um den gesamten benutzerdefinierten ABAP-Code vor der Migration zu überprüfen und unbefugte API-Aufrufe an externe „ cloud “-Mandanten zu blockieren.
- Cloud -Kommunikationsvereinbarungen prüfen: Melden Sie sich beim SAP BTP -Cockpit an, navigieren Sie zu „Kommunikationsmanagement“ > „Kommunikationsvereinbarungen“ und widerrufen Sie nicht genutzte Kommunikationsszenarien (z. B. APIs zur Benutzerverwaltung).
Validierungsschritt
Überprüfen Sie im „ SAP BTP “-Cockpit das Protokoll „Änderungsbelege“ unter „Benutzerverwaltung“, um sicherzustellen, dass in den letzten 30 Tagen keine nicht autorisierten Kommunikationsbenutzer oder Rollensammlungen angelegt wurden.
Angriffsvektor 3: „ Cloud “ bis hin zur Ausnutzung von Schwachstellen in lokalen Systemen sowie „ Cloud Foundry RCE“ bis hin zur Exfiltration interner HR-Daten
Angreifer nutzen Schwachstellen in Webanwendungen von BTP-Apps aus, um Anmeldedaten für den „Shared cloud “-Dienst abzugreifen und lokale HR-Daten über die Grenzen von Unterkonten hinweg zu exfiltrieren.
Ein weit verbreiteter Irrtum in der Architektur ist es, Unterkonten unter SAP BTP oder Foundry-Bereiche unter Cloud als isolierte Sicherheitsgrenzen zu betrachten. Wenn mehrere Anwendungen unter cloud die zugrunde liegende Konnektivität und Zielservices gemeinsam nutzen, kann eine Schwachstelle in einer Anwendung mit geringer Kritikalität hochwertige Unternehmensdatenbanken gefährden.
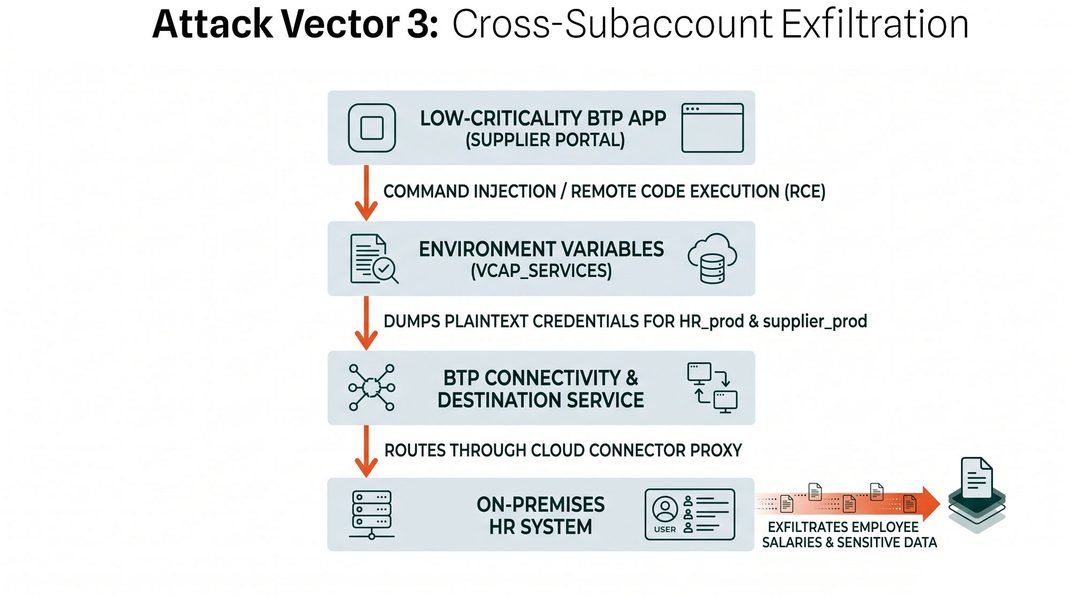
Die Exploit-Kette
- Ausnutzung von Anwendungsschwachstellen: Ein externer Angreifer identifiziert eine Schwachstelle, die die Ausführung von Remote-Code (RCE) ermöglicht (z. B. eine Befehlsinjektionsschwachstelle in einer UI5- oder Node.js-Anwendung), die in der „ Cloud Foundry BTP“ ausgeführt wird.
- Extraktion von Umgebungsvariablen: Durch die Ausführung von Betriebssystembefehlen innerhalb des Containers untersucht der Angreifer die Umgebungsvariable „VCAP_SERVICES“. In „ Cloud Foundry“ enthält „VCAP_SERVICES“ JSON-Objekte, in denen API-Schlüssel, Tokens und Passwörter im Klartext für gebundene Ziel- und Konnektivitätsdienste gespeichert sind.
- Dienstübergreifende Erfassung von Anmeldedaten: Der gemeinsame Zieldienst enthält Anmeldedaten sowohl für die Anwendung mit geringem Risiko (supplier_prod) als auch für die hochwertigen Produktionssysteme (HR_prod).
- Datenexfiltration: Mithilfe des erbeuteten HR_prod-Service-Tokens leitet der Angreifer Abfragen über den vom „ Cloud “-Connector eingerichteten internen Proxy weiter und extrahiert so Daten zu Mitarbeitervergütungen, Bankdaten und persönlichen Unterlagen direkt aus der internen Datenbank.
Leitfaden zur Fehlerbehebung und Absicherung: Isolierung von BTP-Diensten und -Anwendungen
Verhindern Sie mit den folgenden Abwehrmaßnahmen den Verlust von Anmeldedaten zwischen verschiedenen Anwendungen und das Pivoting über Unterkonten:
Schritt-für-Schritt-Anleitung
- Sicherheitsgrenzen für Unterkonten durchsetzen: Trennen Sie hochwertige Geschäftsanwendungen (Personalwesen, Finanzen) in dedizierte BTP-Unterkonten mit unabhängigen Destination-Service-Instanzen auf. Verwenden Sie einzelne Destination-Service-Bindungen nicht gemeinsam für Anwendungen, die nicht miteinander in Zusammenhang stehen.
- Scannen Sie benutzerdefinierten BTP-Code auf Sicherheitslücken: Integrieren Sie DevSecOps-Code-Tests in Ihre CI/CD-Pipelines (Azure DevOps, GitHub Actions, SAP Cloud ALM), um Befehlsinjektionen, SQL-Injektionen und fest codierte Geheimnisse vor der Bereitstellung zu erkennen.
- Einschränkung der Ressourcenpfade des „ Cloud “-Konnektors: Konfigurieren Sie detaillierte Zugriffs Control slisten im „ Cloud “-Konnektor. Geben Sie genaue URL-Pfade an (z. B. /sap/bc/gui/sap/its/supplier_app/*), anstatt pauschalen Domänenzugriff (/) zu gewähren.
Validierungsschritt
Überprüfen Sie die Audit-Protokolle des „ Cloud “-Konnektors (ljs_trace.log), um sicherzustellen, dass Anfragen, die auf nicht autorisierte Backend-URL-Pfade abzielen, eine HTTP-403-„Forbidden“-Antwort erhalten.
Wie Onapsis eine mehrschichtige Verteidigung in hybriden SAP-Topologien gewährleistet
Die Onapsis- Platform -Lösung bietet einheitliche, automatisierte Transparenz, Schwachstellenmanagement, Bedrohungserkennung und Codesicherheit in lokalen Umgebungen sowie in RISE with SAP- und BTP-Landschaften.
Um komplexe Hybridumgebungen zu sichern, reicht es nicht mehr aus, nur punktuelle manuelle Überprüfungen durchzuführen. Die Onapsis- Platform -Lösung deckt Sicherheit und Compliance über den gesamten Lebenszyklus ab:
- Onapsis Assess: Bietet ein kontinuierliches Schwachstellenmanagement mit über 6.000 Prüfungen für ABAP, Java, HANA, BTP, den „ Cloud “-Konnektor, den Web Dispatcher und SuccessFactors. Überprüft automatisch, ob manuelle SAP-Sicherheitshinweise und Workarounds korrekt umgesetzt wurden.
- Onapsis Control: Führt statische, dynamische und interaktive Anwendungssicherheitstests für benutzerdefinierten ABAP-, Fiori-, SAPUI5-, HANA XSJS- und BTP Node.js-Code durch. Bietet eine automatisierte Korrekturfunktion namens „One-Click Fix“ direkt in der IDE, um den Code vor der Bereitstellung zu bereinigen.
- Onapsis Defend: Funktioniert als Echtzeit-Anwendungs-Intrusion-Detection-System (IDS) mit über 2.500 speziellen SAP-Regeln zur Erkennung von Bedrohungen und über 574 Exploit-Signaturen. Bietet Zero-Day-Schutzregeln vor der Veröffentlichung von Patches etwa 120 Tage vor der Veröffentlichung öffentlicher SAP-Sicherheitshinweise.
- Onapsis Research Labs: Das führende „ threat research “-Team, dem die Entdeckung von über 1.000 Zero-Day-Schwachstellen in geschäftskritischen Anwendungen zugeschrieben wird und das als direkte Informationsquelle ( threat intelligence ) für die US-Behörde CISA, das deutsche BSI und die SAP-Entwickler fungiert. Laut den offiziellen Danksagungen an SAP-Sicherheitsforscher sind die Forscher von Onapsis bei der verantwortungsvollen Offenlegung von Sicherheitslücken branchenweit führend.
Über den Autor

Über den Autor
