
| Das „ Onapsis Research Labs “ veranstaltet am Bedrohungsbriefing am Montag, den 21. September 2026, um 10:00 Uhr EDT , bei der wir den Inhalt des Toolkits näher erläutern, mögliche Indikatoren für Kompromittierungen besprechen und Strategien zum Schutz der SAP-Unternehmenslandschaft skizzieren werden. |
Am 15. September veröffentlichte eine Gruppe von Forschern ein Open-Source-Toolkit zur Erkennung und Ausnutzung von SAP-Schwachstellen (mit dem Namen „SAPMAP“). Dieses Toolkit enthält zahlreiche Exploits für verschiedene bekannte SAP-Schwachstellen sowie Funktionen für offensive Sicherheitsmaßnahmen gegen SAP-Systeme, darunter auch Proof-of-Concept-Exploits (PoC) für kritische SAP-Schwachstellen, die von SAP Anfang dieses Monats behoben wurden.
Dieser Artikel analysiert die veröffentlichten Funktionen zur offensiven Sicherheit und gibt SAP-Kunden Empfehlungen dazu, wie sie Geschäftsrisiken im Zusammenhang mit der potenziellen unbefugten Nutzung dieses neuen Toolkits assess ieren und entsprechende Strategien zu deren Minderung entwickeln können.
Zum Zeitpunkt der Veröffentlichung dieses Artikels haben die „ Onapsis Research Labs “ noch keine aktiven Angriffe durch Cyberkriminelle unter Nutzung von SAPMAP festgestellt, doch vergangene Entwicklungen (wie beispielsweise die massenhafte Ausnutzung der kritischen SAP-Zero-Day-Sicherheitslücke CVE-2025-31324 im vergangenen Jahr) deuten darauf hin, dass öffentlich zugängliche PoC-Veröffentlichungen oft innerhalb weniger Tage oder Wochen den Anstoß für Angriffskampagnen geben können.
Wir werden unser globales SAP-Bedrohungsinformationsnetzwerk weiterhin auf verschiedene Arten von Angriffsaktivitäten überwachen und der SAP-Community aktuelle Informationen zur Verfügung stellen sowie unseren Onapsis-Kunden weitere produktintegrierte Unterstützung und Kommunikation bieten.
Was ist das SAPMAP Exploitation Toolkit?
SAPMAP ist ein SAP-Exploit-Toolkit, das gewisse Ähnlichkeiten mit BloodHound (für Microsoft Active Directory und EntraID) und Metasploit aufweist. Das ursprünglich geschlossene Open-Source-Toolkit wurde auf GitHub unter der GPL 3.0-Lizenz öffentlich zugänglich gemacht. Im Rahmen des SAPMAP-Toolkits haben Nutzer Zugriff auf verschiedene SAP-Exploits, Ransomware-PoCs, Tools zur Erkundung und Automatisierung sowie weitere äußerst leistungsstarke Funktionen für die offensive Sicherheit. Das Toolkit enthält außerdem einen Exploit für CVE-2025-31324, die laut dem Mandiant M-Trends 2026-Bericht im vergangenen Jahr die weltweit am häufigsten ausgenutzte Sicherheitslücke war. Die Gesamtheit der Funktionen in diesem Toolkit ermöglicht es Angreifern, automatisierte Angriffe auf SAP-Landschaften durchzuführen, was zur vollständigen Kompromittierung ungeschützter geschäftskritischer SAP-Systeme, -Daten und -Prozesse führt.
Was die Funktionen betrifft, kann SAPMAP die gesamte SAP-Umgebung eines Unternehmens automatisch abbilden, wobei sowohl On-Premise-Systeme als auch „ cloud “ (einschließlich SAP BTP) abgedeckt werden. Darüber hinaus bietet es Proof-of-Concepts (PoCs) für laterale Bewegung und lokale Privilegieneskalation (z. B. über RFC). Es überwindet Vertrauensgrenzen in beide Richtungen, um Angriffspfade von einem ersten Einfallspunkt bis hin zur vollständigen System control zu verfolgen. Es bietet sogar einen PoC für den Einsatz von SAP-Ransomware, Visualisierungen sowie eine Ein-Klick-Automatisierung, die alle Offensivfunktionen von SAPMAP zu einer selbstlaufenden, konvergierenden Schleife verknüpft (d. h. SCAN->EXPLOIT->ENRICH->PROPAGATE).
Onapsis Research Labs hat eine erste Analyse des Inhalts von SAPMAP durchgeführt, insbesondere des Ordners „exploitation“. Zum Zeitpunkt der Veröffentlichung enthält dieser Ordner Module aus den folgenden Kategorien.
Kernfähigkeiten im Angriffsbereich und Ausnutzungsmodule
| Kategorie | Anzahl der Dateien | Beschreibung |
| Eigenständige Exploits zur Vorabauthentifizierung | 10 Dateien | Für diese Exploits sind keine Anmeldedaten des Ziels erforderlich. Jeder Angreifer mit Netzwerkzugriff auf die entsprechenden SAP-Ports kann Angriffe aus der Ferne durchführen. |
| Aktivitäten nach der Authentifizierung | 8 Dateien | Maßnahmen, die für die Ausführung auf bereits kompromittierten SAP-Systemen vorgesehen sind |
| Windows / Lokale Rechteausweitung (LPE) und Umgehung von Antivirenprogrammen | 10 Dateien | Tools zur Bekämpfung von LPE, Sicherheitsumgehungen usw. |
| Bibliothek / Hilfsfunktionen | 6 Dateien | Unterstützender Hilfscode |
| Orchestratoren | 2 Dateien | Tools für das Framework-Management |
Von diesen ist die Kategorie „Standalone Pre-Authentication Exploits“ die kritischste, da sie Exploits enthält, für die kein Konto im betroffenen SAP-System erforderlich ist.
Gleichzeitig bietet der Ordner „Post-Authentication Activity“ bedeutende Angriffsmöglichkeiten, die ein Nutzer des Toolkits auf einem kompromittierten SAP-System nutzen könnte. Besonders hervorzuheben sind dabei die folgenden drei:
- SAP-Ransomware-PoC-Tool – Ermöglicht die grundlegende Verschlüsselung von SAP-Geschäftsdaten und das Versenden von Ransomware-Nachrichten an SAP-Benutzer, einschließlich einer „vorkonfigurierten Liste von Tabellen mit hoher Auswirkung“, anhand derer der Angreifer die kritischsten Geschäftsdatentabellen in einem Ziel-SAP-System gezielt verschlüsseln kann.
- Direkte Datenbank-Injektion – Erstellung von SAP-Benutzern durch SQL-Injektion direkt in die Tabellen USR02/UST04/USRBF2 über die Befehlszeilenschnittstellen (CLI) des Betriebssystems mittels SAPXPG unter Umgehung der Kontrollen für Identitätsmanagement, GRC und Aufgabentrennung.
- SAP-TMS-Ausbreitung – Nutzt eine wurmartige Funktionalität, um ein schädliches SAP-Transportobjekt automatisch auf alle SAP-Systeme auszubreiten.
SAP-Analyse von Geschäftsrisiken und Auswirkungen
Das SAPMAP-Toolkit bietet ein vollständiges und umfassendes Spektrum an offensiven SAP-Fähigkeiten, darunter ausnutzbare Exploits für einige der kritischsten SAP-Sicherheitslücken aus der jüngsten Vergangenheit, die vor der Authentifizierung ausgenutzt werden können – darunter auch PoC-Exploits für kritische Sicherheitslücken, die SAP Anfang dieses Monats behoben hat. Eine erfolgreiche Ausnutzung kann zur vollständigen Kompromittierung ungeschützter SAP-Systeme sowie geschäftskritischer Daten und Prozesse führen. Dazu gehören unter anderem die Exfiltration, Manipulation und/oder Löschung kritischer, von SAP gehosteter Geschäftsdaten, die Störung geschäftskritischer SAP-Prozesse, das Einschleusen von Ransomware in SAP-Systeme, laterale Bewegung und vieles mehr.
KI-gestützte SAP-Ausnutzung und autonome Angriffe
Das Toolkit wird mit einem integrierten MCP-Server ausgeliefert, der mehr als 30 Tools und Ressourcen umfasst, sodass die gesamte Angriffsfunktionalität – einschließlich AutoPwn (der Konvergenzschleife „Scan→Exploit→Propagate“) und RanSAPware (dem Ransomware-Modul) – als Tools bereitgestellt wird, die LLM-Agenten direkt über MCP aufrufen können. Mit anderen Worten: Das Toolkit ist ausdrücklich für den autonomen, KI-gesteuerten Betrieb der gesamten SAP-Exploit-Kette konzipiert und nicht nur für die manuelle Nutzung über die grafische Benutzeroberfläche.
Ein Hinweis zu PoCs/Exploits für die neuen kritischen Sicherheitslücken OVERPASS und S4GET
Neben mehreren Sicherheitslücken, die SAP bereits vor langer Zeit behoben hat, enthält SAPMAP auch Exploits/PoCs für zwei Sicherheitslücken, die SAP erst kürzlich am 8. September behoben hat: S4GET (CVE-2026-58240) und OVERPASS (CVE-2026-44756). Diese Zero-Day-Sicherheitslücken wurden ursprünglich vom „ Onapsis Research Labs “ entdeckt, das eng mit SAP zusammengearbeitet hat, um sie zu beheben (weitere Informationen finden Sie im On-Demand-Threat-Briefing von SAP+Onapsis).
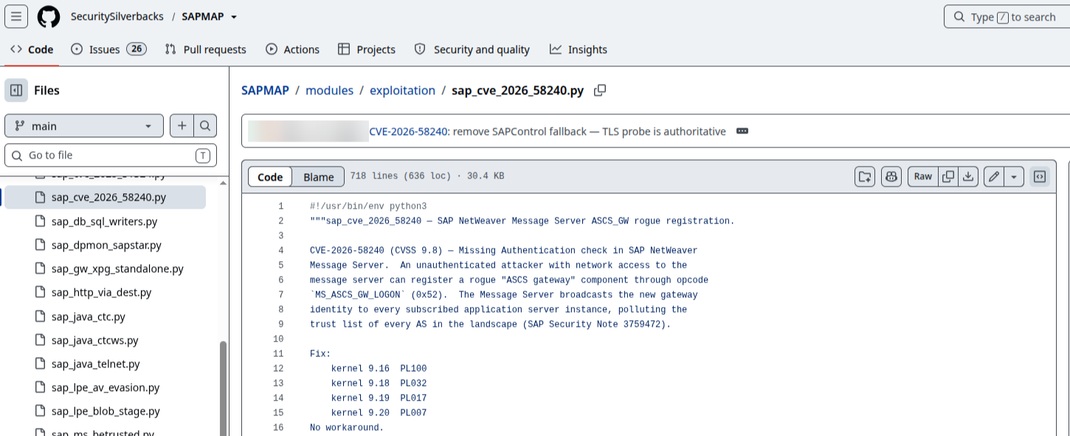
Im Fall von OVERPASS hatten die Betreuer zwar zunächst angegeben, dass entsprechende Exploits nicht öffentlich veröffentlicht würden, doch das „ Onapsis Research Labs “ stellte fest, dass diese tatsächlich in den Repository-Commits enthalten waren.
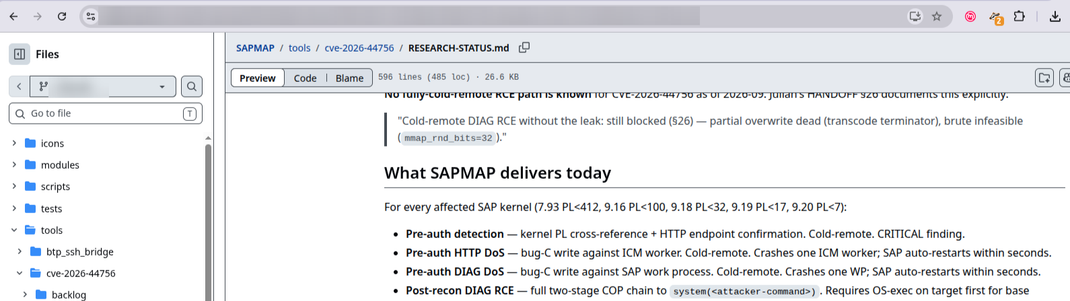
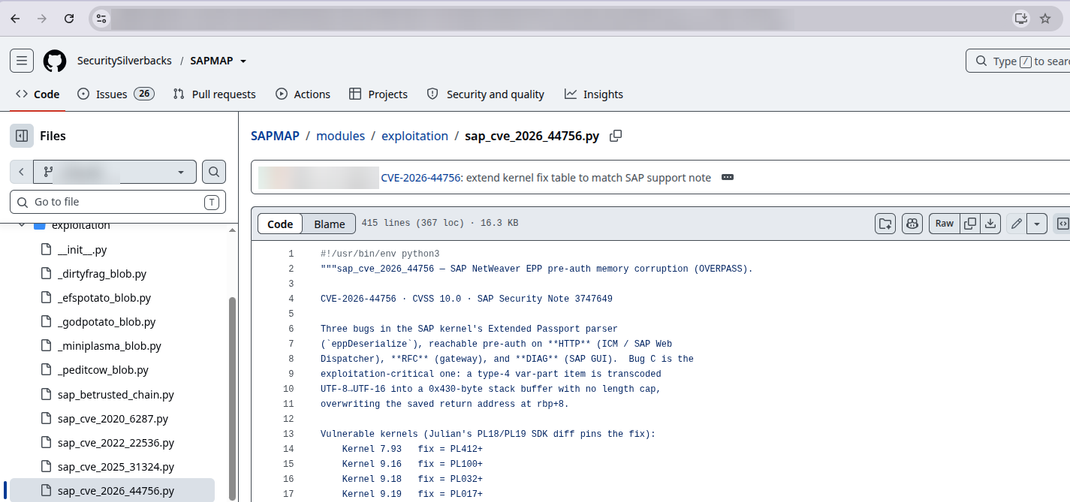
Onapsis Research Labs hat dies den Projektbetreuern gemeldet. Es ist anzumerken, dass alle Klone des Repositorys seit dessen ursprünglicher Veröffentlichung diese zuvor festgeschriebenen Dateien enthalten. Verteidiger sollten davon ausgehen, dass PoCs für den OVERPASS-Exploit öffentlich zugänglich gemacht wurden.
Empfohlene Maßnahmen für das SAP-Risikomanagement
Onapsis Research Labs empfiehlt allen SAP-Kunden nachdrücklich, sicherzustellen, dass ihre Landschaften vollständig mit den entsprechenden SAP-Sicherheitshinweisen gepatcht sind, wobei der Schutz vor OVERPASS, S4GET und den in diesem Toolkit enthaltenen Exploits zur eigenständigen Vorauthentifizierung Vorrang haben sollte:
| Standalone-Exploit zur Vorabautorisierung | CVE, falls zutreffend | SAP-Sicherheitshinweise |
| ICMAD | CVE-2022-22536 | 3123396 (Februar 2022) |
| SAP 0-Day – VisualComposer-Metadaten-Uploader | CVE-2025-31324 | 3594142 (2025-04) |
| 10KBlaze – vertrauenswürdige Blockchain | Nein | 821875 (2009-10)1421005 (2013-07)1408081 (2019-05) |
| RECON | CVE-2020-6287 | 2934135 (Juli 2020) |
| SXPG – Remote-Ausführung | Nein | 1408081 (2010-03) |
| AS Java /ctc/ConfigServlet config/exec-Client | Nein | 1589525 (02/2012) |
| ÜBERFÜHRUNG | CVE-2026-44756 | 3747649 (2026-09) |
| S4GET | CVE-2026-58240 | 3759472 (2026-09) |
SAP-Risikomanagement Schritt für Schritt
Im Allgemeinen sieht eine sinnvolle Vorgehensweise für ein umfassendes SAP-Risikomanagement und die Installation von Patches auf den Systemen wie folgt aus:
- Assess und identifizieren Sie anfällige SAP-Anwendungen in Ihrer Umgebung (vergessen Sie dabei nicht die Schatten- und Nicht-Produktionssysteme).
- Wenden Sie die entsprechenden SAP-Sicherheitshinweise an. Priorisieren Sie dabei die Anwendung der Hinweise auf SAP-Systeme, die mit dem Internet verbunden sind, und arbeiten Sie sich dann nach innen vor. Bedenken Sie, dass interne Systeme nach wie vor eine große Angriffsfläche darstellen, da betroffene Komponenten in Unternehmensnetzwerken häufig sogar durch interne Firewalls hindurch zugänglich sind.
- Reduzieren Sie die Angriffsfläche und die Erreichbarkeit, soweit es Ihre Architektur zulässt.
- Achten Sie auf Ausnutzungsversuche. Stellen Sie sicher, dass Sie Einblick in Ihre SAP-Anwendungsschicht haben, damit Versuche, diese Schwachstellen auszunutzen, erkannt werden können.
Schutz von SAP-Landschaften mit Onapsis Platform
Im Laufe der Jahre hat Onapsis Research Labs eine lange Tradition der Zusammenarbeit mit SAP gepflegt, um viele der kritischsten Sicherheitslücken in SAP-Systemen zu beheben. Bei unserer eingehenden Analyse des SAPMAP-Toolkits haben wir festgestellt, dass die Sicherheitsforscher von Onapsis sieben der zehn aufgeführten Sicherheitslücken verantwortungsbewusst gemeldet und SAP dabei unterstützt haben, diese zu beheben. Das bedeutet, dass Onapsis- Defend -Kunden für die meisten dieser Probleme bereits proaktiven SAP-Zero-Day-Schutz erhalten haben – in einigen Fällen sogar Monate, bevor die SAP-Sicherheitshinweise verfügbar waren.
Für Unternehmen ist es unerlässlich, gezielte SAP-Funktionen zur Automatisierung der Cybersicherheit zu nutzen, die auf hochpräzisen threat intelligence basieren, wie sie beispielsweise in Onapsis Platform zu finden sind. Das Exposuremanagement von Onapsis Assess sowie die kontinuierliche Überwachung von Bedrohungen und Exploits durch Onapsis Defend stützen sich auf Erkenntnisse aus dem Onapsis Research Labs und auf Telemetriedaten aus unserem Global SAP Threat Intel Network. Zusammen bieten diese Funktionen einen umfassenden Schutz vor Angreifern, die sowohl private als auch öffentliche Exploits oder Toolkits einsetzen.
Sofortmaßnahmen zum Schutz der Onapsis-Kunden
Onapsis Research Labs empfiehlt allen Onapsis-Kunden nachdrücklich, die folgenden Sofortmaßnahmen im Onapsis- Platform, zu ergreifen:
- Beschleunigen Sie das Scannen nach Sicherheitslücken und das Patchen mit Onapsis Assess: Überprüfen Sie umgehend alle SAP-Assets mithilfe von Onapsis Assess und priorisieren Sie das Patchen aller Systeme, die für die in SAPMAP enthaltenen Exploits anfällig sind.
- Aktivieren Sie die Echtzeit-Bedrohungsüberwachung mit Onapsis Defend: Überwachen Sie SAP-Umgebungen kontinuierlich auf Anzeichen für Kompromittierungen, unbefugte Administratoraktivitäten oder Ausnutzungsversuche. Onapsis Research Labs hat die meisten dieser Schwachstellen aufgedeckt und zu deren Eindämmung beigetragen, was bedeutet, dass Defend zahlreiche Regeln zum Schutz vor potenziellen Ausnutzungsversuchen eingerichtet hat, selbst während der Zeit, in der Patches gerade bereitgestellt werden.
Fazit: So schützen Sie Ihr Unternehmen vor SAPMAP
SAPMAP kombiniert PoC-Exploits für einige äußerst kritische SAP-Sicherheitslücken mit erheblichen Angriffsmöglichkeiten. Wie bei jedem leistungsstarken Toolkit, das einer breiten Öffentlichkeit zugänglich wird, ist die Priorität für SAP-Kunden klar: Stellen Sie sicher, dass Ihre Landschaft geschützt ist, schließen Sie die zugrunde liegenden Sicherheitslücken und sorgen Sie für Transparenz, um Ausnutzungsversuche zu erkennen. Das „ Onapsis Research Labs “ wird die Bedrohungslage weiterhin beobachten und die SAP-Community entsprechend unterstützen.
Seien Sie am Montag, dem 21. September 2026, um 10:00 Uhr EDT dabei, wenn wir uns eingehender mit den Inhalten des Toolkits befassen und Strategien zum Schutz Ihrer SAP-Unternehmenslandschaften skizzieren.
Über den Autor
