
Warum sollten Sie SAP AI und RISE jetzt absichern?
Rekordverdächtige Zero-Day-Angriffe, ein Anstieg der Ransomware-Angriffe um 400 % und durch KI beschleunigte Exploits machen den traditionellen Ansatz für SAP-Sicherheit überholt. Die Umstellung auf „RISE with SAP“ schützt Ihre Infrastruktur, doch die Verantwortung für die Anwendungsebene liegt weiterhin bei Ihnen. Entdecken Sie die neuen Regeln des Modells der geteilten Verantwortung und erfahren Sie, warum globale Unternehmen mit Onapsis zusammenarbeiten, um ihre geschäftskritischen Anwendungen vor der nächsten Welle ausgefeilter Angriffe zu schützen.
Von den weltweit führenden Unternehmen geschätzt
Die neue Bedrohungslage: SAP ist nun ein Hauptziel
Angreifer haben schon immer geschäftskritische SAP-Anwendungen ins Visier genommen. Die rasante Migration von SAP-Anwendungen in die „ cloud “ in den letzten Jahren hatte jedoch die unbeabsichtigte Folge, dass Angreifern mehr Möglichkeiten eröffnet wurden, ungeschützte SAP-Systeme direkt zu kompromittieren. Dies hat zu einem beispiellosen Anstieg der Zahl von Angreifern geführt, die gezielt SAP-Anwendungen ausnutzen können, wodurch die Häufigkeit und Raffinesse von Cyberangriffen auf SAP-Systeme zugenommen hat.
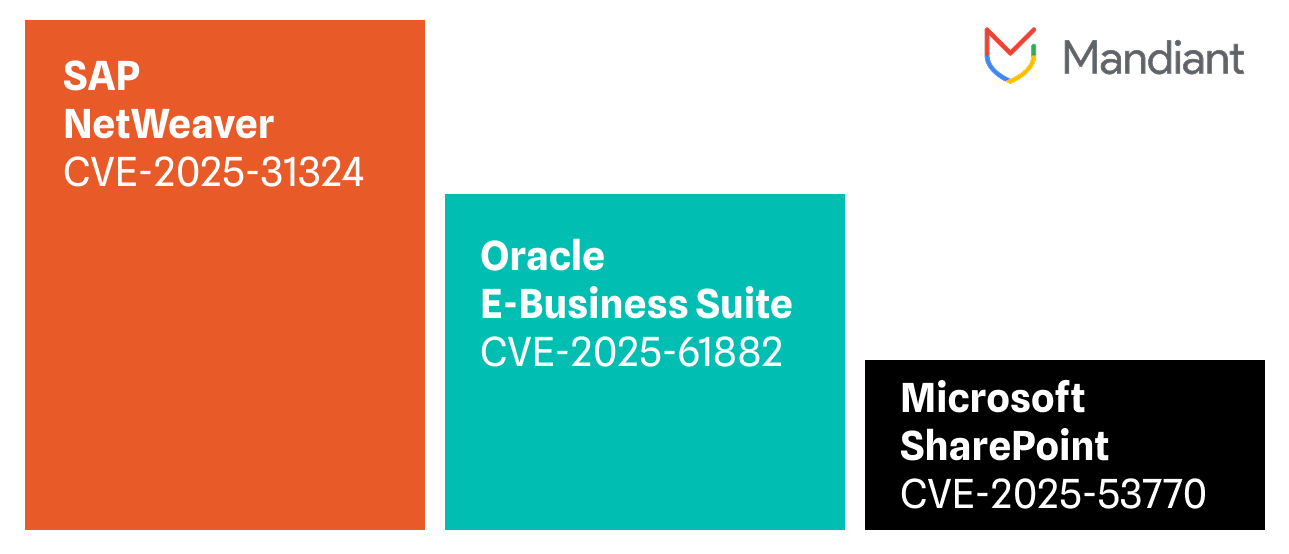
Die laut Mandiant am häufigsten ausgenutzte Sicherheitslücke? Ein SAP-Zero-Day. Das Jahr 2025 stellte einen entscheidenden Wendepunkt für die Angriffe auf SAP dar, mit mehr Sicherheitslücken und Angriffen hoher Schwere als je zuvor, darunter der Zero-Day im SAP NetWeaver Visual Composer (CVE-2025-31324). Der „M-Trends 2026“-Bericht von Mandiant hob diese Schwachstelle als die im Jahr 2025 am häufigsten ausgenutzte hervor. Eine Angriffswelle nach der anderen setzte die SAP-Verteidiger unter Druck und verursachte Schäden in Milliardenhöhe. Der Schutz von SAP ist mittlerweile zu einer entscheidenden Priorität für führende CISOs und CIOs geworden.
Die am häufigsten ausgenutzten Sicherheitslücken
KI sorgt derzeit für eine „perfekte Sturmkonstellation“ in Sachen SAP-Sicherheit
Vor dem Hintergrund, dass die SAP-Bedrohungsaktivität im Jahr 2025 ein Rekordhoch erreichte, hat die KI die Welt der Cybersicherheit revolutioniert, indem sie sowohl Angreifern als auch Verteidigern beispiellose neue Möglichkeiten eröffnet hat. Heute stehen SAP-Verteidiger vor der vierfachen Herausforderung, Schutz zu bieten vor:
Rascher Anstieg neuer SAP-Zero-Day-Sicherheitslücken und -Angriffe, für die noch keine SAP-Patches verfügbar sind
Exploits werden innerhalb von Minuten – und nicht erst nach Tagen oder Wochen – aus SAP-Sicherheitspatches abgeleitet, was das Risiko bis zur Implementierung des Patches erheblich erhöht.
Zunehmende Häufigkeit und Geschwindigkeit ausgefeilter SAP-Angriffe, da KI den Angriffszyklus automatisiert und die durchschnittlichen Angreifer mit SAP-Angriffstechniken, -Tools und -Verfahren ausstattet.
Zahlreiche Sicherheitslücken in KI-generiertem SAP-Sonderprogrammcode in BTP- und ABAP-Umgebungen.
Das würde jedes Team überfordern – und genau deshalb arbeiten globale Unternehmen mit Onapsis und dem „ Onapsis Research Labs “ zusammen, um zuverlässige, hochpräzise Erkenntnisse zu Bedrohungen, Leitlinien und Technologien bereitzustellen, mit denen sie ihre SAP-Landschaften vor den vielfältigen Cybersicherheitsherausforderungen der KI schützen können.
<72 hours
Schnelle Ausnutzung von SAP-Patches: Angreifer benötigen weniger als 72 Stunden, um neu veröffentlichte SAP-Sicherheitshinweise auszunutzen, und diese Zeitspanne verkürzt sich weiterhin rapide.
400%
Zunahme von Ransomware-Angriffen auf SAP: Onapsis Research Labs hat in den letzten drei Jahren einen Anstieg der Ransomware -Angriffe auf SAP-Anwendungen um 400 % festgestellt, da immer raffiniertere und finanziell gut ausgestattete Hackergruppen ihr Augenmerk auf SAP richten.
490%
Aktivitäten im Dark Web: Die Zahl der kriminellen Unterhaltungen im Dark Web, die sich auf die kommerzielle Nutzung von SAP-Exploits und -Sicherheitslücken konzentrieren, ist um 490 % gestiegen.
Bei RISE with SAP liegt die Sicherheit weiterhin in Ihrer Hand. Onapsis ist die von SAP empfohlene Lösung, die dieses Problem löst.
Eines der größten Missverständnisse bei der Migration von Unternehmen zu „RISE with SAP“ ist die Annahme, dass die gesamte Sicherheit zu 100 % an SAP ausgelagert wird. Das entspricht schlichtweg nicht der Wahrheit. Zwar stellt SAP mit RISE eine hochsichere „ cloud “-Infrastruktur bereit, doch der Kunde trägt weiterhin die volle Verantwortung dafür, was in die „ cloud “ gelangt.
Scrollen Sie horizontal, um die Aufgabenbereiche zu vergleichen.
| Sicherheitsbereich | Die Verantwortung von SAP | Verantwortung des Kunden (Ihre Rolle) |
|---|---|---|
| Infrastruktur (IaaS) | Verwaltet die Beziehungen zu Hyperscalern und die entsprechende Infrastruktur. | k. A. |
| Patches für Betriebssysteme und Datenbanken | Installiert technische Patches für das Betriebssystem und die Standarddatenbank. | k. A. |
| Anwendungs-Patches (Sicherheitshinweise) | Im Rahmen des Managed Service werden einige kritische Patches installiert. | Es müssen ALLE Patches auf Anwendungsebene assess, angefordert und validiert werden. |
| Anwendungskonfiguration | Stellt das Standard-System („Vanilla“) bereit. | 100 % VERANTWORTLICH für die gesamte sichere Konfiguration und die Absicherung des Systems. |
| Identität und Zugriff (Rollen, SoD) | Stellt die Standardwerkzeuge für Benutzer und Rollen bereit. | 100 % VERANTWORTLICH für die gesamte Benutzerverwaltung, die Erstellung von Rollen und das SoD-Management. |
| Benutzerdefinierter Code (ABAP/BTP) | k. A. | 100 % VERANTWORTLICH für die Sicherheit, die Einhaltung von Vorschriften und die Leistung des gesamten benutzerdefinierten Codes. |
| Integrationen (APIs, RFCs) | Sichert platform eigenen platform . | 100 % VERANTWORTLICH für die Absicherung aller Integrationen von Drittanbietern, APIs und RFC-Verbindungen. |
| Datensicherheit und Klassifizierung | k. A. | 100 % VERANTWORTUNGSBEWUSST für die Klassifizierung und den Schutz aller Geschäfts- und Nutzerdaten. |
| Überwachung von Anwendungsbedrohungen | Überwacht die eigene Infrastruktur. | 100 % VERANTWORTLICH für die Überwachung der Anwendungsschicht auf verdächtiges Benutzerverhalten und die Ausnutzung von Sicherheitslücken |
| Revision und Compliance | Stellt Prüfberichte auf Infrastrukturebene bereit (z. B. SOC 2). | 100 % VERANTWORTLICH für alle Prüfungsnachweise und Kontrollen auf Anwendungsebene gemäß SOX, DSGVO, NIS2, DORA, HIPAA und anderen Vorschriften. |
| Reaktion auf Vorfälle und Untersuchung | Zuständig für das Incident Response bei Angriffen auf die Infrastruktur. | 100 % VERANTWORTLICH für die Untersuchung und Behebung aller Vorfälle auf Anwendungsebene (unbefugte Benutzeraktivitäten, Ausnutzung von Sicherheitslücken usw.). |
Während Kunden im Shared-Security-Modell bestimmte Teilprozesse, für die sie normalerweise selbst verantwortlich sind, gegen eine jährliche Managed-Services-Gebühr an SAP Cloud Application Services (CAS) auslagern können, ist dies für RISE-Kunden nicht möglich alles (z. B. „Wurden die Security Notes vollständig und korrekt angewendet?“) auslagern. Letztendlich liegen die Verantwortung und die Rechenschaftspflicht für Sicherheit und Compliance weiterhin bei Ihnen.
Aus diesem Grund vertrauen sowohl SAP als auch weltweit führende Unternehmen auf Onapsis, die einzige von SAP empfohlene Lösung für die Anwendungssicherheit in RISE, und arbeiten mit uns zusammen, um umfassende Sicherheit in RISE mit SAP-Implementierungen zu gewährleisten.
„Gemeinsam sorgen SAP und Onapsis für mehr Sicherheit bei RISE with SAP. SAP stellt eine hochsichere und konforme RISE with SAP- cloud -Infrastruktur bereit, sodass sich Kunden ausschließlich auf die Absicherung ihrer SAP-Anwendungen und -Daten konzentrieren können.“
„Onapsis ergänzt die Rolle von SAP strategisch und bietet die wesentlichen Sicherheits- und Compliance-Funktionen, die Kunden benötigen, um dies zu erreichen.“
– Roland Costea (ehemaliger CISO, SAP ECS / RISE with SAP)