
Kritische Sicherheitslücken im SAP-Kernel (OVERPASS) und in S/4HANA (S4GET) wurden in Zusammenarbeit mit der Onapsis Research Labs
Das „ Onapsis Research Labs “ befasst sich mit einer Sicherheitswarnung zum kürzlich veröffentlichten „SAPMAP Exploitation Toolkit“, das die neuesten Erkenntnisse zu Sicherheitsbedrohungen sowie Empfehlungen zum Schutz enthält. Dieses Toolkit umfasst zahlreiche Exploits und offensive Sicherheitsfunktionen für SAP-Systeme, darunter Proof-of-Concept-Exploits (PoC) für die kritischen Sicherheitslücken OVERPASS und S4GET (die Onapsis erst vor wenigen Wochen entdeckt und SAP bei der Behebung unterstützt hat). Sehen Sie sich das On-Demand-Webinar hier an.
In diesem Threat Briefing mit dem „ Onapsis Research Labs “ und SAP werden der Patch Day im September 2026 sowie die dabei veröffentlichten kritischen Sicherheitslücken beleuchtet. Unsere Experten von „ threat intelligence “ geben Unternehmen Hinweise zu den neuesten von SAP veröffentlichten Patches, darunter die kritischen Sicherheitslücken CVE-2026-44756 und CVE-2026-58240. Sehen Sie sich die Aufzeichnung der Veranstaltung hier an
Zu den wichtigsten Ergebnissen der Analyse der SAP-Sicherheitshinweise vom September gehören:
- Zusammenfassung für September– 22 neue und aktualisierte SAP-Sicherheitspatches veröffentlicht, darunter fünf „HotNews“-Hinweise und sechs Hinweise mit hoher Priorität
- Kritische SAP-Kernel-Sicherheitslücke – Mehrere kritische Aspekte der Sicherheitslücke erfordern eine sofortige Behebung
- Onapsis Research Labs Beitrag– Unser Team hat SAP dabei unterstützt, acht Sicherheitslücken zu beheben, die in sechs SAP-Sicherheitshinweisen behandelt wurden, darunter drei als „HotNews“ gekennzeichnete
SAP hat im Rahmen seines Patch Day im September zweiundzwanzig neue und aktualisierte SAP-Sicherheitshinweise veröffentlicht, darunter fünf „HotNews“-Hinweise und sechs Hinweise mit hoher Priorität. Sechs der zwanzig neuen Sicherheitshinweise wurden in Zusammenarbeit mit der „ Onapsis Research Labs “ veröffentlicht.
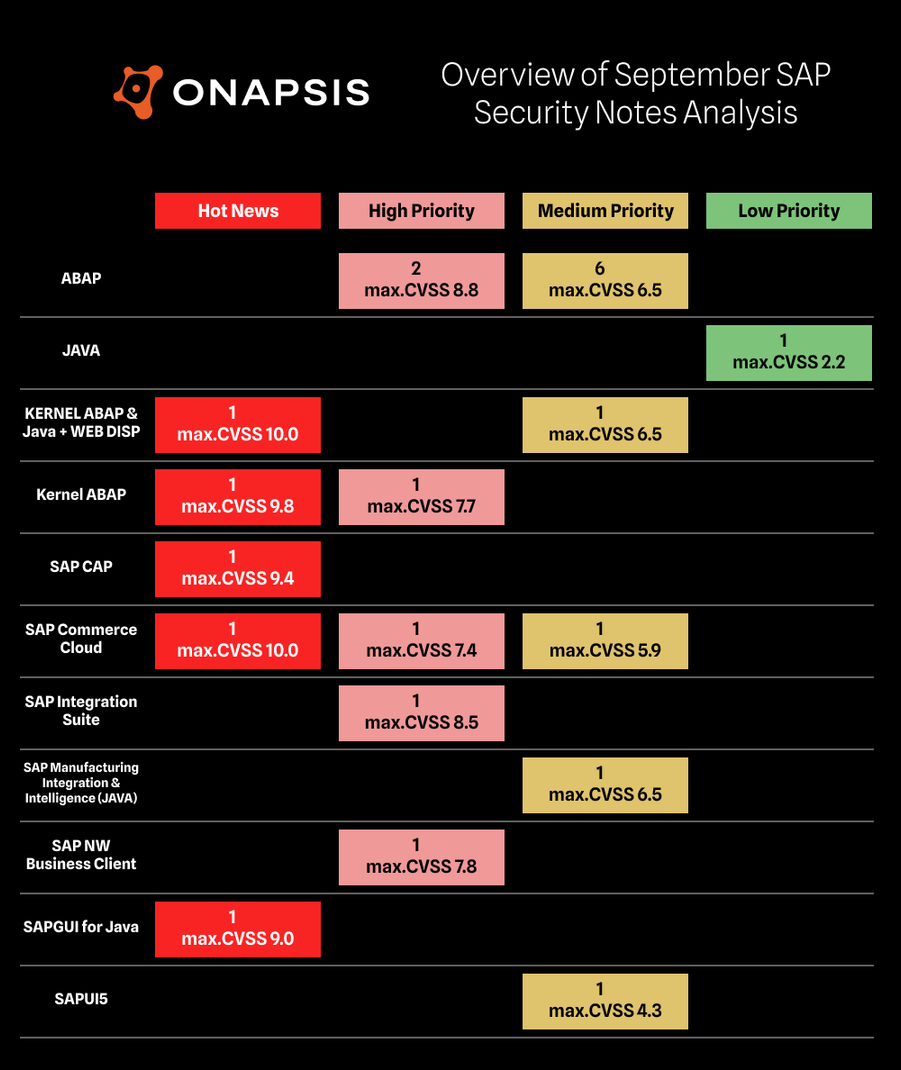
Die HotNews -Notizen im Detail
Das „ Onapsis Research Labs “ (ORL) unterstützte SAP bei der Behebung mehrerer kritischer Sicherheitslücken.
SAP-Sicherheitshinweis Nr. 3747649: OVERPASS-Speicherbeschädigung in EPP (CVSS 10.0)
Der SAP-Sicherheitshinweis Nr. 3747649, der mit einem CVSS-Wert von 10,0 bewertet wurde, behebt eine Speicherbeschädigungsschwachstelle in der SAP Extended Passport (EPP)-Verarbeitung, die von der „ Onapsis Research Labs “ als „OVERPASS“ bezeichnet wird. Das ORL-Team stellte fest, dass bei der Deserialisierung von EPP-Daten die Grenzwertprüfung fehlt, was bei der Verarbeitung extern bereitgestellter Längenfelder zu einer Verletzung der Speichersicherheit führt. Dies ermöglicht es einem nicht authentifizierten Angreifer, manipulierte Netzwerkanfragen mit einem fehlerhaften EPP-Header zu senden, was zu undefiniertem Verhalten und einem abnormalen Programmabbruch führt. Eine erfolgreiche Ausnutzung kann erhebliche Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit der Anwendung haben. Der SAP-Sicherheitshinweis enthält einen Patch für ABAP- und Java-Kernel sowie für den SAP Web Dispatcher, Version 9.16. Andere Versionen des Web Dispatchers sowie der Web Dispatcher als Teil der SAP HANA Extended Application Services sind nicht betroffen. Wir empfehlen die sofortige Installation des Patches, da die Sicherheitslücke:
- Kann aus der Ferne und ohne Authentifizierung ausgenutzt werden
- Ist standardmäßig in einer Vielzahl von SAP-Technologiekomponenten vorhanden
- Ermöglicht es Angreifern, von einem entfernten Standort aus beliebige Betriebssystembefehle auf dem SAP-Host mit SAP-Administratorrechten auszuführen, was zu einer vollständigen Kompromittierung der zugrunde liegenden SAP-Geschäftsdaten und -Prozesse führt;
- Der Zugriff ist über verschiedene SAP-Komponenten und verschiedene Kommunikationsprotokolle möglich, wobei für keines davon Anmeldedaten erforderlich sind; daher kann kein einzelnes Netzwerk control , das Risiko vollständig mindern.
Weitere Informationen zur OVERPASS-Sicherheitslücke finden Sie hier.
SAP-Sicherheitshinweis Nr. 3771065: Unzulässige Autorisierung in SAP Commerce Cloud (CVSS 10.0)
Der SAP-Sicherheitshinweis Nr. 3771065, der mit einem CVSS-Wert von 10,0 gekennzeichnet ist, enthält ein Update für die kritische SAP-Commerce- Cloud -Komponente (Data Hub Adapter), die ursprünglich kürzlich am SAP-Patch-Day im August veröffentlicht wurde. Der aktualisierte Hinweis weist darauf hin, dass unveränderte SAP-Commerce- Cloud -Umgebungen standardmäßig nicht von der Sicherheitslücke „Unangemessene Autorisierung“ betroffen sind, und stellt ein FAQ-Dokument zur Überprüfung der Konfiguration zur Verfügung.
SAP-Sicherheitshinweis Nr. 3759472: S4GET-Sicherheitslücke im SAP NetWeaver Message Server (CVSS 9,8)
Der SAP-Sicherheitshinweis Nr. 3759472, der mit einem CVSS-Wert von 9,8 bewertet wurde, wurde ebenfalls in Zusammenarbeit mit dem ORL-Team veröffentlicht. Das Team stellte fest, dass der SAP NetWeaver Message Server die Authentizität interner Anwendungsserverkomponenten bei der Registrierung nicht ausreichend überprüft. Folglich können nicht authentifizierte Angreifer mit Netzwerkzugriff unbefugte Komponenten registrieren und potenziell unbefugte Aktionen innerhalb der Anwendungsumgebung ausführen. Eine erfolgreiche Ausnutzung könnte erhebliche Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit des betroffenen Systems haben. Die Schwachstelle, die von der „ Onapsis Research Labs “ als „S4GET“ bezeichnet wird, ist in der gesamten modernen Kernel-Familie von SAP (9.16, 9.18, 9.19, 9.20) vorhanden, was bedeutet, dass jedes S/4HANA-2025-System sowie alle früheren Releases, die bereits auf einen dieser Kernel umgestellt wurden, betroffen sind.
Einzelheiten zur S4GET-Sicherheitslücke und den damit verbundenen Risiken finden Sie hier.
SAP-Sicherheitshinweis Nr. 3798315: Offenlegung von Anmeldedaten im SAP- Cloud -Anwendungsprogrammiermodell (CVSS 9,4)
Eine Sicherheitslücke durch die Offenlegung von Anmeldedaten in mandantenfähigen Anwendungen, die das SAP-CAP-Anwendungsprogrammierungsmodell ( Cloud ) verwenden, wird mit dem SAP-Sicherheitshinweis Nr. 3798315 behoben, der mit einem CVSS-Wert von 9,4 gekennzeichnet ist. Die Sicherheitslücke besteht in einer bestimmten NPM-Bibliothek und ermöglicht es einem nicht authentifizierten Angreifer, durch das Senden speziell gestalteter Anfragen an sensible Anmeldedaten zu gelangen. Diese Anmeldedaten können anschließend dazu verwendet werden, Mandantendaten zu ersetzen oder zu löschen, was erhebliche Auswirkungen auf die Verfügbarkeit und Integrität der Anwendung sowie teilweise auch auf die Vertraulichkeit von Geschäftsdaten hat. Kunden, die SAP „ Cloud Foundry“ nutzen, können Erweiterungen auf Mandantenebene für nicht gepatchte Anwendungen nicht mehr ändern. Für Kunden, die nicht „ Cloud Foundry“ nutzen, steht eine Umgehungslösung zur Verfügung, die in der FAQ-Notiz Nr. 3802171 näher beschrieben wird.
SAP-Sicherheitshinweis Nr. 3781729: Befehlsausführung in SAP GUI for Java (CVSS 9.0)
Die dritte „HotNews Notes“-Veröffentlichung, die in Zusammenarbeit mit dem ORL-Team zum SAP-Patch-Day im September erscheint, ist die SAP-Sicherheitsmitteilung Nr. 3781729 mit einem CVSS-Wert von 9,0. Das Team stellte fest, dass SAP GUI for Java die Richtlinien zur Vertrauensstufe für bestimmte Funktionen, die von einem verbundenen Backend-System aufgerufen werden, nicht korrekt durchsetzt. Durch Manipulation eines verbundenen Systems gelang es ihnen, die betroffene Funktionalität als Benutzer mit geringen Berechtigungen auszulösen. Eine erfolgreiche Ausnutzung ermöglicht die Ausführung beliebiger Befehle auf dem Rechner des Opfers, was erhebliche Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit des betroffenen Systems hat.
Die Notizen mit hoher Priorität im Detail
Die Veröffentlichung vom September 2026 enthält mehrere Patches mit hoher Priorität, die Sicherheitslücken in verschiedenen SAP-Komponenten beheben und eine umgehende Bewertung sowie Behebung durch die Sicherheitsteams erfordern.
SAP-Sicherheitshinweis Nr. 3772411: Rechteausweitung in den SAP-ABAP-Entwicklerwerkzeugen (CVSS 8,8)
Der SAP-Sicherheitshinweis Nr. 3772411, der mit einem CVSS-Wert von 8,8 versehen ist, wurde ursprünglich am SAP-Patch-Day im August veröffentlicht und behebt eine Sicherheitslücke in den SAP ABAP Developer Tools, die eine Rechteausweitung ermöglicht. Der Hinweis wurde mit einer geringfügigen Textänderung aktualisiert.
SAP-Sicherheitshinweis Nr. 3792978: XXE-Sicherheitslücke in der SAP Integration Suite (CVSS 8,5)
Der SAP-Sicherheitshinweis Nr. 3792978, der mit einem CVSS-Wert von 8,5 versehen ist, behebt eine XML-External-Entity-Schwachstelle (XXE) in der SAP Integration Suite. Einige Komponenten der Anwendung validieren XML-Dokumente aus nicht vertrauenswürdigen Quellen nicht ausreichend. Dies ermöglicht es einem Angreifer mit geringen Berechtigungen, speziell gestaltete XML-Nutzdaten einzureichen, die bösartige Deklarationen externer Entitäten enthalten. Eine erfolgreiche Ausnutzung ermöglicht das Auslesen sensibler Dateiinhalte vom Server und deren Offenlegung über Überwachungs- oder Protokollierungsausgaben, was erhebliche Auswirkungen auf die Vertraulichkeit hat. Zudem könnte es durch Ressourcenerschöpfung zu geringfügigen Auswirkungen auf die Verfügbarkeit kommen. Je nachdem, welche Komponenten verwendet werden, müssen verschiedene iFlow-Pakete aktualisiert werden. Szenarien, die bei der XML-Verarbeitung bewusst auf XML-External-Entities oder DTD-Funktionen zurückgreifen, können nach der Aktualisierung beeinträchtigt sein, da die Auflösung externer Entitäten in den gepatchten iFlow-Paketen explizit deaktiviert wurde.
SAP-Sicherheitshinweis Nr. 3784138: Codeausführung im SAP NetWeaver Business Client (CVSS 7,8)
Der SAP-Sicherheitshinweis Nr. 3784138, der mit einem CVSS-Wert von 7,8 bewertet wurde, betrifft den SAP NetWeaver Business Client. Aufgrund einer unzureichenden Validierung bestimmter lokal gespeicherter Daten beim Start der Anwendung könnte ein Angreifer mit geringen Berechtigungen auf dem lokalen System diese Daten durch speziell präparierte Inhalte ersetzen. Beim nächsten Start werden die präparierten Inhalte verarbeitet, was zur Ausführung von beliebigem Code im Kontext des Benutzers führen könnte.
SAP-Sicherheitshinweis Nr. 3757002: Speicherbeschädigung in SAP NetWeaver AS ABAP (CVSS 7,7)
Der SAP-Sicherheitshinweis Nr. 3757002, der mit einem CVSS-Wert von 7,7 gekennzeichnet ist, behebt eine Speicherbeschädigungsschwachstelle im SAP NetWeaver Application Server für ABAP und im ABAP- Platform. Die Schwachstelle besteht im SAP-Kernel und ermöglicht es einem nicht authentifizierten Benutzer, ein speziell gestaltetes Paket zu senden, das die erneute Verarbeitung einer zuvor zwischengespeicherten Benutzeranfrage auslöst, wodurch unter bestimmten zeitlichen Bedingungen möglicherweise die Sitzung eines anderen Benutzers gekapert werden kann. Eine erfolgreiche Ausnutzung setzt voraus, dass eine nicht authentifizierte Benutzeranfrage zeitlich mit einer legitimen, zwischengespeicherten Anfrage zusammenfällt, und könnte erhebliche Auswirkungen auf die Vertraulichkeit und Integrität haben, während die Auswirkungen auf die Verfügbarkeit der Anwendung gering sind.
SAP-Sicherheitshinweis Nr. 3485073: Denial-of-Service-Angriff in SAP S/4HANA (CVSS 7,4)
Der SAP-Sicherheitshinweis Nr . 3485073 mit einem CVSS-Wert von 7,4 wurde am 25. August veröffentlicht. Er behebt eine Denial-of-Service-Sicherheitslücke in einer von SAP S/4HANA (Manage Supply Protection) verwendeten Drittanbieter-Komponente. Die Drittanbieter-Komponente weist eine „Regular Expression Denial of Service“ (ReDoS)-Sicherheitslücke auf, die es nicht authentifizierten Angreifern ermöglicht, eine übermäßige Rechenlast innerhalb der betroffenen Funktionalität auszulösen, was zu einer vollständigen Nichtverfügbarkeit des Dienstes führt.
SAP-Sicherheitshinweis Nr. 3791068: CRLF-Injektion in SAP Commerce Cloud (CVSS 7,4)
Der SAP-Sicherheitshinweis Nr. 3791068, der mit einem CVSS-Wert von 7,4 versehen ist, behebt eine CRLF-Injection-Sicherheitslücke in SAP Commerce „ Cloud “ (Search And Navigation). Die Anwendung verwendet eine Version der Jetty-Komponenten, die für CVE-2026-2332 anfällig sein könnte. Der Jetty-Parser beendete die Analyse der Chunk-Erweiterung fälschlicherweise bei einer bestimmten Folge der Zeichen „ control “, selbst wenn diese Folge innerhalb einer in Anführungszeichen gesetzten Zeichenkette auftrat, anstatt sie als Analysefehler zu behandeln. Dies ermöglichte es, dass eine speziell gestaltete Anfrage mit einer nicht geschlossenen, in Anführungszeichen gesetzten Chunk-Erweiterung eine zweite HTTP-Anfrage einschleuste, die Jetty als separate, legitime Anfrage verarbeitete, während der vorgelagerte Proxy sie als Teil des ursprünglichen Anfragetextes betrachtete.
Beitrag von Onapsis
Zusätzlich zu den drei HotNews-Hinweisen unterstützte das „ Onapsis Research Labs “ (ORL) SAP bei der Behebung von drei Sicherheitslücken mittlerer Priorität, die alle mit einem CVSS-Wert von 6,5 bewertet wurden.
SAP-Sicherheitshinweis Nr. 3756450: SQL-Injection in SAP S/4HANA (CVSS 6,5)
Der SAP-Sicherheitshinweis Nr. 3756450 behebt eine SQL-Injection-Sicherheitslücke in SAP S/4HANA (Intercompany Matching and Reconciliation). Dem Team gelang es, Zugriff auf sensible Informationen zu erlangen, indem es böswillige Eingaben in bestimmte Funktionen einspeiste, die von der Datenbank ohne ordnungsgemäße Validierung verarbeitet wurden. Der Patch verbessert die Bereinigung von Benutzereingaben durch das Herausfiltern unzulässiger Schlüsselwörter.
SAP-Sicherheitshinweis Nr. 3786489: SSRF-Sicherheitslücke in SAP MII (CVSS 6,5)
Der SAP-Sicherheitshinweis Nr. 3786489 befasst sich mit einer Server-Side Request Forgery-Sicherheitslücke in SAP Manufacturing Integration and Intelligence (SAP MII). Die Sicherheitslücke ermöglicht es einem Angreifer, den Server dazu zu bringen, beliebige ausgehende Anfragen zu initiieren. Die Verarbeitung dieser Anfragen könnte mit der XML/XSL-Verarbeitung kombiniert werden, um die Ausführung von Skripten zu ermöglichen. Der Hinweis enthält keine Anweisungen zur automatischen Behebung, sondern eine Liste von neun manuellen Maßnahmen, die zur Absicherung der Anwendung durchgeführt werden sollten.
SAP-Sicherheitshinweis Nr. 3750721: Offenlegung von Informationen im SAP Web Dispatcher (CVSS 6,5)
Der SAP-Sicherheitshinweis Nr. 3750721 behebt eine Sicherheitslücke im SAP Web Dispatcher, im Internet Communication Manager und im SAP Content Server, die zur Offenlegung von Informationen führen kann. Bei Authentifizierung als Benutzer mit geringen Berechtigungen gelang es dem ORL-Team, auf bestimmte Verwaltungsfunktionen zuzugreifen und sensible Informationen über den Systemstatus abzurufen, was zur Offenlegung von Informationen führte. Diese offengelegten Informationen könnten potenziell für nachfolgende Angriffe genutzt werden.
Zusammenfassung und Schlussfolgerungen
Mit 22 SAP-Sicherheitshinweisen scheint der SAP-Patch-Day im September ein ganz normaler zu sein. Doch die vier neuen „HotNews“-Hinweise und sechs Hinweise mit hoher Priorität machen ihn zu einem besonderen Ereignis. Vor allem der neue CVSS-10.0-Hinweis erfordert besondere Aufmerksamkeit, da die Sicherheitslücke aus der Ferne und ohne Authentifizierung ausgenutzt werden kann.
| SAP-Hinweis | Typ | Beschreibung | Priorität | CVSS |
| 3747649 | Neu | [CVE-2026-44756] Sicherheitslücke durch Speicherbeschädigung in der SAP Extended Passport (EPP)-Verarbeitung BC-CST-DP | Aktuelles | 10 |
| 3771065 | Aktualisierung | [CVE-2026-58231] Unsachgemäße Autorisierung in SAP Commerce Cloud (Data Hub Adapter) CEC-SCC-PLA-PL | Aktuelles | 10 |
| 3759472 | Neu | [CVE-2026-58240] Fehlende Authentifizierungsprüfung in SAP NetWeaver (Message Server) BC-CST-MS | Aktuelles | 9.8 |
| 3798315 | Neu | [CVE-2026-76969] Offenlegung von Anmeldedaten in mandantenfähigen Anwendungen, die das SAP- Cloud -Application-Programming-Model (CAP) verwenden BC-XS-CDX-SEC | Aktuelles | 9.4 |
| 3781729 | Neu | [CVE-2026-66768] Unsachgemäßer Zugriff auf „ Control “ in SAP NetWeaver (SAP GUI für Java) BC-FES-JAV | Aktuelles | 9 |
| 3772411 | Aktualisierung | [CVE-2026-58243] Sicherheitslücke durch Rechteausweitung in den SAP ABAP Developer Tools BC-DWB-AIE-DP | Hoch | 8.8 |
| 3792978 | Neu | [CVE-2026-76958] XML-External-Entity-Sicherheitslücke (XXE) in der SAP Integration Suite LOD-HCI-PI-TPM | Hoch | 8.5 |
| 3784138 | Neu | [CVE-2026-76967] Unsichere Deserialisierung im SAP NetWeaver Business Client BC-FES-BUS | Hoch | 7.8 |
| 3757002 | Neu | [CVE-2026-66767] Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver Application Server für ABAP und ABAP Platform BC-MID-RFC | Hoch | 7.7 |
| 3485073 | Neu | [CVE-2026-66766] Denial-of-Service (DoS) aufgrund der Verwendung einer Komponente eines Drittanbieters in SAP S/4HANA (Manage Supply Protection) CA-ATP-SUP | Hoch | 7.5 |
| 3791068 | Neu | [CVE-2026-2332] CLRF-Injektionsschwachstelle aufgrund der Verwendung von Jetty-Komponenten in SAP Commerce Cloud (Search And Navigation) CEC-SCC-COM-SRC-SER | Hoch | 7.4 |
| 3786489 | Neu | [CVE-2026-76971] Serverseitige Request-Forgery in SAP Manufacturing Integration and Intelligence MFG-MII-CON | Mittel | 6.5 |
| 3756450 | Neu | [CVE-2026-44766] – SQL-Injection-Sicherheitslücke in SAP S/4HANA (Intercompany Matching and Reconciliation) FIN-CS-ICR | Mittel | 6.5 |
| 3750721 | Neu | [CVE-2026-76968] Sicherheitslücke durch Offenlegung von Informationen in SAP Web Dispatcher, Internet Communication Manager und SAP Content Server BC-CST-IC | Mittel | 6.5 |
| 3787345 | Neu | [CVE-2026-34477] Sicherheitslücke aufgrund einer Fehlkonfiguration durch die Verwendung von Apache Log4j in SAP Commerce Cloud (Suche und Navigation) CEC-SCC-COM-SRC-SER | Mittel | 5.9 |
| 3772838 | Neu | [CVE-2026-76963] Fehlende Autorisierungsprüfung im ABAP-Anwendungsserver von SAP NetWeaver und im ABAP- Platform BC-I18 | Mittel | 4.3 |
| 3657599 | Neu | [CVE-2026-76962] Fehlende Berechtigungsprüfung in SAP S/4HANA (Anwendung „Bankketten verwalten“) FI-BL-MD | Mittel | 4.3 |
| 3371336 | Neu | [CVE-2026-76961] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) in SAP S/4HANA (Finance for Advanced Payment Management) FIN-FSCM-PF | Mittel | 4.3 |
| 3365276 | Neu | [CVE-2026-76960] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) in SAP S/4HANA (Finance for Advanced Payment Management) FIN-FSCM-PF | Mittel | 4.3 |
| 3365311 | Neu | [CVE-2026-76959] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) in SAP S/4HANA (Finance for Advanced Payment Management) FIN-FSCM-PF | Mittel | 4.3 |
| 3783189 | Neu | [CVE-2026-76977] Clickjacking-Sicherheitslücke in SAPUI5 (Frame-Optionen – Whitelist) CA-UI5-COR | Mittel | 4.3 |
| 3736494 | Neu | [CVE-2026-58234] Denial-of-Service-Sicherheitslücke in SAP Process Integration (SOAP-Adapter) BC-XI-CON-SOP | Niedrig | 2.2 |
Wie immer Onapsis Research Labs die Onapsis Research Labs bereits Onapsis Research Labs ,die Platformzu aktualisieren und die neu veröffentlichten Sicherheitslücken in das Produkt zu integrieren, damit unsere Kunden ihre Unternehmen schützen können.
Wenn Sie mehr über die neuesten SAP-Sicherheitsprobleme und unsere kontinuierlichen Bemühungen erfahren möchten, Wissen mit der Sicherheits-Community zu teilen, abonnieren Sie unseren monatlichen„Defender’s Digest Onapsis“-Newsletter.