ONAPSIS DEFEND

Erweiterte Bedrohungsüberwachung für SAP – von Defenders, für Defenders

Angreifer handeln schnell. Fangen Sie sie noch schneller ab. Wir haben „ Defend “ entwickelt, um die unübertroffene Leistungsfähigkeit von „ Onapsis Research Labs “ – der weltweit führenden Autorität für SAP-Bedrohungen – direkt in Ihren Sicherheitsbetrieb zu integrieren. Erhalten Sie exklusive Echtzeit- threat intelligence , die neu auftretende Exploits und aktive Angriffe erkennt, die andere Tools übersehen. 

Entwickelt für die heutigen KI-gesteuerten Bedrohungen: Angreifer agieren schneller denn je und nutzen KI, um SAP-Schwachstellen innerhalb von Tagen statt Wochen als Waffen einzusetzen – dies erfordert einen proaktiven, maschinell schnellen GPT-Bedrohungsschutz für Unternehmen. Von SAP RECON (CVE-2020-6287), das bereits innerhalb von 72 Stunden nach Veröffentlichung des Patches ins Visier genommen wurde, bis hin zu massiven Zero-Day-Exploits wie CVE-2025-31324 – Angreifer schlagen regelmäßig zu, bevor Verteidiger Korrekturen anwenden können. Defend verfolgt kontinuierlich die sich entwickelnde SAP-Bedrohungslandschaft und wandelt neue Erkenntnisse in Zero-Day-Schutz vor SAP-Schwachstellen um. So erhält Ihr Team die notwendigen Frühwarnungen, um zu untersuchen, zu reagieren und einzugreifen, bevor aus einem Angriff ein Sicherheitsvorfall wird.

Bereit für die „Agentic AI“ von morgen: Da die Sicherheit zunehmend automatisiert wird, benötigen Ihre KI-Agenten hochpräzise Bedrohungssignale, auf die sie reagieren können. Wir sind das einzige Unternehmen, das von SAP empfohlene und in der Branche anerkannte „ threat intelligence “ bereitstellen und als Ihre Echtzeit-Quelle für verlässliche Informationen zu SAP-Bedrohungen im Rahmen Ihrer KI-Orchestrierung fungieren kann. Mit Onapsis erhalten Ihr Sicherheitsbetrieb und Ihre KI-gesteuerten Abwehrmaßnahmen unglaublich zeitnahe und äußerst zuverlässige „ threat intelligence “, die erforderlich sind, um Unternehmensrisiken schnell zu priorisieren, automatisierte Reaktionen zu koordinieren und kritische Systeme zu schützen – ganz gleich, ob autonom oder mit menschlicher Einbindung (Human-in-the-Loop, HITL).
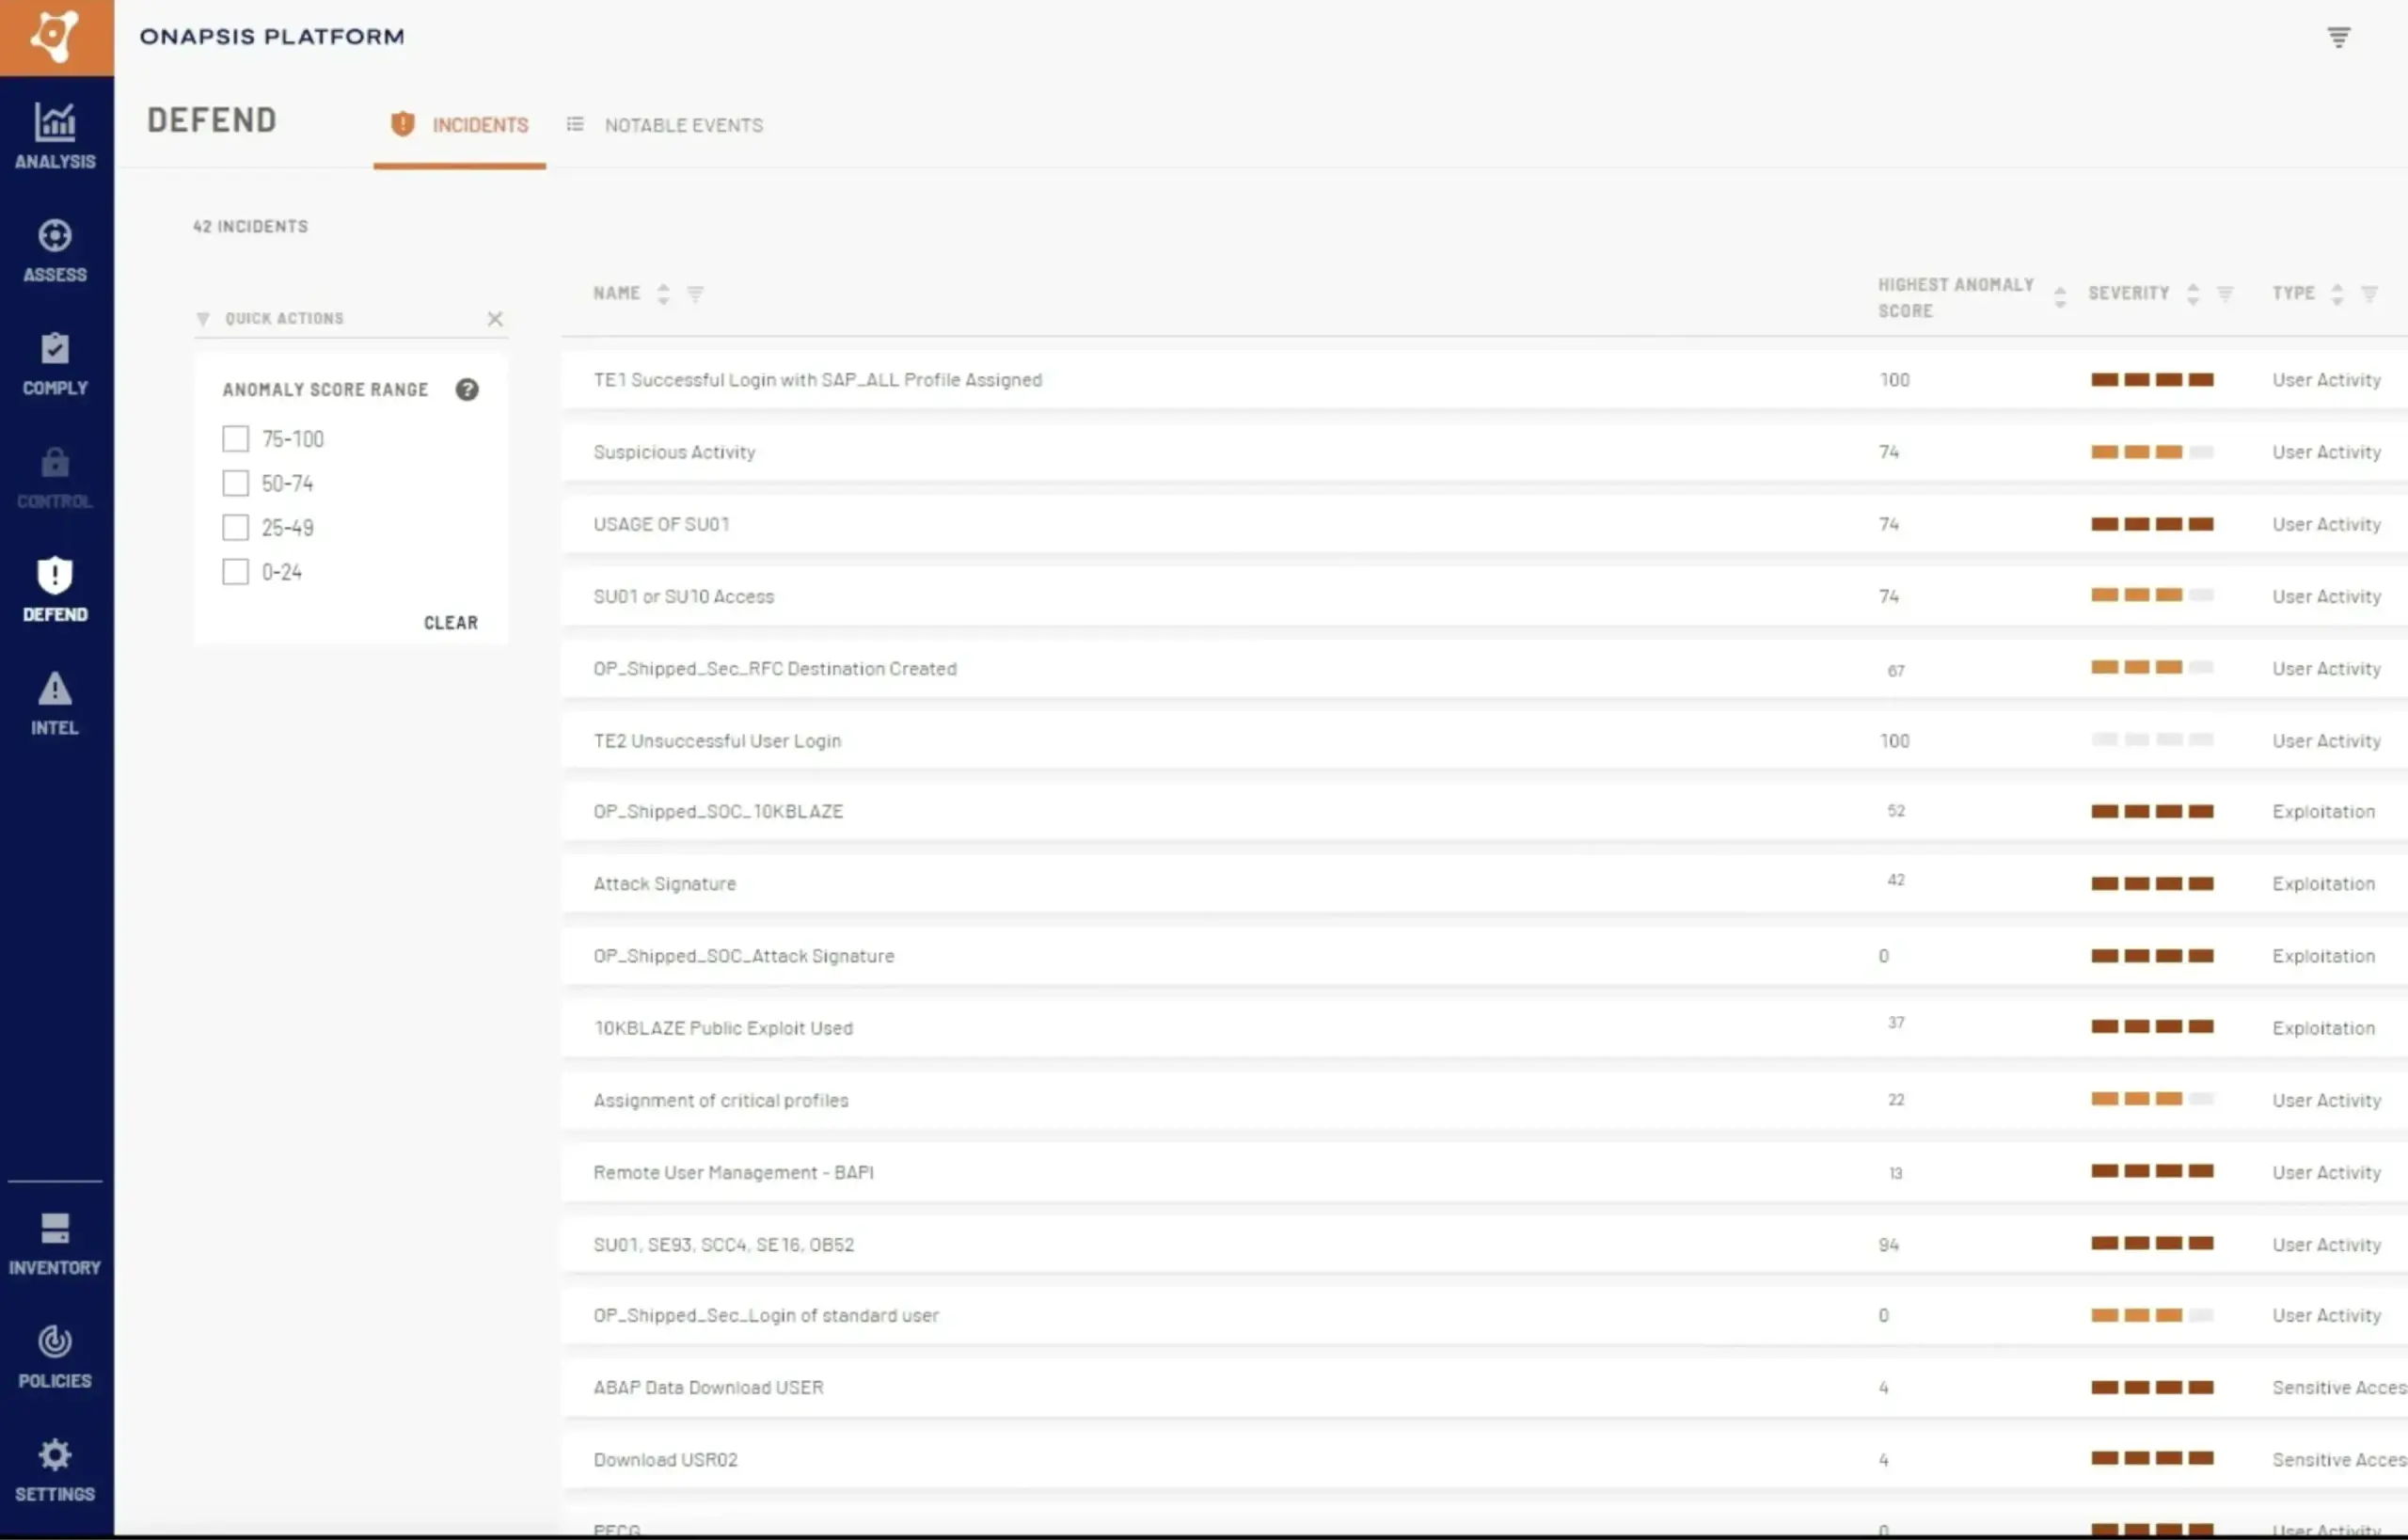
Platform der Defend  Platform

Von den weltweit führenden Unternehmen geschätzt
SO FUNKTIONIERT ES

SAP-Bedrohungen schneller erkennen. Sie früher abwehren.

Schritt 1


erkennen – SAP- Threat Intelligence en von den Experten

Überwachen Sie Ihre gesamte SAP-Landschaft kontinuierlich – On-Premise, „ cloud “, RISE, BTP und mehr – mit unübertroffener Präzision. Basierend auf über 2.600 Erkennungsregeln bietet „ Defend “ SAP-Bedrohungserkennung und -Reaktion in Echtzeit und identifiziert aktive Exploits und Anomalien bei Benutzern, die andere Lösungen übersehen. 

Schritt 2


in den Vordergrund stellen – sich auf das Wesentliche konzentrieren

Nutzen Sie die hochpräzisen SAP- threat intelligence en des Forschungsteams, dem die Entdeckung von über 1.000 Zero-Day-Schwachstellen zugeschrieben wird. Durch die Kombination von Echtzeit-Erkenntnissen über Angreifer mit einer KI-gestützten Anomaliebewertung identifiziert und isoliert „ Defend “ Bedrohungen mit hohem Risikopotenzial und sorgt so dafür, dass sich Ihr Team ausschließlich auf das Wesentliche konzentrieren kann.

Schritt 3

Reagieren Sie auf „
“ – Beschleunigen Sie den SAP-Sicherheitsbetrieb

Beschleunigen Sie die schnelle Behebung von Vorfällen durch fachkundige Anleitungen, die direkt in Ihr SIEM oder Ihre KI-Agenten integriert sind. „ Defend “ geht über herkömmliche Warnmeldungen hinaus und liefert umsetzbare Erkenntnisse zur Schadensbegrenzung, die das Rätselraten bei der Untersuchung überflüssig machen und es Ihrem SOC ermöglichen, SAP-Bedrohungen in Rekordzeit zu neutralisieren.

WARUM NUTZEN KUNDEN ONAPSIS DEFEND?

Exklusive „ Threat Intelligence “, Erkennung von Exploits und Ausgleichsmaßnahmen, um aktiven SAP-Bedrohungen immer einen Schritt voraus zu sein

Hervorragender Schutz vor SAP-Exploits 

KI ermöglicht es Angreifern, SAP-Sicherheitslücken in großem Umfang auszunutzen. Wir verfolgen aktive Hackergruppen, die es auf SAP abgesehen haben, wie beispielsweise Scattered Spider, UNC5174, Storm-2460 und Qilin, und liefern Echtzeit-Einblicke in Angriffe sowie schnelle Aktualisierungen unserer Erkennungsreichweite. Nutzen Sie über 600 exklusive, firmeneigene Exploit-Regeln, um einen unvergleichlich schnelleren Überblick über Bedrohungen für Ihr Unternehmen zu erhalten und Ihre Reaktion zu beschleunigen. 

Unübertroffene SAP-Zero-Day-Abwehr

Da KI die Aufdeckung von Sicherheitslücken drastisch beschleunigt, nimmt die Zahl der Zero-Day-Angriffe rapide zu. Wir begegnen diesem Trend, indem wir KI einsetzen, um die bewährten Zero-Day-Erkenntnisse und das Fachwissen des „ Onapsis Research Labs“ zu verstärken, und bieten so Schutz bereits durchschnittlich vier Monate vor der Veröffentlichung offizieller Patches. Behalten Sie einen entscheidenden Vorsprung gegenüber den Angreifern, die es auf Ihr Unternehmen abgesehen haben.

Kontinuierlicher Schutz für Systeme ohne Patches

Patch-Zyklen führen zu Sicherheitslücken. Nur Onapsis bietet während dieser Zeit einen zuverlässigen Schutz. Wir integrieren die Ergebnisse unseres „ Assess “-Risikomanagements mit „ Defend “, um umgehend virtuelle Patches als Ausgleichsmaßnahmen bereitzustellen. Wir warnen vor Exploit-Aktivitäten, die auf offene Sicherheitslücken abzielen , um die Einhaltung von Standards wie NIST, ISO, NIS 2 oder den Offenlegungsvorschriften der US-Börsenaufsicht SEC zu gewährleisten , während die Behebung der Schwachstellen voranschreitet. 

Hochwertige SAP-Einblicke für Ihr SOC

Vereinheitlichen und vereinfachen Sie komplexe SAP-Protokolle, um die Transparenzlücke im Bereich der Informationssicherheit zu schließen. „ Defend “ dient als Ihre vertrauenswürdige, zentrale Informationsquelle und liefert hochpräzise Erkenntnisse zu Bedrohungen sowie kritische Warnmeldungen in Echtzeit an Ihre SIEM-, SOAR- und unternehmensweiten KI-Orchestrierungssysteme. Verwandeln Sie kryptische SAP-Anwendungsdaten in klare, umsetzbare forensische Erkenntnisse, damit sowohl menschliche Analysten als auch autonome Workflows Bedrohungen schnell einstufen und neutralisieren können.

DLP-Unterstützung: Warnung vor potenziellem Datenverlust und unbefugtem Zugriff

Schützen Sie Ihre kritischen Daten über die einfache Nachverfolgung von Downloads hinaus. „ Defend “ erkennt Vorläuferrisiken, die andere Tools übersehen, wie beispielsweise die Zuweisung von Rollen mit übermäßigen Berechtigungen und die Ausführung gefährlicher RFCs/Berichte. Durch die Kombination dieser proaktiven Abdeckung mit Anomalie-Bewertungen und eingehenden forensischen Analysen (Benutzer, Ziel, Anomalie-Bewertung) liefern wir Ihnen umsetzbare Erkenntnisse, mit denen Sie Ihre bestehenden DLP-Workflows deutlich optimieren können.

Compliance-Abweichungen proaktiv in Echtzeit erkennen

Vermeiden Sie Überraschungen bei Prüfungen. „ Defend “ überwacht kontinuierlich Verstöße gegen die „ control “, verdächtige Aktivitäten und andere Risikoindikatoren und sendet Echtzeit-Warnmeldungen an Ihr Team. Nutzen Sie unsere einzigartige Funktion „Alert on Anything“, um kritische Risikoindikatoren zu verfolgen und Probleme proaktiv zu lösen, bevor sie sich auf die Prüfungsergebnisse auswirken.

BEWÄHRTE ERGEBNISSE

Echte Wirkung, messbar

Stunden
bis zum ersten Exploit-Versuch auf einem ungeschützten System, das online geht.
Stunden
zwischen der Veröffentlichung eines SAP-Patches und den ersten aktiven Exploit-Versuchen in freier Wildbahn.
Eingesparte Stunden pro Woche
im Vergleich zur manuellen Überprüfung der Systemprotokolle.
Eingesparte Stunden pro Woche
durch die Umsetzung von Sicherheitsmaßnahmen im Zusammenhang mit dem Benutzerzugriff.

Erfahren Sie, warum Kunden Onapsis Defend schätzen

Onapsis Defend

Vereinbaren Sie noch heute eine Live-Demo

Erfahren Sie mehr über die Leistungsfähigkeit der kontinuierlichen Bedrohungsüberwachung und des Schutzes vor Patches von SAP

Lassen Sie sich von unseren technischen Experten zeigen, wie Onapsis Defend Ihrem Sicherheitsteam dabei Defend , Bedrohungen für Ihr SAP-System einen Schritt voraus zu sein, die Dauer von Untersuchungen zu verkürzen und die Reaktion auf Vorfälle zu beschleunigen.