ONAPSIS ASSESS

SAP-Risikomanagement der nächsten Generation für das Zeitalter der KI

Machen Sie Schluss mit dem Rätselraten. Seit über 17 Jahren konzentrieren wir uns auf die Sicherheit von SAP-Anwendungen und haben „ Assess “ entwickelt, um ein kontinuierliches Management von SAP-Sicherheitsrisiken zu ermöglichen und die Absicherung Ihrer Landschaft zu vereinfachen. Lassen Sie Onapsis die wirklich wichtigen Probleme identifizieren und Ihnen dabei helfen, diese schneller zu priorisieren und zu beheben.

Entwickelt für die KI-gesteuerten Bedrohungen von heute: Seien Sie modernen Angreifern einen Schritt voraus, indem Sie automatisierte Workflows mit dem exklusiven, hochpräzisen „ threat intelligence “ von Onapsis kombinieren. Durch die Kombination von Echtzeit-Bedrohungsdaten mit einer kontextbezogenen, risikobasierten Bewertung von SAP-Schwachstellen identifiziert „ Assess “ die Sicherheitslücken, die derzeit die größte Gefahr für Ihr Unternehmen darstellen, sodass Ihre Teams genau wissen, worauf sie sich konzentrieren müssen.

Bereit für die agentenbasierte KI von morgen: Treiben Sie die aufkommende agentenbasierte Orchestrierung in Unternehmen mit „ Onapsis Research Labs “ als Ihrer vertrauenswürdigen, zentralen Datenquelle für SAP-Cybersicherheitsdaten voran. Das „Onapsis Agentic Gateway“ unterstützt Ihre „Human-in-the-Loop“-Patch-Validierung und autonome Workflows für Ihre kritischen SAP-Systeme.
Von den weltweit führenden Unternehmen geschätzt
SO FUNKTIONIERT ES

Entdecken Sie Ihre verborgenen SAP-Risiken. Beheben Sie sie schneller.

Schritt 1

Entdecken

Erfassen Sie Ihre Angriffsfläche

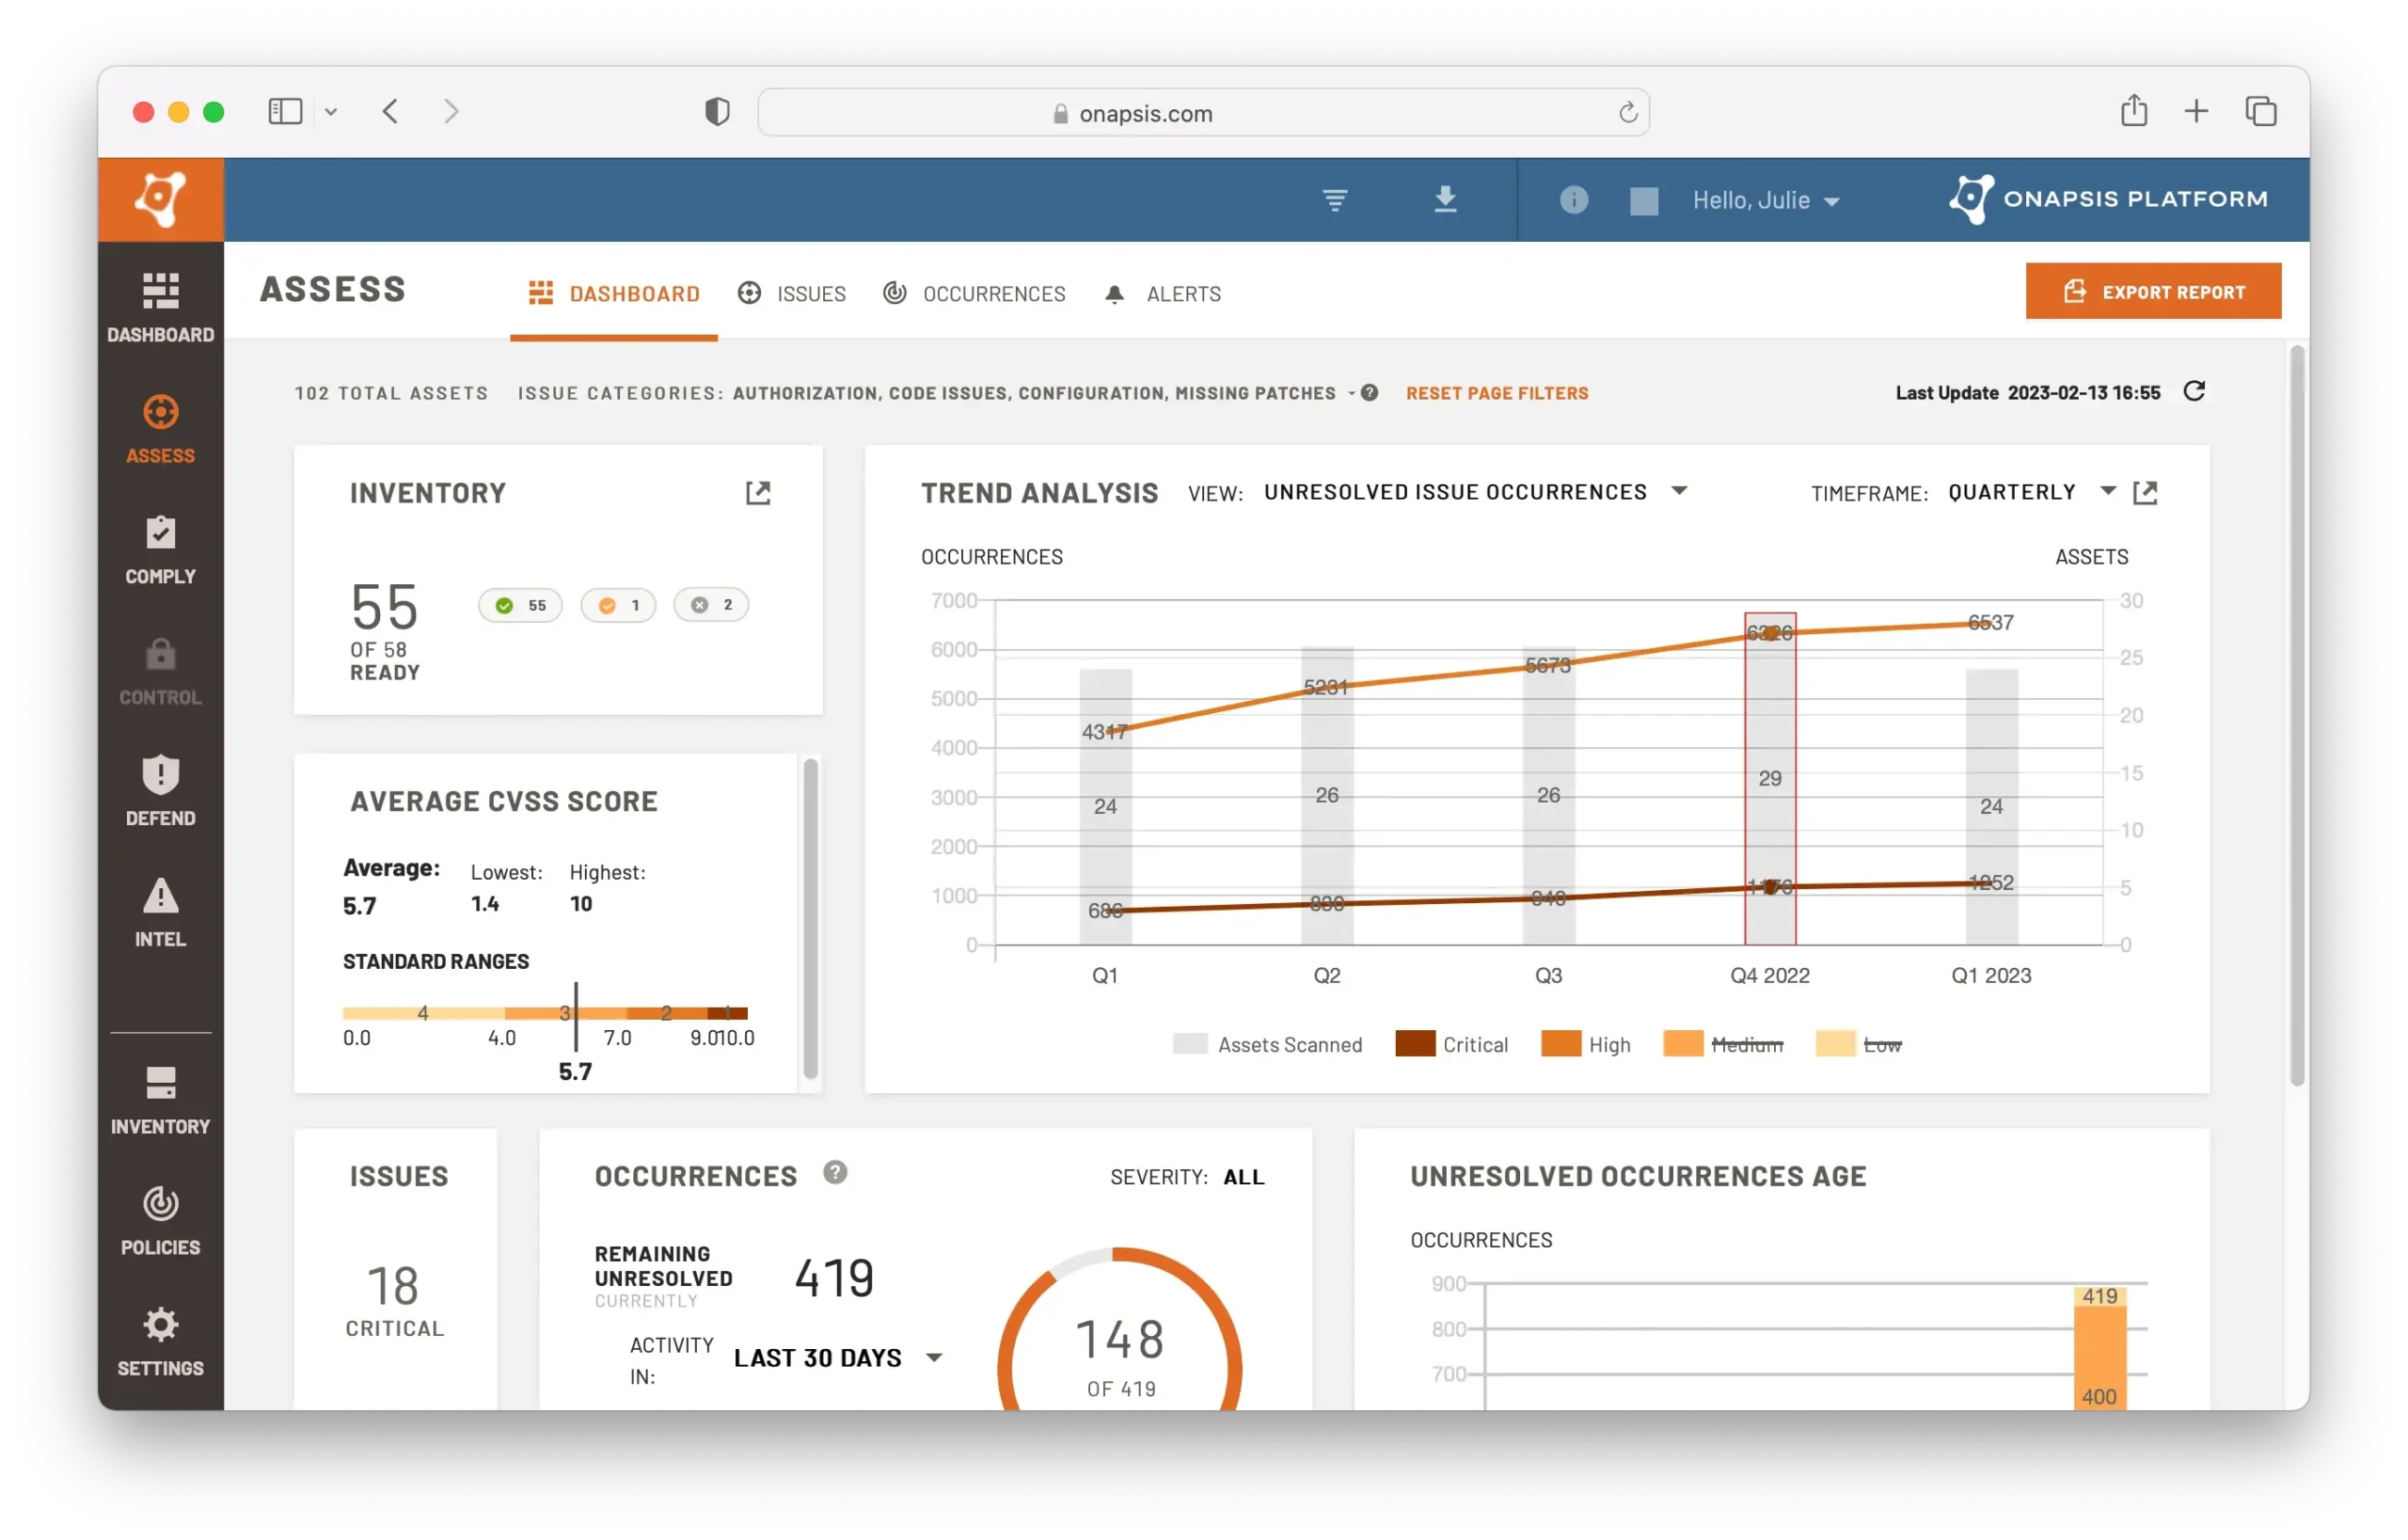
Nutzen Sie die automatisierte Bestandserfassung, um Ihre gesamte SAP-Landschaft – über On-Premise-, „ cloud “--, RISE- und BTP-Umgebungen hinweg – umfassend abzubilden, Schwachstellen proaktiv zu identifizieren und kritische Sicherheits- und Compliance-Probleme aufzudecken.

Schritt 2

Priorisieren

Risikoorientierte Erkenntnisse gewinnen

Vertrauen Sie auf über 17 Jahre Erfahrung im Bereich SAP-Sicherheit. Onapsis bietet exklusive Echtzeit- threat intelligence s sowie eine KI-gestützte kontextbezogene Risikoanalyse, mit denen Sie genau die Schwachstellen identifizieren können, die derzeit die größten Auswirkungen auf Ihren Geschäftsbetrieb haben. Gewinnen Sie umsetzbare Erkenntnisse, um Risiken präzise zu priorisieren und zu beheben.

Schritt 3

Beheben

Korrekturen beschleunigen und validieren

Statten Sie Ihre Teams und KI-Agenten mit präzisen, umsetzbaren Anweisungen aus, um die Behebung von Problemen zu beschleunigen. Stellen Sie automatisch sicher, dass alle kritischen Probleme – einschließlich manueller Konfigurationen und Workarounds – vollständig behoben sind.

WARUM NUTZEN KUNDEN ONAPSIS ASSESS?

Transparenz, fachkundige Beratung und Automatisierung zur Optimierung Ihrer Arbeitsabläufe

Die Komplexität von Patches in einer sich rasant verschärfenden Bedrohungslage meistern

KI sorgt für einen sprunghaften Anstieg bei der Entdeckung von Sicherheitslücken, wodurch jeden Monat mehr SAP-Notes veröffentlicht werden. Doch der „Patch Tuesday“ muss nicht unbedingt eine Überforderung sein. Unsere „Patch Tuesday“-Analyse zeigt Ihnen genau, worauf Sie sich zuerst konzentrieren sollten, während unser SAP Notes Command Center die Erfassung, Priorisierung, Zuweisung und Validierung von Patch-Maßnahmen (einschließlich manueller Schritte) in Ihrer gesamten Landschaft vereinfacht. Und wenn Sie Patches nicht sofort installieren können, macht es Onapsis Ihnen leicht, Ausgleichskontrollen zu aktivieren, um das Risiko zu verringern und Ihre Landschaften vor KI-gestützten Angreifern zu schützen.

Angreifer mit Echtzeit-Funktionen ausmanövrieren Threat Intelligence 

Fortgeschrittene Angreifer wie Scattered Spider, UNC5174, Storm-2460 und Qilin nutzen KI, um SAP-Schwachstellen mit beispielloser Geschwindigkeit auszunutzen. Nur Onapsis verfolgt diese Angreifer und viele weitere aktiv mithilfe von umsetzbaren SAP- threat intelligence -Feeds, sodass Sie genau wissen, wer Ihre Umgebung ins Visier nimmt und auf welche Weise. Durch die Kombination von umfassender Transparenz über Code, Konfigurationen und Berechtigungen mit Echtzeit-Informationen zu aktuellen Angriffstaktiken versetzt Onapsis Sie in die Lage, kritische Risiken zu priorisieren und zu neutralisieren, bevor sie ausgenutzt werden.

Zero-Day-Angriffe neutralisieren und schneller auf globale Angriffe reagieren

Angesichts von Zero-Day-Bedrohungen entscheidet die Wahl Ihres Partners über Ihre Sicherheitsresilienz. Während andere versagen, ist Onapsis führend. Bei schwerwiegenden Bedrohungen wie CVE-2025-31324 setzen wir den Branchenstandard, indem wir innerhalb von drei Wochen rund 30 Produkt-Updates bereitstellen und damit sofortige Abhilfemaßnahmen, eine fortschrittliche Exploit-Erkennung sowie umfassende Sicherheitsbriefings bieten. Im Gegensatz zu anderen Anbietern, denen die entsprechenden Fähigkeiten fehlen und die Mühe haben, Schritt zu halten, bietet Onapsis vom ersten Tag an die Transparenz und den proaktiven Support, die erforderlich sind, um die absolute Sicherheit Ihrer globalen SAP-Landschaft zu gewährleisten.

Risiken quantifizieren und Ihre SAP-Sicherheitslage mit anderen vergleichen 

Verschaffen Sie sich einen umfassenden Überblick über Ihre SAP-Sicherheitslage – mit dem branchenweit einzigen KI-gestützten Onapsis- Security Advisor. Identifizieren Sie sofort Ihre kritischsten Risiken, vergleichen Sie sich mit anderen Unternehmen der Branche und leiten Sie Maßnahmen anhand dynamischer, datengestützter Empfehlungen ein. Nutzen Sie diese unvergleichlichen Einblicke in Ihre Sicherheitslage, um die Orchestrierungsagenten Ihres Unternehmens anzusteuern und so eine koordinierte, automatisierte und optimale Risikominderung in Ihrem gesamten autonomen SAP-Unternehmen sicherzustellen.

Beschleunigung der agentenbasierten KI-gesteuerten Sicherheits- und Compliance-Koordination 

Machen Sie keine Kompromisse bei der SAP- threat intelligence. Onapsis gilt als die branchenweit maßgebliche Quelle für SAP-Sicherheit und -Compliance und liefert die hochpräzisen, verifizierten Informationen, die für eine präzise Entscheidungsfindung im Zeitalter der KI erforderlich sind. Durch die Verknüpfung von unternehmensgenehmigten KI-Modellen mit den beispiellosen Sicherheitsdaten von Onapsis können Unternehmen SAP nahtlos in die autonome Sicherheitsorchestrierung oder in strenge „Human-in-the-Loop“-Patch-Validierung integrieren und so die nächste Generation von VulnOps, die autonome Behebung von SAP-Sicherheitslücken sowie Compliance-Workflows vorantreiben.

Das Audit automatisieren

Mit vorab definierten, prüferfreundlichen und strukturierten ITGC-Richtlinien für Sarbanes-Oxley (SOX), DSGVO, NIST, ISO und weitere Standards ersetzt Onapsis die veraltete und mühsame manuelle Beweissammlung durch proaktives Scannen, das zuverlässige, deterministische Prüfungsdaten liefert. Nutzen Sie Onapsis Comply packs , um SAP-Prüfungszyklen mühelos zu meistern und agentenbasierte Compliance-Workflows in Ihrem gesamten Unternehmen zu beschleunigen. 

BEWÄHRTE ERGEBNISSE

Echte Wirkung, messbar

Verkürzung der Zeit für die Behebung von SAP-Sicherheitslücken
Reduzierung der manuellen Überprüfung von Kontrollen im Rahmen des SOX
Jährliche Einsparungen durch den Verzicht auf manuelle Maßnahmen zur Behebung von Sicherheitslücken
Reduzierung des Zeitaufwands für die Validierung von Patches

Erfahren Sie, warum Kunden Onapsis Assess schätzen

Weiterführende Literatur

Möchten Sie mehr darüber erfahren, warum Onapsis die richtige Wahl für Sie ist? Besuchen Sie noch heute unser Ressourcenzentrum und entdecken Sie, wie unsere maßgeschneiderten Lösungen genau auf Ihre sich wandelnden Anforderungen zugeschnitten sind.

Eine Person mit Brille und weißem Hemd, beleuchtet von blauem und violettem Licht, die in einem schwach beleuchteten Raum auf ein Gerät schaut.

Sind Sie bereit, die Sicherheit Ihres ERP-Systems selbst Control zu nehmen?

Erfahren Sie, wie Onapsis Assess Ihnen die nötige Transparenz Assess , um Schwachstellen in Ihrer gesamten SAP- und Oracle-Landschaft zu identifizieren, zu priorisieren und zu beheben.