Interview mit „Security Guy“ im Fernsehen
Über den Autor
Alex Horan ist Vice President of Product Management bei Onapsis, wo er sich auf die Entwicklung von Lösungen für SAP-Sicherheit und das Schwachstellenmanagement in ERP-Systemen konzentriert. Mit über 18 Jahren Erfahrung verfügt Alex über eine nachgewiesene Erfolgsbilanz bei der Unterstützung großer Unternehmen bei der Verbesserung ihrer Sicherheitslage. Seine Fachkenntnisse umfassen Schlüsselbereiche wie Schwachstellenanalyse, Penetrationstests und Systemaudits, was ihn zu einer vertrauenswürdigen Stimme bei Themen wie SAP-Compliance und sicherer Systemkonfiguration macht. Er setzt sich dafür ein, dass die Produkte von Onapsis einen fortschrittlichen Schutz vor realen Bedrohungen wie Ransomware und unbefugtem Zugriff bieten.
Autorprofil anzeigen
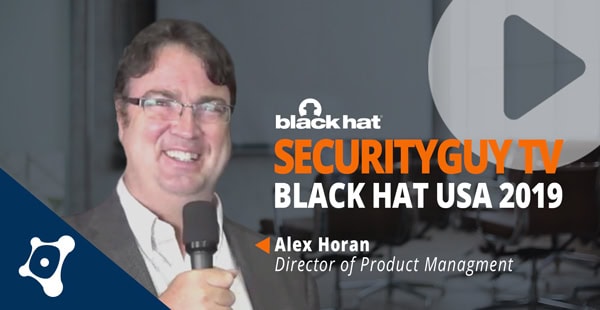
Alex Horan, Director of Product Management bei Onapsis, hatte Anfang dieses Monats auf der Black Hat Las Vegas 2019 das Vergnügen, mit Chuck Harold, dem Moderator von Security Guy TV, zu sprechen. Alex und Chuck konnten die einzigartigen Lösungen erörtern, die Onapsis Ihrem Unternehmen bieten kann, wie beispielsweise kontinuierliche Überwachung und Change Assurance. „[Die Leute] haben viel zu tun“, kommentierte Alex, „in ihren Umgebungen laufen viele Prozesse, und es ist eine schwierige Aufgabe, sie alle zu verstehen und genau zu wissen, was in jedem einzelnen Fall zu tun ist.“ Dies ist ein Problem, mit dem die Menschen schon so lange „leben“, dass sie dagegen immun geworden sind, da diese Systeme schon seit langem im Einsatz sind. Die Menschen gehen davon aus, dass sie noch nie ein Sicherheitsproblem hatten – was sich von einem technischen Problem unterscheidet – und daher auch nie eines haben werden. Sehen Sie sich das Interview unten an, um die ganze Geschichte zu erfahren!
Über den Autor
Alex Horan ist Vice President of Product Management bei Onapsis, wo er sich auf die Entwicklung von Lösungen für SAP-Sicherheit und das Schwachstellenmanagement in ERP-Systemen konzentriert. Mit über 18 Jahren Erfahrung verfügt Alex über eine nachgewiesene Erfolgsbilanz bei der Unterstützung großer Unternehmen bei der Verbesserung ihrer Sicherheitslage. Seine Fachkenntnisse umfassen Schlüsselbereiche wie Schwachstellenanalyse, Penetrationstests und Systemaudits, was ihn zu einer vertrauenswürdigen Stimme bei Themen wie SAP-Compliance und sicherer Systemkonfiguration macht. Er setzt sich dafür ein, dass die Produkte von Onapsis einen fortschrittlichen Schutz vor realen Bedrohungen wie Ransomware und unbefugtem Zugriff bieten.
Autorprofil anzeigen
Weiterführende Literatur
SAP-Sicherheitshinweise: Patch-Tag im Oktober 2026
Wichtige Patches für S/4HANA, SAP MII und SAP Visual Composer. Weitere Informationen finden Sie in diesem Blogbeitrag.
Jenseits der Sicherheitsgrenzen: Wie Angreifer bei SAP- Cloud -Migrationen ihre Angriffe ausweiten (und wie man sie stoppen kann)
Die erweiterte Angriffsfläche hybrider SAP-Landschaften: SAP- cloud -Migrationen vergrößern die Angriffsfläche eines Unternehmens, da der Übergang von isolierten On-Premise-Systemen zu komplexeren, miteinander vernetzten hybriden Umgebungen erfolgt. Die Migration zu RISE with SAP, SAP Business Technology Platform (BTP) und SaaS-Lösungen fördert zwar die geschäftliche Agilität, könnte jedoch auch potenzielle Vektoren für laterale Bewegungen mit sich bringen, die…
Onapsis Research Labs Sicherheitswarnung: Das neue SAP-Exploit-Toolkit „SAPMAP“
Ein neues Open-Source-Toolkit für SAP-Exploits enthält kritische PoC-Exploits, die vor der Authentifizierung ausgeführt werden können. Erfahren Sie, wie SAPMAP funktioniert und wie Sie Ihre Unternehmenslandschaft absichern können.

