Rekordzahlen bei „HotNews“ und „High Priority Notes“
Ein Überblick über den historischen SAP-Sicherheitspatch-Tag im November – LIVE-WEBINAR
Diskutieren Sie gemeinsam mit Onapsis die Sicherheitslücken des Monats November.
12. November, 10:00 Uhr ET
Hier registrieren
Zu den wichtigsten Ergebnissen der Analyse der SAP-Sicherheitshinweise vom November gehören:
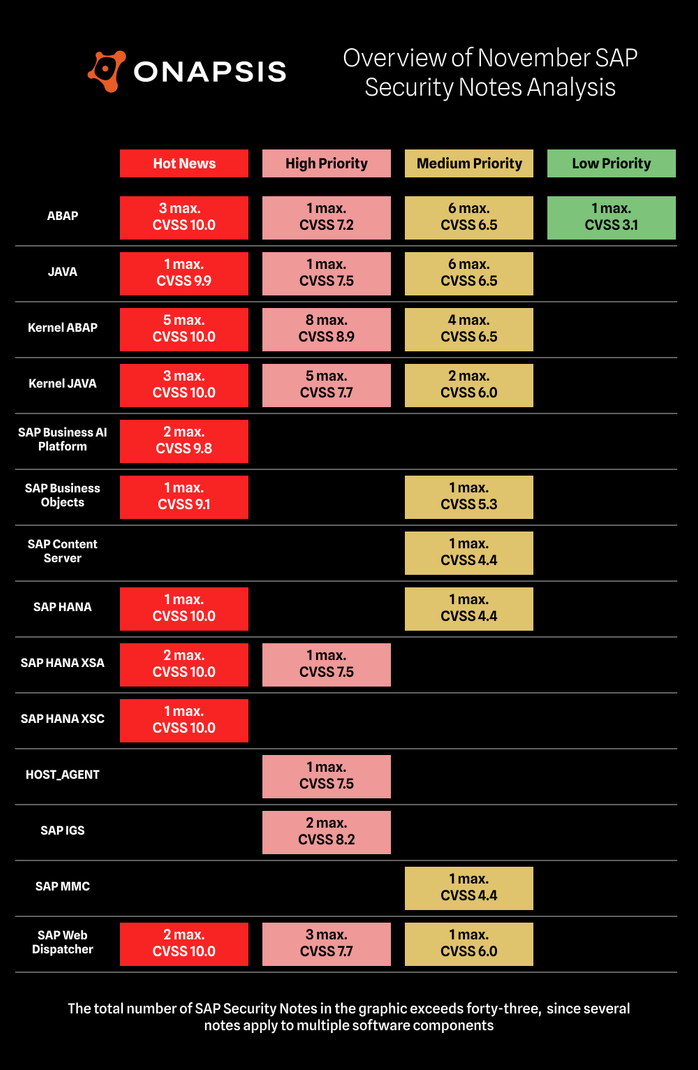
- Zusammenfassung für November – 43 neue und aktualisierte SAP-Sicherheitspatches veröffentlicht, darunter 12 „HotNews“-Hinweise und 13 Hinweise mit hoher Priorität
- Vier CVSS 10.0 – Speicherbeschädigungen in ICM und SAP Web Dispatcher, fehlende Authentifizierung in SAP NW AS ABAP und ABAP- Platform sowie fehlerhafte Zugriffs Control en in SAP Gateway
- Onapsis Research Labs Beitrag – Unser Team hat SAP dabei unterstützt, 36 Sicherheitslücken zu beheben, die in 24 SAP-Sicherheitshinweisen behandelt wurden, darunter 7 mit dem Status „HotNews“ und 10 mit dem Status „High Priority“. 14 der 36 Sicherheitslücken, die zu 7 Sicherheitshinweisen führten, wurden in Zusammenarbeit mit XBOW entdeckt.
SAP hat im Rahmen seines Patch Day im November die Rekordzahl von 43 neuen und aktualisierten SAP-Sicherheitshinweisen veröffentlicht, darunter 12 „HotNews“-Hinweise und 13 Hinweise mit hoher Priorität. 24 SAP-Sicherheitshinweise wurden in Zusammenarbeit mit der „ Onapsis Research Labs “ veröffentlicht.
Die HotNews -Notizen im Detail
Das „ Onapsis Research Labs “ (ORL) unterstützte SAP bei der Behebung von sechs der zwölf „HotNews“-Meldungen.
Der SAP-Sicherheitshinweis Nr. 3798345, der mit einem CVSS-Wert von 10,0 bewertet wurde, behebt eine Sicherheitslücke im SAP Gateway, die durch eine fehlerhafte Zugriffs Control s (Access ) verursacht wird. Das „Onapsis Research Labs “ (ORL) hat festgestellt, dass ein nicht authentifizierter Angreifer mit Netzwerkzugriff auf das SAP Gateway eine Sicherheitslücke in der Anwendung ausnutzen könnte, um möglicherweise unbefugte Aktionen innerhalb der Anwendungsumgebung durchzuführen. Die Sicherheitslücke entsteht dadurch, dass SAP Gateway die standardmäßige Zugriffs Control sliste (Access List) mit hohen Berechtigungen aktiviert, wodurch externe Angreifer als interne Anwendungsserver eingestuft werden können. Nach der Implementierung des SAP-Sicherheitshinweises müssen Kunden einen Profilparameter manuell einstellen, um die Sicherheit zu gewährleisten. Die Sicherheitslücke wird unter der Kennung CVE-2026-89103 geführt und vom „ Onapsis Research Labs “ als „PROXYGATE“ bezeichnet. Weitere Informationen zur PROXYGATE-Sicherheitslücke finden Sie hier
Der SAP-Sicherheitshinweis Nr. 3778530, der mit einem CVSS-Wert von 10,0 gekennzeichnet ist, behebt eine Speicherbeschädigungsschwachstelle in SAP NetWeaver AS ABAP (Internet Communication Manager). Unser ORL-Team hat festgestellt, dass einige Größen-/Längenparameter in WebSocket- control -Frames nicht ordnungsgemäß validiert werden. Dies ermöglicht es einem nicht authentifizierten Angreifer, durch das Senden von speziell gestalteten Netzwerkdaten eine Speicherbeschädigung in der betroffenen Funktionalität auszulösen. Eine erfolgreiche Ausnutzung dieser Schwachstelle könnte es dem Angreifer ermöglichen, beliebigen Code auszuführen und das System vollständig zu kompromittieren. Als Workaround kann die Unterstützung für WebSocket deaktiviert werden. Da dies jedoch erhebliche Auswirkungen auf interaktive und Integrationsszenarien hat, wird davon abgeraten.
Der SAP-Sicherheitshinweis Nr . 3778556, der mit einem CVSS-Wert von 10 versehen ist, befasst sich mit fast derselben Sicherheitslücke im SAP Web Dispatcher und wird ebenfalls dem Onapsis Research Labs. In der referenzierten FAQ-Notiz Nr. 3778788 erläutert SAP, inwiefern dieser SAP-Sicherheitshinweis mit Nr . 3778530 zusammenhängt. Wichtig: Der Web Dispatcher, der Bestandteil der SAP HANA Extended Application Services (Classic Model und Advanced Model) ist, ist ebenfalls betroffen. Der SAP Content Server ist nicht betroffen.
Die Sicherheitslücken, die ICM und den SAP Web Dispatcher betreffen, wurden von der „ Onapsis Research Labs “ als „ICM2SHELL“ bezeichnet. Weitere Informationen zur ICM2SHELL-Sicherheitslücke finden Sie hier
Der SAP-Sicherheitshinweis Nr. 3849308, der mit einem CVSS-Wert von 10,0 gekennzeichnet ist, befasst sich mit einer Sicherheitslücke aufgrund fehlender Authentifizierung in SAP NetWeaver AS ABAP und dem ABAP- Platform -Dienst (SAML2-Dienstanbieter). Die Sicherheitslücke wird durch eine unzureichende Überprüfung eingehender Authentifizierungsaussagen unter bestimmten Konfigurationen verursacht. Wird kein Patch installiert, könnten nicht authentifizierte Angreifer speziell gestaltete Daten übermitteln, um die Authentifizierung zu umgehen und sich als beliebige Benutzer auszugeben, einschließlich privilegierter Konten. Dies könnte zu einer vollständigen Kompromittierung des Systems führen.
Das ORL-Team unterstützte SAP bei der Behebung einer Sicherheitslücke in S4CRM, bei der eine Autorisierungsprüfung fehlte. Bestimmte remote-fähige Funktionsbausteine führen keine erforderlichen Autorisierungsprüfungen durch und verfügen nicht über eine ausreichende Eingabevalidierung. Infolgedessen könnte ein Angreifer mit geringen Berechtigungen über eine Remote-Schnittstelle speziell gestaltete Eingaben senden, um beliebigen Code in das betroffene System einzuschleusen und auszuführen. Eine erfolgreiche Ausnutzung könnte den Zugriffsbereich des Angreifers über die anfällige Komponente hinaus erweitern, was erhebliche Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit hätte. Der SAP-Sicherheitshinweis Nr . 3834842, der mit einem CVSS-Wert von 9,9 bewertet wurde, führt geeignete Berechtigungsprüfungen sowie Code ein, um jegliche Code-Injektion zu erkennen und zu verhindern.
Eine weitere HotNews-Meldung, die SAP in Zusammenarbeit mit unserem ORL-Team veröffentlicht hat, ist die SAP-Sicherheitsmitteilung Nr. 3792735 mit einem CVSS-Wert von 9,9. Forscher des Teams haben bestimmte interne Funktionen im SAP NetWeaver Application Server ABAP und im ABAP- Platform entdeckt, die keine erforderlichen Autorisierungsprüfungen durchführen. Als Angreifer mit geringen Berechtigungen könnten sie die betroffenen Funktionen aufrufen, um beliebige Betriebssystembefehle auf dem zugrunde liegenden Host auszuführen. Eine erfolgreiche Ausnutzung könnte sich auf Ressourcen außerhalb der anfälligen Komponente auswirken und somit erhebliche Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit des Systems haben.
Das ORL-Team hat in Zusammenarbeit mit XBOW außerdem SAP dabei unterstützt, bei der Behebung einer CVSS-9,9-Sicherheitslücke durch Code-Injektion in SAP NetWeaver Knowledge Management (XML Forms). Unter bestimmten Bedingungen konnte ein authentifizierter Benutzer mit Zugriff auf die anfällige Funktionalität die Verarbeitung einer nicht autorisierten XSL-Transformation auslösen, was möglicherweise zur Ausführung von beliebigem Code im Anwendungskontext führen konnte. Die Sicherheitslücke wurde mit dem SAP-Sicherheitshinweis Nr . 3809153 behoben, indem anforderungsbezogene XSL-Transformationen auf diejenigen beschränkt wurden, die explizit für das aktuelle XML-Forms-Projekt konfiguriert sind. Nicht konfigurierte oder nicht aufgelöste Transformationskennungen werden nun abgelehnt.
Der SAP-Sicherheitshinweis Nr. 3805589, der mit einem CVSS-Wert von 9,9 bewertet wurde, wurde ursprünglich am SAP-Patch-Tag im Oktober veröffentlicht und behebt eine kritische Code-Injection-Sicherheitslücke in SAP S/4HANA (Verwaltung von Substitutions- und Validierungsregeln). Der aktualisierte Hinweis enthält zusätzliche Anweisungen zur Behebung des Problems für S4CORE 105 und 106.
Zwei HotNews-Hinweise betreffen SAP Business AI „ Platform “ und wurden von SAP zwischen dem Patch-Tag im Oktober und dem im November veröffentlicht:
Der SAP-Sicherheitshinweis Nr. 3843368, der mit einem CVSS-Wert von 9,8 versehen ist, wurde ursprünglich am 28. Oktober veröffentlicht und behebt eine Speicherbeschädigungsschwachstelle im Node.js-Brotli-Decoder. Die Schwachstelle ermöglicht es einem Angreifer, eine Fehlerbehandlungsschwäche in der Block-Switch-Verarbeitung des Brotli-Decoders auszunutzen. Unter bestimmten Bedingungen kann dies zu einer Speicherbeschädigung (Schreiben außerhalb des zulässigen Bereichs) führen, was erhebliche Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit hat. Der Hinweis enthält detaillierte Lösungsbeschreibungen für „ SAP BTP “, „ Cloud Foundry“ und „Kyma Runtime“ sowie andere Brotli-Anwender.
Der SAP-Sicherheitshinweis Nr. 3846599, der mit einem CVSS-Wert von 9,8 bewertet wurde, behebt zwei Schwachstellen zur Remote-Code-Ausführung (CVE-2026-109618, CVE-2026-109619) in SAP Business AI Platform, die zusammen als „php2shell“-Kette zur Remote-Code-Ausführung (RCE) bekannt sind. Beide Schwachstellen sind über das Netzwerk ausnutzbar, erfordern keine Berechtigungen und keine Benutzerinteraktion und betreffen alle aktiven PHP-8.x-Nebenversionen (8.2.x, 8.3.x, 8.4.x, 8.5.x). Sie können in einem kombinierten Angriffsvektor miteinander verkettet werden, wobei die durch CVE-2026-109618 verursachte Speicherbeschädigung weiter ausgenutzt werden könnte. Der Hinweis enthält detaillierte Beschreibungen der Lösungen für „ SAP BTP “, „ Cloud Foundry“ und „Kyma Runtime“.
Der SAP-Sicherheitshinweis Nr. 3804858, der mit einem CVSS-Wert von 9,6 versehen ist, behebt zwei Cross-Site-Request-Forgery-Schwachstellen (CSRF) im SAP Web Dispatcher und im Internet Communication Manager (ICM) sowie im SAP HANA XSA Web Dispatcher. Die Schwachstellen wurden vom ORL-Team gemeldet, nachdem festgestellt wurde, dass sie es nicht authentifizierten Angreifern ermöglichen, einen angemeldeten Administrator dazu zu verleiten, einen bösartigen Link aufzurufen. Der Aufruf des Links könnte unbeabsichtigte Aktionen in der Sitzung des Administrators auslösen. Während die Sicherheitslücke im SAP Web Dispatcher und im ICM zu einer vollständigen Kompromittierung des Systems führen könnte, lässt sich der SAP HANA XSA Web Dispatcher nur vorübergehend kompromittieren, was erhebliche Auswirkungen auf die Vertraulichkeit, jedoch nur teilweise Auswirkungen auf die Integrität und Verfügbarkeit hat.
SAP-Sicherheitshinweis #3799117, mit einem CVSS-Wert von 9,1, behebt eine XML-External-Entity-Sicherheitslücke (XXE) in SAP BusinessObjects Business Intelligence Platform (Web Intelligence). Die Anwendung schränkt die Auflösung externer Entitäten bei der Verarbeitung von OLAP-Verbindungsanfragen nicht ordnungsgemäß ein. Ein authentifizierter Angreifer könnte diese Sicherheitslücke ausnutzen, um auf eingeschränkte Ressourcen zuzugreifen, wodurch er sensible Dateien auf dem Server lesen und auf interne Systeme zugreifen könnte, die ansonsten nicht zugänglich sind. Dies würde sich auf Ressourcen außerhalb der anfälligen Komponente auswirken und hätte erhebliche Auswirkungen auf die Vertraulichkeit sowie geringe Auswirkungen auf die Integrität und Verfügbarkeit zur Folge.
Die Notizen mit hoher Priorität im Detail
Das „ Onapsis Research Labs “ (ORL) unterstützte SAP bei der Behebung von zehn der dreizehn „High Priority Notes“.
| SAP-Hinweis | CVSS | Beschreibung |
| 3809953 | 8.2 | [CVE-2026-120008] Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver (Internet Graphics Service) |
| 3803832 | 7.7 | [CVE-2026-109800] Sicherheitslücke durch Speicherbeschädigung im SAP Web Dispatcher |
| 3789273 | 7.5 | [CVE-2026-76973] Sicherheitslücke durch Speicherbeschädigung im ABAP-Anwendungsserver von SAP NetWeaver und im ABAP- Platform (SAP Message Server) |
| 3792915 | 7.5 | [CVE-2026-76970] Sicherheitslücke durch Speicherbeschädigung im Anwendungsserver ABAP für SAP NetWeaver und ABAP Platform |
| 3805570 | 7.5 | [CVE-2026-120010] Sicherheitslücke durch Speicherbeschädigung im SAP NetWeaver Application Server (SAP Message Server) |
| 3805681 | 7.5 | [CVE-2026-109794] Denial-of-Service-Sicherheitslücke in SAP NetWeaver Application Server ABAP, ABAP- Platform und SAP Web Dispatcher |
| 3808627 | 7.5 | [CVE-2026-109793] Denial-of-Service-Sicherheitslücke (DoS) im SAP NetWeaver Application Server ABAP (Internet Communication Manager) und im SAP Web Dispatcher |
| 3809934 | 7.5 | [Mehrere CVEs] Mehrere Sicherheitslücken in SAP NetWeaver (Internet Graphics Service) |
| 3810485 * | 7.5 | [CVE-2026-89114] Fehlende Authentifizierungsprüfung in der SAP NetWeaver AS Java EDM-Anwendung |
| 3842766 | 7.5 | [CVE-2026-120015] Unzureichende Eingabevalidierung im SAP Host Agent |
* Der SAP-Sicherheitshinweis 3810485 wurde in Zusammenarbeit mit XBOW identifiziert.
Eine weitere Schwachstelle mit hoher Priorität, die in Zusammenarbeit mit SAP behoben wurde, wird unter der CVE-Nummer 2026-120014erfasst und ist im HotNews-Hinweis Nr . 3804858 enthalten.
Weitere Hinweise mit hoher Priorität
Platform Der SAP-Sicherheitshinweis Nr. 3769130, der mit einem CVSS-Wert von 8,9 versehen ist, behebt mehrere Sicherheitslücken im ABAP-Anwendungsserver von SAP NetWeaver und im ABAP- Platform.
Aufgrund einer unzureichenden Validierung des RFC-Protokolls im SAP-Kernel, der vom ABAP-Anwendungsserver von SAP NetWeaver und dem ABAP- Platform verwendet wird, kann ein nicht authentifizierter Angreifer eine speziell gestaltete RFC-Anfrage senden, die logische Fehler in der Speicherverwaltung ausnutzt und zu einer Speicherbeschädigung führt (CVE-2026-76966).
Der SAP NetWeaver Application Server ABAP und der ABAP- initialisieren den Speicher in bestimmten internen Komponenten nicht ordnungsgemäß. Unter bestimmten Bedingungen könnte ein Angreifer mit geringen Berechtigungen den Inhalt von nicht initialisiertem Speicher offenlegen (CVE-2026-109796).
Der SAP-Sicherheitshinweis Nr. 3808552, der mit einem CVSS-Wert von 7,5 bewertet wurde, befasst sich mit einer Sicherheitslücke in SAP NetWeaver (SAP Message Server), die zur Offenlegung von Informationen führen kann. Die unsachgemäße Verarbeitung bestimmter fehlerhafter Anfragen könnte von einem nicht authentifizierten Angreifer ausgenutzt werden, um speziell gestaltete Eingaben zu senden. Eine erfolgreiche Ausnutzung dieser Sicherheitslücke könnte es dem Angreifer ermöglichen, vertrauliche Informationen abzurufen, was erhebliche Auswirkungen auf die Vertraulichkeit hätte.
Der SAP-Sicherheitshinweis Nr. 3833364, der mit einem CVSS-Wert von 7,2 gekennzeichnet ist, behebt eine Code-Injection-Sicherheitslücke in den SAP ABAP Developer Tools (AMDP Data Preview). Die Anwendung führt innerhalb bestimmter betroffener Funktionen keine ausreichenden Validierungs- und Autorisierungsprüfungen durch. Ein Angreifer mit weitreichenden Berechtigungen könnte speziell gestaltete Eingaben übermitteln, um beliebigen Code in das System einzuschleusen und dort auszuführen. Eine erfolgreiche Ausnutzung dieser Sicherheitslücke könnte es dem Angreifer ermöglichen, das System vollständig zu kompromittieren.
Beitrag von Onapsis
Das „ Onapsis Research Labs “ (ORL) leistete einen wesentlichen Beitrag zum SAP-Patch-Day im November. Neben sechs „HotNews “-Hinweisen und zehn Hinweisen mit hoher Priorität unterstützte das ORL SAP bei der Bereitstellung von Patches für acht weitere SAP-Sicherheitshinweise der Kategorie „ “:
| SAP-Hinweis | CVSS | Beschreibung |
| 3805959 | 6.5 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3839977 * | 6.5 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3786876 | 6.4 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3797108 * | 6.1 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3806484 | 6.1 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3835738 * | 5.8 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3792447 * | 5.3 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
| 3801587 * | 4.3 | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) im SAP NetWeaver Enterprise Portal |
* Die SAP-Sicherheitshinweise 3839977, 3797108, 3835738, 3792447 und 3801587 wurden in Zusammenarbeit mit XBOW identifiziert.
Zusammenfassung und Schlussfolgerungen
Der SAP-Patch-Day im November hat mehrere Rekorde gebrochen. Mit 43 neuen und aktualisierten SAP-Sicherheitshinweisen, darunter zwölf „HotNews“ und dreizehn Hinweise mit hoher Priorität, werden SAP-Administratoren diese Woche alle Hände voll zu tun haben. Auch für das „ Onapsis Research Labs “ war es ein rekordverdächtiger Patch-Day. Wir konnten SAP dabei unterstützen, 36 Sicherheitslücken zu beheben, die in 24 SAP-Sicherheitshinweisen behandelt wurden, darunter sieben als „HotNews“ und zehn als Hinweise mit hoher Priorität gekennzeichnete.
| SAP-Hinweis | Typ | Beschreibung | Priorität | CVSS |
| 3849308 | Neu | [CVE-2026-120017] Fehlende Authentifizierung in SAP NetWeaver AS ABAP und ABAP- Platform (SAML2-Dienstanbieter) BC-SEC-LGN-SML | Aktuelles | 10 |
| 3798345 | Neu | [CVE-2026-89103] Fehlerhaftes Zugriffs Control -Modul im SAP-Gateway BC-CST-GW | Aktuelles | 10 |
| 3778556 | Neu | [CVE-2026-89126] Sicherheitslücke durch Speicherbeschädigung im SAP Web Dispatcher BC-CST-WDP | Aktuelles | 10 |
| 3778530 | Neu | [CVE-2026-76964] Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver AS ABAP (Internet Communication Manager) BC-CST-IC | Aktuelles | 10 |
| 3834842 | Aktualisierung | [CVE-2026-109795] Fehlende Berechtigungsprüfung in S4CRM CRM-BF-SVY | Aktuelles | 9.9 |
| 3809153 | Neu | [CVE-2026-109803] Sicherheitslücke durch Code-Injektion in SAP NetWeaver Knowledge Management (XML-Formulare) EP-KM-CM | Aktuelles | 9.9 |
| 3792735 | Neu | [CVE-2026-76965] Sicherheitslücke durch OS-Befehlsinjektion im ABAP Application Server für SAP NetWeaver und im ABAP- Platform BC-SRV-COM-FTP | Aktuelles | 9.9 |
| 3805589 | Aktualisierung | [CVE-2026-89107] Sicherheitslücke durch Code-Injektion in SAP S/4HANA (Verwaltung von Substitutions- und Validierungsregeln) FI-SL-VSR | Aktuelles | 9.9 |
| 3846599 | Neu | [Mehrere CVEs] Sicherheitslücke in PHP, die die Remote-Codeausführung ermöglicht und SAP Business AI betrifft Platform BC-CP-CF-BLDP | Aktuelles | 9.8 |
| 3843368 | Neu | [CVE-2026-111497] Speicherbeschädigung im Node.js-Brotli-Decoder, die SAP Business AI betrifft Platform BC-CP-SEC-VUL | Aktuelles | 9.8 |
| 3804858 | Neu | [CVE-2026-89119] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) in SAP Web Dispatcher und Internet Communication Manager BC-CST-WDP | Aktuelles | 9.6 |
| 3799117 | Neu | [CVE-2026-109798] XML-External-Entity-Sicherheitslücke (XXE) in SAP BusinessObjects Business Intelligence Platform (Web Intelligence) BI-BIP-SL | Aktuelles | 9.1 |
| 3769130 | Neu | [CVE-2026-76966] Mehrere Sicherheitslücken im ABAP-Anwendungsserver von SAP NetWeaver und im ABAP- Platform, , BC-MID-RFC | Hoch | 8.9 |
| 3809953 | Neu | [CVE-2026-120008] Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver (Internet Graphics Service) BC-FES-IGS | Hoch | 8.2 |
| 3803832 | Neu | [CVE-2026-109800] Sicherheitslücke durch Speicherbeschädigung im SAP Web Dispatcher BC-CST-WDP | Hoch | 7.7 |
| 3789273 | Neu | [CVE-2026-76973] Sicherheitslücke durch Speicherbeschädigung im ABAP-Anwendungsserver von SAP NetWeaver und im ABAP- Platform (SAP Message Server) BC-CST-MS | Hoch | 7.5 |
| 3792915 | Neu | [CVE-2026-76970] Sicherheitslücke durch Speicherbeschädigung im Anwendungsserver ABAP für SAP NetWeaver und im ABAP- Platform BC-ABA-SC | Hoch | 7.5 |
| 3842766 | Neu | [CVE-2026-120015] Unzureichende Eingabevalidierung im SAP Host Agent BC-CCM-HAG | Hoch | 7.5 |
| 3810485 | Neu | [CVE-2026-89114] Fehlende Authentifizierungsprüfung in der SAP NetWeaver AS Java EDM-Anwendung „ “ BC-DWB-JAV-J2E | Hoch | 7.5 |
| 3809934 | Neu | [Mehrere CVEs] Mehrere Sicherheitslücken in SAP NetWeaver (Internet Graphics Service) BC-FES-IGS | Hoch | 7.5 |
| 3808627 | Neu | [CVE-2026-109793] Denial-of-Service-Schwachstelle (DoS) im SAP NetWeaver Application Server ABAP (Internet Communication Manager) und im SAP Web Dispatcher BC-CST-DP | Hoch | 7.5 |
| 3808552 | Neu | [CVE-2026-109804] Offenlegung von Informationen in SAP NetWeaver (SAP Message Server) BC-CST-MS | Hoch | 7.5 |
| 3805681 | Neu | [CVE-2026-109794] Denial-of-Service-Sicherheitslücke in SAP NetWeaver Application Server ABAP, ABAP Platform und SAP Web Dispatcher BC-CST-IC | Hoch | 7.5 |
| 3805570 | Neu | [CVE-2026-120010] Sicherheitslücke durch Speicherbeschädigung im SAP NetWeaver Application Server (SAP Message Server) BC-CST-MS | Hoch | 7.5 |
| 3833364 | Neu | [CVE-2026-120009] Sicherheitslücke durch Code-Injektion in den SAP ABAP Developer Tools (AMDP-Datenvorschau) BC-DWB-AIE-DP | Hoch | 7.2 |
| 3805959 | Neu | [CVE-2026-109811] Sicherheitslücke durch serverseitige Anfragefälschung (SSRF) in SAP NetWeaver und ABAP- Platform (Application Server ABAP) BC-MID-ICF | Mittel | 6.5 |
| 3839977 | Neu | [Mehrere CVEs] Sicherheitslücken in SAP NetWeaver Application Server Java (NWDI Cockpit) BC-CTS-DI | Mittel | 6.5 |
| 3793716 | Neu | [CVE-2026-109802] Denial-of-Service-Sicherheitslücke (DoS) im SAP NetWeaver Application Server für ABAP- BC-MID-RFC | Mittel | 6.5 |
| 3756450 | Aktualisierung | [CVE-2026-44766] – SQL-Injection-Sicherheitslücke in SAP S/4HANA (Intercompany Matching and Reconciliation) FIN-CS-ICR | Mittel | 6.5 |
| 3786876 | Neu | [CVE-2026-109805] Schwache Kryptografie in SAP NetWeaver und ABAP Platform (ABAP-Anwendungsserver) BC-MID-RFC | Mittel | 6.4 |
| 3703856 | Aktualisierung | [CVE-2026-24309] Fehlende Autorisierungsprüfung im SAP NetWeaver Application Server für ABAP- BC-DB-ORA-CCM | Mittel | 6.4 |
| 3806484 | Neu | [CVE-2026-120016] Cross-Site-Scripting-Sicherheitslücke (XSS) in SAP NetWeaver Visual Composer EP-VC-RTM | Mittel | 6.1 |
| 3797108 | Neu | [CVE-2026-109810] CSS-Injection-Sicherheitslücke in SAP NetWeaver Application Server Java (Web Dynpro Java) BC-WD-JAV | Mittel | 6.1 |
| 3782056 | Neu | [CVE-2026-89125] Unsichere Speicherung sensibler Informationen im SAP Web Dispatcher und im Internet Communication Manager BC-CST-WDP | Mittel | 6 |
| 3835738 | Aktualisierung | [CVE-2026-89129] Serverseitige Request-Forgery in SAP NetWeaver AS Java (Web Services) BC-JAS-SEC-WSS | Mittel | 5.8 |
| 3671819 | Aktualisierung | [CVE-2026-76976] Cross-Site-Scripting-Sicherheitslücke (XSS) im SAP NetWeaver Application Server ABAP (Anwendungen auf Basis von SAP GUI for HTML) BC-FES-CTL | Mittel | 5.4 |
| 3792447 | Neu | [CVE-2026-89128] Fehlerhafte Zugriffs Control en in SAP NetWeaver Process Integration (Process Integration Test Tool) BC-XI-PIT | Mittel | 5.3 |
| 3803144 | Neu | [CVE-2026-73635] Denial-of-Service-Angriff (DoS) in SAP Business Objects BI-BIP-CMC | Mittel | 5.3 |
| 3740168 | Neu | [CVE-2026-89115] Sicherheitslücke durch Offenlegung von Informationen im SAP Start Service und in der SAP Microsoft Management Console BC-CST-STS | Mittel | 4.4 |
| 3801587 | Neu | [CVE-2026-89131] Cross-Site-Request-Forgery-Sicherheitslücke (CSRF) in SAP NetWeaver Enterprise Portal EP-PIN-NAV | Mittel | 4.3 |
| 3101986 | Aktualisierung | Vorbereitung der CSP-Unterstützung für den On-Premise-Downport hinsichtlich der Code-Abhängigkeiten in der SAP-WebClient-Benutzeroberfläche CA-WUI-UI | Mittel | 4.1 |
| 3155685 | Aktualisierung | [CVE-2026-44768] Sicherheitsrelevante Fehlkonfiguration in der SAP-WebClient-Benutzeroberfläche CA-WUI-UI | Mittel | 4.1 |
| 3802244 | Neu | [CVE-2026-109808] Fehlende Berechtigungsprüfung im SAP Solution Tools Plug-In (ST-PI) SV-SMG-SDD | Niedrig | 3.1 |
Wie immer Onapsis Research Labs bereits Onapsis Research Labs , die Platform zu aktualisieren und die neu veröffentlichten Sicherheitslücken in das Produkt zu integrieren, damit unsere Kunden ihre Unternehmen schützen können.
Wenn Sie mehr über die neuesten SAP-Sicherheitsprobleme und unsere kontinuierlichen Bemühungen erfahren möchten, Wissen mit der Sicherheits-Community zu teilen, abonnieren Sie unseren monatlichen „Defender’s Monthly Newsletter“.