Kritische Patches für S/4HANA, SAP MII und SAP Visual Composer
Zu den wichtigsten Ergebnissen der Analyse der SAP-Sicherheitshinweise vom Oktober gehören:
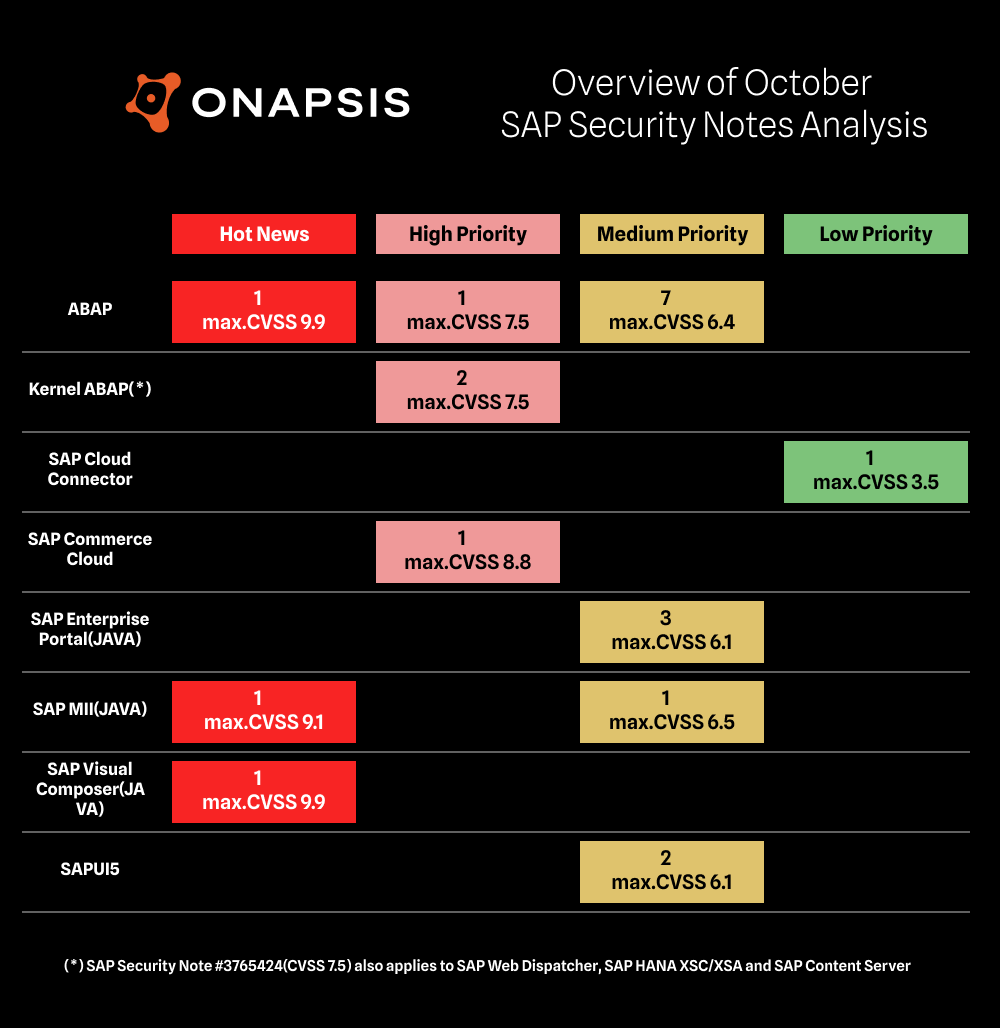
- Zusammenfassung für Oktober– 21 neue und aktualisierte SAP-Sicherheitspatches veröffentlicht, darunter drei „HotNews“-Hinweise und vier Hinweise mit hoher Priorität
- S/4HANA im Fokus– Eine kritische Code-Injection-Sicherheitslücke kann zur vollständigen Kompromittierung des Systems führen
- Onapsis Research Labs Beitrag– Unser Team hat SAP dabei unterstützt, zehn Sicherheitslücken zu beheben, die in acht SAP-Sicherheitshinweisen behandelt wurden, darunter zwei als „HotNews“ und eine als „High Priority“ gekennzeichnete Sicherheitslücke
SAP hat im Rahmen seines „Patch Day“ im Oktober einundzwanzig neue und aktualisierte SAP-Sicherheitshinweise veröffentlicht, darunter drei „HotNews“-Hinweise und vier Hinweise mit hoher Priorität. Acht der siebzehn neuen Sicherheitshinweise wurden in Zusammenarbeit mit der „ Onapsis Research Labs “ veröffentlicht.
Die HotNews -Notizen im Detail
Das „ Onapsis Research Labs “ (ORL) unterstützte SAP bei der Behebung von zwei der drei neuen HotNews-Hinweise.
Der SAP-Sicherheitshinweis Nr. 3797111, der mit einem CVSS-Wert von 9,9 gekennzeichnet ist, behebt eine Sicherheitslücke vom Typ „Broken Access Control “ im SAP NetWeaver Visual Composer. Das „ Onapsis Research Labs “ (ORL) hat festgestellt, dass bestimmte Portalfunktionen im Visual Composer es einem Angreifer mit geringen Berechtigungen ermöglichen, interne Vorgänge auf einem vorkonfigurierten Remote-System auszulösen. Es steht eine Sicherheitskonfiguration zur Verfügung, die die Definition einer Zulassungsliste (Allowlist) mit den aufrufbaren Datendiensten ermöglicht; diese Konfiguration ist jedoch standardmäßig nicht aktiviert. Der Patch ändert die Standardkonfiguration, indem er die sicheren Einstellungen aktiviert. Der Hinweis enthält ein zusätzliches FAQ-Dokument und erläutert, wie die sichere Konfiguration vor der dauerhaften Behebung manuell aktiviert werden kann. Eine erfolgreiche Ausnutzung dieser Sicherheitslücke könnte zu einer vollständigen Kompromittierung des Remote-Systems führen.
Der SAP-Sicherheitshinweis Nr . 3805589, der mit einem CVSS-Wert von 9,9 gekennzeichnet ist, befasst sich mit einer kritischen Code-Injection-Sicherheitslücke in SAP S/4HANA (Verwaltung von Substitutions- und Validierungsregeln), die es authentifizierten Angreifern ermöglicht, beliebigen ABAP-Code auf dem System auszuführen. Aufgrund unzureichender Eingabevalidierung bei der Regeldefinition könnten Benutzer mit einer bestimmten Geschäftsrolle in den Fiori-Anwendungen speziell gestaltete Eingaben übermitteln, die von der Regelverarbeitungslogik als ausführbarer ABAP-Code interpretiert werden. Dies könnte zu einer vollständigen Kompromittierung des betroffenen Systems führen. Weitere Informationen zu den betroffenen Fiori-Apps und der erforderlichen spezifischen Rolle finden Sie im verlinkten FAQ-Dokument. Als vorübergehende Abhilfe kann der betroffene OData-Dienst deaktiviert werden. Kunden sollten sich jedoch bewusst sein, dass die Deaktivierung des OData-Dienstes das Hinzufügen, Ändern oder Löschen bestehender Substitutions-/Validierungsregeln in allen zugehörigen Fiori-Apps verhindert.
Der SAP-Sicherheitshinweis Nr . 3798788, der mit einem CVSS-Wert von 9,1 gekennzeichnet ist, behebt eine Sicherheitslücke aufgrund einer fehlenden Autorisierungsprüfung in SAP Manufacturing Integration and Intelligence (Configuration Service). Die Sicherheitslücke wurde von der „ Onapsis Research Labs “ entdeckt und an SAP gemeldet. Bei Authentifizierung als SAP-XMII-Admin-Benutzer mit Netzwerkzugriff auf bestimmte Endpunkte war es möglich, eine speziell gestaltete Anfrage zu senden, um ein Konto mit Administratorrechten auf dem zugrunde liegenden Java-Anwendungsserver einzurichten. Dieses Konto kann anschließend dazu genutzt werden, das System vollständig zu kompromittieren.
Die Notizen mit hoher Priorität im Detail
Der SAP-Sicherheitshinweis Nr. 3800517, der mit einem CVSS-Wert von 8,8 versehen ist, beschreibt eine SQL-Injection-Sicherheitslücke in den SAP-Commerce- Cloud s (OOTB-Code). Eine unzureichende Validierung von Benutzereingaben ermöglicht es authentifizierten Angreifern, beliebige SQL-Befehle einzuschleusen. Der entsprechende SAP Commerce- Cloud -Patch führt eine korrekte Validierung und Bereinigung bestimmter Eingabeparameter der betroffenen Listen-APIs ein, bevor diese zur Erstellung von Suchabfragen verwendet werden. Nach der Installation des Patches müssen Kunden die aktualisierte Version von SAP Commerce Cloud neu erstellen und erneut bereitstellen. Als vorübergehende Abhilfe können die betroffenen Eingabeparameter deaktiviert werden. Dadurch wird der Angriffsvektor beseitigt, allerdings wird dadurch auch die zugehörige Sortierfunktion für die betroffenen Endpunkte deaktiviert.
Das „ Onapsis Research Labs “ (ORL) hat eine Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver ICM und SAP Web Dispatcher entdeckt, die ausgenutzt werden kann, um die Verfügbarkeit der betroffenen Anwendung erheblich zu beeinträchtigen. Aufgrund einer unzureichenden Validierung bestimmter Felder könnte ein nicht authentifizierter Angreifer böswillige Anfragen senden, die einen Fehler bei der Speicherverwaltung auslösen und zum Absturz des betroffenen Prozesses führen. Der SAP-Sicherheitshinweis Nr. 3765424, der mit einem CVSS-Wert von 7,5 bewertet wurde, behebt die Sicherheitslücke für SAP Kernel ABAP, den eigenständigen SAP Web Dispatcher, den SAP Content Server und SAP HANA XSC/XSA. Da das Problem durch einen Programmfehler in der HTTP/2-Implementierung verursacht wird, sind nur Installationen betroffen, bei denen HTTP/2 unterstützt und aktiviert ist.
Der SAP-Sicherheitshinweis Nr. 3485073, der mit einem CVSS-Wert von 7,5 versehen ist, wurde ursprünglich im August 2026 veröffentlicht und behebt eine Denial-of-Service-Sicherheitslücke in SAP S/4HANA (Manage Supply Protection). Der Abschnitt „Symptome“ des Hinweises wurde aktualisiert.
Der SAP-Sicherheitshinweis Nr. 3626303, der mit einem CVSS-Wert von 7,1 versehen ist, behebt eine Sicherheitslücke aufgrund einer fehlenden Autorisierungsprüfung in der SAP-ABAP- Platform , die durch eine API-Änderung erneut aufgetreten war. Der Session-Manager kann im Einzeltransaktionsmodus geöffnet werden, wodurch ein Angreifer mit geringen Berechtigungen Einschränkungen durch speziell gestaltete Anfragen umgehen kann. Dies kann zu erheblichen Auswirkungen auf die Integrität und geringfügigen Auswirkungen auf die Vertraulichkeit führen. Der entsprechende Kernel-Patch verhindert den unbeabsichtigten Zugriff auf das Easy-Access-Menü.
Beitrag von Onapsis
Das „ Onapsis Research Labs “ (ORL) leistete einen wesentlichen Beitrag zum SAP-Patch-Day im Oktober. Neben zwei „HotNews“-Hinweisen und einem Hinweis mit hoher Priorität unterstützte das ORL SAP bei der Behebung von weiteren sieben Sicherheitslücken, die in fünf Hinweisen mit mittlerer Priorität behandelt wurden.
Das ORL hat zwei Sicherheitslücken in SAP Manufacturing Integration and Intelligence (SAP MII) entdeckt, die es einem Angreifer ermöglichen, schädliche Inhalte zu speichern, die später von der Anwendung dargestellt werden. Wenn ein authentifiziertes Opfer auf eine Seite zugreift, auf der diese gespeicherten Inhalte angezeigt werden, wird die eingeschleuste Eingabe bei der Erstellung der Webseite verarbeitet, was zur Ausführung der schädlichen Inhalte im Browserkontext des Opfers führt. Eine erfolgreiche Ausnutzung könnte es dem Angreifer ermöglichen, auf Sitzungsinformationen zuzugreifen, den Inhalt der angezeigten Seite zu verändern und die Nutzung der Anwendung durch das Opfer zu stören. Der SAP-Sicherheitshinweis Nr. 3798823, der mit einem CVSS-Wert von 6,5 versehen ist, enthält eine Liste von Abhilfemaßnahmen und betrieblichen Empfehlungen, um das Risiko eines Angriffs zu minimieren.
Mehrere Sicherheitslücken im SAP NetWeaver Enterprise Portal wurden von SAP in Zusammenarbeit mit dem ORL-Team behoben:
- Der SAP-Sicherheitshinweis Nr. 3790401, der mit einem CVSS-Wert von 6,1 versehen ist, behebt eine Open-Redirect-Sicherheitslücke, die durch eine unzureichende Eingabevalidierung in einer bestimmten Portalkomponente verursacht wird. Dies ermöglicht es einem nicht authentifizierten Angreifer, einen bösartigen Link zu erstellen, der, wenn ein Opfer darauf klickt, vom Angreifer kontrollierte Inhalte innerhalb des vertrauenswürdigen Anwendungskontexts lädt. Bei erfolgreicher Ausnutzung kann der Angreifer Benutzerinformationen nachverfolgen und Teile der angezeigten Seite verfälschen.
- Der SAP-Sicherheitshinweis Nr . 3779985, der mit einem CVSS-Wert von 6,1 gekennzeichnet ist, befasst sich mit einer Cross-Site-Scripting-Sicherheitslücke im SAP NetWeaver Enterprise Portal. Das ORL-Team konnte sich als nicht authentifizierter Angreifer anmelden und bösartige Skripte in einen bestimmten URL-Parameter einschleusen. Diese Skripte wurden in der Serverantwort widergespiegelt und werden im Browser eines Benutzers ausgeführt, wenn die manipulierte URL aufgerufen wird. Dies führt zum Diebstahl von Sitzungsinformationen, zur Manipulation von Portal-Inhalten oder zur Umleitung von Benutzern.
- Der SAP-Sicherheitshinweis Nr. 3789825, der mit einem CVSS-Wert von 5,3 versehen ist, sperrt zwei anonym zugängliche Endpunkte, über die Informationen offengelegt werden, die nicht öffentlich zugänglich sein sollten. Das ORL-Team hat diese beiden Endpunkte identifiziert, die von einem nicht authentifizierten Angreifer genutzt werden könnten, um auf eingeschränkte Ressourcen und nicht kritische Anwendungsinformationen zuzugreifen.
Der SAP-Sicherheitshinweis Nr . 3794572, der mit einem CVSS-Wert von 6,1 gekennzeichnet ist, behebt eine DOM-basierte Cross-Site-Scripting-Sicherheitslücke in SAPUI5 (Support Assistant Overlay). Die Schwachstelle ermöglicht es einem authentifizierten Angreifer, einen bösartigen Link zu generieren und diesen öffentlich zugänglich zu machen. Wenn ein authentifizierter Benutzer auf diesen Link zugreift, liest clientseitiger Code die vom Angreifer kontrollierten Eingaben und schreibt sie ohne ordnungsgemäße Bereinigung in das DOM, wodurch das vom Angreifer bereitgestellte Skript im Browserkontext des Opfers ausgeführt wird. Auf diese Weise kann der Angreifer auf Informationen im Browserbereich des Opfers zugreifen oder diese verändern, was die Vertraulichkeit und Integrität beeinträchtigt.
Zusammenfassung und Schlussfolgerungen
Mit 21 SAP-Sicherheitshinweisen, darunter drei „HotNews“ und vier Hinweise mit hoher Priorität, fällt der SAP-Patch-Day im Oktober durchschnittlich aus. Mit zehn Sicherheitslücken, die in acht SAP-Sicherheitshinweisen behandelt werden, könnte die „ Onapsis Research Labs “ erneut einen wesentlichen Beitrag zum SAP-Patch-Day leisten.
| SAP-Hinweis | Typ | Beschreibung | Priorität | CVSS |
| 3805589 | Neu | [CVE-2026-89107] Sicherheitslücke durch Code-Injektion in SAP S/4HANA (Verwaltung von Substitutions- und Validierungsregeln) FI-SL-VSR | Aktuelles | 9.9 |
| 3797111 | Neu | [CVE-2026-89110] Fehlerhaftes Zugriffs Control -Modul in SAP NetWeaver Visual Composer EP-VC-RTM | Aktuelles | 9.9 |
| 3798788 | Neu | [CVE-2026-89108] Fehlende Autorisierungsprüfung in SAP Manufacturing Integration and Intelligence (Konfigurationsdienst) MFG-MII | Aktuelles | 9.1 |
| 3800517 | Neu | [CVE-2026-89113] SQL-Injection-Sicherheitslücke in SAP Commerce Cloud (OOTB-Code) CEC-SCC-PLA-PL | Hoch | 8.8 |
| 3765424 | Neu | [CVE-2026-58249] Sicherheitslücke durch Speicherbeschädigung in SAP NetWeaver und SAP Web Dispatcher (Internet Communication Manager) BC-CST-IC | Hoch | 7.5 |
| 3485073 | Aktualisierung | [CVE-2026-66766] Denial-of-Service (DoS) aufgrund der Verwendung einer Komponente eines Drittanbieters in SAP S/4HANA (Manage Supply Protection) CA-ATP-SUP | Hoch | 7.5 |
| 3626303 | Neu | [CVE-2026-89120] Fehlende Berechtigungsprüfung in SAP ABAP Platform BC-ABA-SC | Hoch | 7.1 |
| 3798823 | Neu | [CVE-2026-76972] Cross-Site-Scripting-Sicherheitslücke (XSS) in der SAP-Anwendung „Manufacturing Integration and Intelligence“ ( , MFG-MII) | Mittel | 6.5 |
| 3689080 | Aktualisierung | [CVE-2026-24316] Serverseitige Anfragefälschung (SSRF) im SAP NetWeaver Application Server für ABAP- BC-TWB-TST-ECA | Mittel | 6.4 |
| 3790401 | Neu | [CVE-2026-89122] Sicherheitslücke durch offene Weiterleitung in SAP NetWeaver Enterprise Portal EP-PIN-NAV | Mittel | 6.1 |
| 3794572 | Neu | [CVE-2026-76975] Cross-Site-Scripting-Sicherheitslücke (XSS) in SAPUI5 (Support Assistant Overlay) CA-UI5-CTR-ROD | Mittel | 6.1 |
| 3779985 | Neu | [CVE-2026-89117] Cross-Site-Scripting-Sicherheitslücke (XSS) in SAP NetWeaver Enterprise Portal EP-PIN-URL | Mittel | 6.1 |
| 3629325 | Aktualisierung | [CVE-2025-42938] Cross-Site-Scripting-Sicherheitslücke (XSS) in SAP NetWeaver ABAP Platform CRM-BF-ML | Mittel | 6.1 |
| 3678417 | Aktualisierung | [CVE-2026-0505] Mehrere Sicherheitslücken in BSP-Anwendungen des SAP-Dokumentenmanagementsystems CA-DMS-OP | Mittel | 6.1 |
| 3671819 | Neu | [CVE-2026-76976] Cross-Site-Scripting-Sicherheitslücke (XSS) im SAP NetWeaver Application Server ABAP (Anwendungen auf Basis von SAP GUI for HTML) BC-FES-CTL | Mittel | 5.4 |
| 3789825 | Neu | [CVE-2026-89118] Sicherheitslücke durch Offenlegung von Informationen in SAP NetWeaver Enterprise Portal EP-PIN-CS | Mittel | 5.3 |
| 3680888 | Neu | [CVE-2026-76974] Sicherheitslücke durch Offenlegung von Informationen in SAP Fiori Launchpad CA-FLP-FE-COR | Mittel | 5.3 |
| 3799621 | Neu | [CVE-2026-89121] Fehlende Berechtigungsprüfung in SAP S/4HANA (RAP-Business-Objekt „Linear Asset Management“) PM-LAM | Mittel | 4.7 |
| 3799054 | Neu | [CVE-2026-89106] Cross-Site-Scripting-Sicherheitslücke (XSS) in SAPUI5 CA-UI5-COR | Mittel | 4.4 |
| 3810872 | Neu | [CVE-2026-89124] Fehlende Berechtigungsprüfung in SAP Global Trade Services, Edition für SAP HANA (Anzeige des Produktkatalogs auf Basis der Zollanmeldung) FT-LEG-CUS-MDT | Mittel | 4.3 |
| 3767634 | Neu | [CVE-2026-58242] Fehlerhafte Autorisierungsprüfung im SAP- Cloud -Connector BC-MID-SCC | Niedrig | 3.5 |
Wie immer Onapsis Research Labs bereits Onapsis Research Labs , die Platform zu aktualisieren und die neu veröffentlichten Sicherheitslücken in das Produkt zu integrieren, damit unsere Kunden ihre Unternehmen schützen können.
Wenn Sie mehr über die neuesten SAP-Sicherheitsprobleme und unsere kontinuierlichen Bemühungen erfahren möchten, Wissen mit der Sicherheits-Community zu teilen, abonnieren Sie unseren monatlichen „Defender’s Monthly Newsletter“.