
Zusammenfassung:
Bei der Absicherung geschäftskritischer SAP-Umgebungen können SAP-integrierte Sicherheitslösungen von Drittanbietern, die mit einfacher Installation und geringem Platzbedarf werben, irreführend sein. Noch kritischer ist, dass diese Tools ihre Sicherheitslogik innerhalb der SAP-Anwendungstechnologien aufbauen und ausführen, die sie eigentlich schützen sollen. Dadurch setzen sie sich paradoxerweise bekannten und Zero-Day-Sicherheitslücken in SAP aus und verursachen ein kritisches Betriebsrisiko. Die Next Generation Architecture (NGA) von Onapsis bietet den echten, isolierten und widerstandsfähigen Schutz, der im Zeitalter der KI erforderlich ist, und ermöglicht gleichzeitig eine rekordverdächtig schnelle Amortisationszeit (Time-to-Value, TTV) sowie niedrige Gesamtbetriebskosten (Total Cost of Ownership, TCO).
Eine grundlegende Entscheidung für die SAP-Sicherheit
Wenn es darum geht, Drittanbieter im Hinblick auf die SAP-Sicherheit zu bewerten, müssen Sie eine wichtige Entscheidung treffen: Welche Architektur ist die richtige – eine eigenständige oder eine in SAP integrierte?
Standalone-Lösungen (wie Onapsis Platform) werden als „Side Car“ neben SAP-Systemen bereitgestellt und führen ihre Sicherheitslogik „außerhalb“ Ihrer SAP- platform aus. Dagegen führen in SAP eingebettete Tools von Drittanbietern, die in der Regel in ABAP/UI5 entwickelt wurden, ihre Logik innerhalb einer Ihrer produktiven SAP-Anwendungen (wie S/4HANA, SAP GRC oder Solution Manager) oder in einem dedizierten SAP-NetWeaver-System aus.
Allgemein betrachtet hat jede Architektur ihre eigenen Stärken und Schwächen. Im Vergleich zu eigenständigen Produkten ist die Installation von SAP-integrierten Lösungen für SAP-Basis-Administratoren ein vertrauter Vorgang, und sie weisen ein ähnliches Look-and-Feel wie die anderen SAP-Tools auf, die sie täglich nutzen. Bedenkt man jedoch, dass Sie dieses Produkt einsetzen würden, um Ihre geschäftskritischen SAP-Systeme vor schädlichen Cyberangriffen zu schützen, werden die Nachteile von SAP-integrierten Architekturen besonders deutlich.
Die grundlegenden Mängel der in SAP integrierten Sicherheitslösungen: Anfällig für SAP-Angriffe aufgrund ihrer Konzeption und betrieblicher Risiken
Den genau denselben Gefahren ausgesetzt, vor denen sie angeblich schützen wollen
In SAP integrierte Sicherheitslösungen von Drittanbietern werden in ABAP/UI5 entwickelt und laufen direkt innerhalb des SAP-NetWeaver-Anwendungsstacks des Kunden. Paradoxerweise sind sie dadurch von Natur aus genau denselben SAP-Sicherheitslücken ausgesetzt, vor denen sie angeblich schützen sollen.
Bei jedem monatlichen SAP Security Patch Day, wenn ein neuer SAP-Zero-Day in freier Wildbahn ausgenutzt wird oder sobald ein SAP-Basis-Administrator versehentlich eine Sicherheitseinstellung auf einen unsicheren Wert ändert oder einem Systembenutzer hohe Berechtigungen gewährt, kann das in SAP integrierte Sicherheitstool zusammen mit dem SAP-Hostsystem, auf dem es läuft, sofort einem Sicherheitsrisiko ausgesetzt sein, wodurch es unwirksam wird oder Schlimmeres.
Angreifer und KI-Agenten wissen das. In realen Szenarien wären diese Lösungen das erste Ziel in ihrer Angriffskette.
Beispielhafte Angriffsabfolge
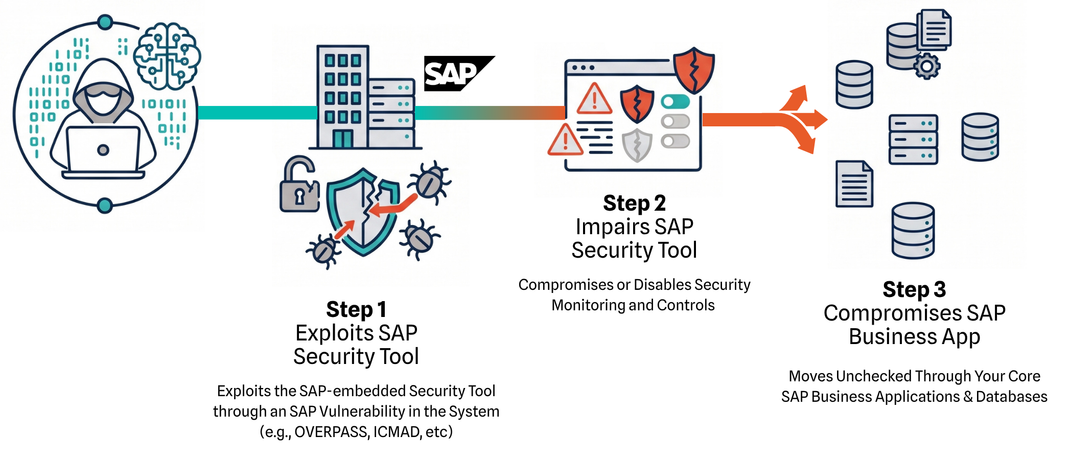
Im besten Fall wird das kompromittierte Sicherheitstool auf einem dedizierten SAP-System ohne Geschäftsdaten gehostet. In diesem Szenario blendet der Angriff „nur“ Ihre Abwehrmechanismen aus, was dennoch ein massives Problem darstellt. Im schlimmsten Fall – und alarmierenderweise ist dies das Bereitstellungsmodell, das viele Anbieter von in SAP integrierten Lösungen empfehlen – läuft das Tool direkt in Ihrem S/4HANA- oder Produktionssystem. Das bedeutet, dass eine Kompromittierung des Tools Ihre wertvollsten Daten und Kernprozesse sofort gefährdet.
Betriebs- und Stabilitätsrisiken in SAP-Produktionslandschaften
Abgesehen von der dem architektonischen Design innewohnenden Unsicherheit kann die Bereitstellung und Ausführung von Code von Drittanbietern direkt auf SAP-Produktionsanwendungsservern zudem ein erhebliches Betriebsrisiko mit sich bringen: Ein fehlerhaftes Software-Update für das Sicherheitstool kann SAP-Produktionsanwendungsserver destabilisieren. Genauso wie ein fehlgeschlagenes Update auf Kernel-Ebene ein Betriebssystem zum Absturz bringen kann, birgt ein fehlerhaftes Update oder ein Leistungsproblem in einem eingebetteten SAP-Sicherheitstool, das komplexe Logik und Verarbeitungsprozesse auf Ihrem S/4HANA-System ausführt, das Potenzial, zentrale Unternehmensprozesse lahmzulegen und den Geschäftsbetrieb zum Erliegen zu bringen.
Die Mythen „Keine Infrastruktur“ und „Geringer Platzbedarf“ entlarven
Mehrere Anbieter von in SAP integrierten Add-ons behaupten, einen „Infrastruktur-Fußabdruck von Null“ zu haben. Bei genauerer Betrachtung ihres zugrunde liegenden Bereitstellungsmodells zeigen sich jedoch erhebliche versteckte Komplexität und Wartungskosten, die die Gesamtbetriebskosten für ein Unternehmen in die Höhe treiben.
In SAP integrierte Tools erfordern in der Regel ein zentrales „Controller“-System, das für die Verwaltungsfunktionen des Sicherheitstools zuständig ist und dessen Sicherheitslogik hostet, sowie eine Reihe von „Agenten“, die auf jeder zu überwachenden SAP-Zielanwendung bereitgestellt werden.
Das Controller-Dilemma: Bei SAP-integrierten Architekturen stehen Unternehmen bei der Entscheidung über den Einsatz des Controllers vor der Wahl zwischen zwei sehr riskanten Optionen:
- Innerhalb eines bestehenden SAP-Systems: Viele Anbieter empfehlen paradoxerweise, den Controller auf S/4HANA, SAP GRC oder SAP Solution Manager zu hosten. Wie bereits erläutert, setzt dies wichtige Geschäftssysteme einer direkten Gefährdung aus, schafft zusätzliche interne Bedrohungsvektoren durch Benutzer in diesen Systemen und birgt das Risiko von Betriebsstörungen, falls ein Update eines Sicherheitstools fehlschlägt.
- Auf einem dedizierten SAP-System: Um Betriebsunterbrechungen zu vermeiden, müssen Unternehmen ein vollständiges, dediziertes SAP-System einrichten, das ausschließlich für den Betrieb der Sicherheitscontroller-Komponente vorgesehen ist. Dies erfordert die Bereitstellung, Lizenzierung und Wartung von fünf separaten Schichten: virtuelle Maschine + Betriebssystem + Datenbank + SAP NetWeaver + Controller. Dies führt zu einem zusätzlichen, komplexen Infrastruktur-Footprint und zusätzlichen Lizenzkosten, was völlig im Widerspruch zu den Marketingversprechen einer „infrastrukturfreien“ Lösung steht.
Tipp: Mit Onapsis NGA müssen Sie noch weniger Ebenen verwalten als hier beschrieben, und es fallen keine versteckten Lizenzkosten an.
Die „Agent-Flut“: Zusätzlich zu den Herausforderungen im Zusammenhang mit den Controllern behaupten zwar viele Anbieter, „agentenlos“ zu sein, doch in Wirklichkeit erfordern sie die Installation, Konfiguration und Wartung von Agenten (in der Regel in Form von SAP-Transporten/Add-ons) in jedem Ziel-SAP-System Ihrer Landschaft. Die Wartung einzelner Agenten über Hunderte von SAP-Systemen hinweg stellt eine zusätzliche Belastung für die Teams dar und erhöht die Gesamtbetriebskosten.
Fazit: Wenn SAP-integrierte Anbieter behaupten, sie hätten „keine Infrastruktur“ oder einen „geringen Platzbedarf“, sprechen sie in Wirklichkeit nur von der einfachen Möglichkeit, den Controller in einem Ihrer produktiven SAP-Systeme zu implementieren (was zwar wirklich einfach ist, aber auch eine schlechte Idee darstellt, die im Widerspruch zu grundlegenden Best Practices der Cybersicherheit steht). Wenn Sie diese Architektur ablehnen, bleibt Ihnen nur eine dedizierte Infrastruktur mit einem eigenen SAP-System, die nicht nur weiterhin SAP-Angriffen ausgesetzt ist, sondern im Vergleich zu Onapsis NGA auch einen höheren Platzbedarf erfordert (siehe unten).
Die Onapsis-Lösung: Architektur der nächsten Generation (NGA)
Um letztendlich zu vermeiden, dass unnötige Risiken in Ihre SAP-Sicherheitsprogramme und Produktionsumgebungen gelangen, ist es unerlässlich, dass Ihre Sicherheitsmaßnahmen außerhalb der SAP-Umgebung angesiedelt sind. Ganz einfach gesagt handelt es sich hierbei um eine in der Cybersicherheitsbranche allgemein anerkannte bewährte Vorgehensweise, die von allen seriösen Anbietern befolgt wird: Die Entscheidungslogik eines Sicherheitsprodukts sollte – soweit technisch möglich – außerhalb der Zielumgebungen liegen, die es schützt.
Die Onapsis Platform, das auf der neuen, Mitte 2026 eingeführten Next Generation Architecture (NGA) basiert, wurde von Grund auf so konzipiert, dass es diese Sicherheitsstandards für Unternehmen erfüllt und gleichzeitig eine unübertroffene Amortisationszeit sowie niedrige Gesamtbetriebskosten (TCO) bietet.
Diese neue „ platform “ wird als ressourcenschonende virtuelle Maschine bereitgestellt, die sich schnell als „Infrastructure-as-Code“ (IaC) bei allen großen Anbietern von „ cloud “ sowie vor Ort für eine vollständige Daten control implementieren lässt. Mithilfe eines hochoptimierten internen Orchestrierungs-Frameworks kann die „ platform “ Hunderte von SAP-Systemen von einer einzigen virtuellen Maschine aus überwachen. Bei Bedarf können Kunden Konnektoren an entfernten Standorten oder in isolierten Netzwerken bereitstellen, wodurch globale Unternehmen mit verteilten SAP-Umgebungen und hohen Sicherheitsanforderungen eine unternehmensgerechte, sichere Skalierbarkeit erhalten.
Im Vergleich zur bisherigen Onapsis-Architektur sorgt NGA für eine drastische Senkung der Gesamtbetriebskosten (TCO), eine verkürzte Amortisationszeit, einen geringeren Platzbedarf und einen reduzierten Verwaltungsaufwand. Kunden, die NGA einsetzen, konnten die „ platform “ innerhalb weniger Stunden bereitstellen und im Vergleich zur bisherigen Onapsis-Architektur eine Reduzierung des Platzbedarfs um mehr als 80 % sowie Kosteneinsparungen bei der Infrastruktur von über 70 % erzielen.
Direkter Vergleich: Die eigenständige Architektur der nächsten Generation von Onapsis „ Platform “ im Vergleich zu in SAP integrierten Sicherheitstools
| Architektonische Dimension | Onapsis- Platform -Next-Generation-Architektur (NGA) | Architektur des eingebetteten SAP-Sicherheits-Add-ons |
|---|---|---|
| Von SAP empfohlen | Ja. Die Onapsis- Platform -Lösung ist die einzige von SAP empfohlene Cybersicherheitslösung für SAP. | Nein. Nur grundlegende SAP-Integrationszertifizierungen. |
| Bereitstellungsmodell | Eigenständige Unified Virtual Appliance (IaC) | Embedded SAP-Add-On / Transport |
| Konsole | Alles in einer einzigen Unified Appliance für alle Produkte (Assess, Defend, Control) | Erfordert die Installation auf einem Produktiv- oder dedizierten SAP-System, was Risiken mit sich bringt und versteckte Kosten sowie zusätzliche Komplexität verursacht |
| Sicherheitskonsole durch SAP-Sicherheitslücken gefährdet | Keine Anfälligkeit: Aufgrund ihrer vollständig entkoppelten, eigenständigen Bereitstellung ist die Sicherheitskonsole von Onapsis nicht von Zero-Day-Schwachstellen oder Sicherheitslücken in SAP NetWeaver, ABAP oder UI5 betroffen. | Von Natur aus gefährdet: Anfällig für genau dieselben SAP-Fehler und Sicherheitslücken, vor denen es Sie angeblich schützen soll |
| Risiken im Produktionssystem | Geringes Risiko: Wird extern betrieben; das Risiko eines Absturzes oder einer Destabilisierung der SAP-Produktionssysteme ist aufgrund der Konzeption gering | Hohes Risiko: Fehlerhafte Transport-Updates oder Code-Probleme können den Betrieb des SAP-Hostsystems stören |
| Einrichtung und Verwaltung | Einfache Einrichtung in 15–20 Minuten: Moderne IaC-Architektur mit Web-Installationsprogramm. Von Bare-Metal-Servern bis hin zu „ platform “ – in 15–20 Minuten bereitgestellt | Einfach für das risikoreichste Modell, aufwendiger für die dedizierte Variante: Der Controller lässt sich über ein SAP-Add-on problemlos in einem produktiven SAP-System installieren (Modell mit dem höchsten Risiko). Die dedizierte Variante erfordert die Bereitstellung einer neuen virtuellen Maschine, eines neuen Betriebssystems, einer neuen Datenbank und einer neuen SAP-NetWeaver-Komponente. |
| Funktioniert es sofort? | Ja: Vorkonfiguriert mit Testfällen, Modulen, Richtlinien und „Crawl-Walk-Run“-Regelsätzen, die von der Onapsis Research Labs und darauf ausgelegt, die Amortisationszeit bei neuen Bereitstellungen zu verkürzen | Erfordert Feinabstimmung: Add-ons lassen sich zwar schnell bereitstellen, doch im Allgemeinen erfordert die Software anschließend eine umfassende Feinabstimmung und Rauschunterdrückung. |
| Kompatibel mit RISE with SAP | Vollständig: Kompatibilität mit allen Produkten (Assess, Defend, Control), einschließlich der HANA-Datenbanksicherheit (sowohl Runtime- als auch Enterprise-Lizenzen) | Unvollständig: Eingeschränkte Funktionen für HANA-Bewertungen und keine Funktionen zur HANA-Sicherheitsüberwachung bzw. zur Erkennung von Bedrohungen |
Fazit: Architektonische Isolation ist für die SAP-Sicherheit schlichtweg unverzichtbar
Wenn es um den Schutz der Finanzunterlagen, der Lieferkettenlogik und der wertvollsten SAP-Daten Ihres Unternehmens geht, ist die Wahl der richtigen Architektur für Ihre SAP-Sicherheitslösung von entscheidender Bedeutung.
In SAP integrierte Add-on-Tools bieten SAP-Basis-Administratoren oberflächlichen Komfort auf Kosten grundlegender Sicherheitsprinzipien, wodurch Ihre SAP-Sicherheitsschicht anfällig für SAP-Exploits wird und das Risiko von Betriebsstörungen steigt. Darüber hinaus sieht die Realität in praktischen Implementierungen und im Vergleich zur modernen Onapsis- Platform -Architektur ganz anders aus, als es die Behauptungen von „keiner Infrastruktur“ oder „geringem Platzbedarf“ vermuten lassen.
Mit der Onapsis Next Generation Architecture (NGA) erzielen Unternehmen eine echte Domänentrennung und Ausfallsicherheit sowie die vollständige Übereinstimmung mit den Best Practices der Cybersicherheit – und das alles über eine schlanke virtuelle Appliance, die die Gesamtbetriebskosten (TCO) der Infrastruktur senkt und eine blitzschnelle Amortisationszeit (TTV) ermöglicht.
Häufig gestellte Fragen
Was ist der wesentliche Unterschied zwischen der Sicherheit eines integrierten SAP-Add-ons und einer eigenständigen Architektur?
Ein eingebettetes Add-on läuft nativ innerhalb des SAP-Anwendungsstacks und nutzt die Laufzeitumgebung des SAP-Systems. Da es in ABAP/UI5 entwickelt wurde und innerhalb von SAP-Systemen ausgeführt wird, ist es vollständig anfällig für alle SAP-Sicherheitslücken, die das zugehörige SAP-Hostsystem betreffen, einschließlich kritischer Sicherheitslücken wie OVERPASS, ICMAD, neuer SAP-Zero-Day-Lücken und privilegierter SAP-Systembenutzer.
Im Gegensatz dazu läuft eine eigenständige Architektur wie die Onapsis Next Generation Architecture (NGA) in einer isolierten, gehärteten Umgebung außerhalb des SAP-Stacks, wobei eine strikte Domänentrennung gewahrt bleibt und sie von zugrunde liegenden SAP-Sicherheitslücken unberührt bleibt.
Entfallen durch ein in SAP integriertes Tool die Infrastrukturkosten? Der Hersteller behauptet, dass für den Betrieb „keine externe Infrastruktur erforderlich“ sei – stimmt das?
Die kurze Antwort lautet: Nein, wenn Ihnen Sicherheit wichtig ist. Die in SAP integrierten Tools zwingen Sie dazu, sich zwischen zwei schlechten Optionen zu entscheiden: Entweder hosten Sie den Controller in einem Ihrer bestehenden SAP-Systeme, was Ihnen zwar eine virtuelle Maschine erspart, aber erhebliche Sicherheitslücken und Betriebsrisiken mit sich bringt, oder Sie stellen ihn auf einem dedizierten SAP-System bereit, was nicht nur eine virtuelle Maschine, sondern auch ein Betriebssystem, eine Datenbank, eine SAP-NetWeaver-Installation und das Tool selbst erfordert – und all das müssen Sie selbst warten. Dies steht in völligem Widerspruch zu den Behauptungen des Anbieters, dass „keine externe Infrastruktur erforderlich“ sei.
In beiden Fällen ist Onapsis NGA sowohl sicherer als auch ressourcenschonender und verursacht keine versteckten Lizenz- und Wartungskosten.
Ich habe von einem SAP-integrierten Anbieter gehört, dass Onapsis einen „hohen Platzbedarf“ und „hohe Gesamtbetriebskosten“ habe. Stimmt das?
Das war früher einmal so, ist aber heute nicht mehr der Fall. Zwar verfügte die Onapsis- Platform schon immer über eine sicherere Architektur als in SAP integrierte Alternativen, doch erforderte ihre veraltete Architektur eine Konsole sowie virtuelle Sensoren-Maschinen, deren Anzahl mit der Anzahl der SAP-Systeme in einer Kundenumgebung zunahm. Für Unternehmen mit Hunderten von Systemen führte dies in der Vergangenheit tatsächlich zu einem erhöhten Betriebsaufwand und einer größeren Komplexität.
Mit der neuen NGA-Architektur, die Mitte 2026 eingeführt wurde, hat Onapsis nun den Einsatz von Sensor-Virtual-Machines (und sogar von Agenten in den Zielsystemen) überflüssig gemacht und die Basis platform durch eine hocheffiziente, containerisierte „ platform “- und „Infrastructure-as-Code“ (IaC)-Bereitstellung optimiert. Im Vergleich zur bisherigen Onapsis-Architektur bedeutet NGA eine radikale Reduzierung der Gesamtbetriebskosten (TCO), der Time-to-Value, des Platzbedarfs und des Overheads. Damit erhalten Kunden die sicherste und ressourcenschonendste Architektur für SAP-Sicherheit auf dem Markt.
Kunden, die NGA nutzen, konnten die „ platform “ innerhalb weniger Stunden bereitstellen und im Vergleich zur bisherigen Onapsis-Architektur eine Reduzierung des Platzbedarfs um bis zu 80 % sowie Kosteneinsparungen bei der Infrastruktur von über 70 % erzielen.
Warum ist Onapsis nicht anfällig für SAP-Angriffe?
In SAP-Systemen ausgeführte SAP-Embedded-Lösungen sind naturgemäß SAP-Sicherheitslücken sowie Angriffen durch privilegierte Benutzer der SAP-Hostumgebung, in der sie ausgeführt werden, ausgesetzt. Die Onapsis- Platform -Konsole wurde nicht in ABAP/UI5 entwickelt und wird nicht innerhalb eines SAP-Systems ausgeführt, wodurch ihre Anfälligkeit für SAP-basierte Angriffe begrenzt ist.
Zwar könnten versierte Angreifer die betroffenen SAP-Systeme kompromittieren und die von Onapsis zur Extraktion sicherheitsrelevanter Daten genutzten API-Funktionen manipulieren, wodurch die für den „ platform “ sichtbaren Ergebnisse verfälscht oder manipuliert werden könnten, doch handelt es sich hierbei um ein Bedrohungsszenario, das auch SAP-integrierte Architekturen betrifft. Onapsis hat in seiner Architektur mehrere Maßnahmen umgesetzt, um die potenziellen Auswirkungen solcher Szenarien zu begrenzen.
Jedes Sicherheitsprodukt kann selbst anfällig für Zero-Day-Angriffe oder neuartige Ausnutzungstechniken werden. Das Paradoxe an in SAP integrierten Tools ist jedoch, dass sie von genau denselben SAP-Sicherheitslücken betroffen sind , die sie eigentlich verhindern bzw. erkennen sollen. Angreifer müssen keine separate Angriffsmethode finden; sie nutzen einfach dieselbe SAP-Sicherheitslücke nacheinander aus.
Wie kann ich darauf vertrauen, dass die virtuelle Onapsis-Appliance „ Platform “ von NGA sicher ist? Ich habe gehört, dass Anbieter von SAP-integrierten Lösungen behaupten, dies würde „die Angriffsfläche vergrößern“?
Onapsis wurde von Cybersicherheitsexperten gegründet und hat von Anfang an in branchenführende Verfahren für einen sicheren Entwicklungslebenszyklus sowie in Cybersicherheitskontrollen investiert. Unsere Lösungsarchitektur folgt denselben Prinzipien, die auch von den weltweit führenden Anbietern von Cybersicherheitslösungen angewendet werden und bei denen die Sicherheitslogik – soweit technisch möglich – von den zu schützenden Ressourcen getrennt wird.
Grundsätzlich vergrößert jede neue Komponente, die in eine Umgebung eingeführt wird, die Angriffsfläche. Genau das gilt auch (und in noch stärkerem Maße) für SAP-integrierte Anbieter, die auf dedizierten SAP-Systemen laufen, da sie mehr Infrastruktur benötigen als Onapsis und die gesamte Verwaltung an die Kunden auslagern.
Onapsis nimmt das Thema Sicherheit sehr ernst und kann diese Aussage durch nachweislich deutlich umfangreichere Validierungen durch unabhängige Dritte untermauern als jeder andere SAP-Sicherheitsanbieter auf dem Markt. Wir sind stolz darauf, nach SOC 1/SOC 2 Typ II, ISO/IEC 27001:2022 (ISMS), ISO 20243:2018 (O-TTPS), TISAX Level 3 (AL3) und weiteren Standards zertifiziert zu sein und die einzige von SAP empfohlene SAP-Cybersicherheitslösung zu sein. Erfahren Sie in unserem Trust Center mehr darüber, wie wir sicher arbeiten.
Über den Autor
