
Sicherheit des SAP-Transportmanagementsystems (STMS): 7 bewährte Vorgehensweisen
Was ist das SAP-Transportmanagementsystem (STMS)?
Das SAP Transport Management System (STMS) koordiniert die Übertragung von Softwarecode, kundenspezifischen ABAP-Entwicklungen und Konfigurationsänderungen zwischen verschiedenen SAP-Umgebungen. Durch die Steuerung des Lebenszyklus eines „Transportauftrags“ vom Entwicklungssystem über die Qualitätssicherung (QA) bis hin zur Produktion stellt das STMS sicher, dass die Unternehmensarchitektur konsistent bleibt.
Das STMS dient zwar als wichtigstes Instrument für Administratoren, um Updates reibungslos durchzuführen, birgt jedoch auch besondere Herausforderungen im Bereich der Cybersicherheit. Da Transporte an mehreren Stellen in der Entwicklungspipeline eingesetzt werden, können bösartiger Code oder falsch konfigurierte Berechtigungen, die in einer Transportanforderung verborgen sind, leicht in geschäftskritische Umgebungen gelangen. Die Absicherung des SAP-Transportmanagementsystems durch spezielle DevSecOps-Verfahren ist von entscheidender Bedeutung für die Aufrechterhaltung einer stabilen und sicheren ERP-Umgebung.
Wie funktioniert das SAP-Transportmanagement?
Das SAP-Transportmanagement steuert die Übertragung von Software- und Konfigurationsänderungen zwischen Entwicklungs-, Test- und Produktionsumgebungen.
Ein Transportauftrag fasst die in einem Entwicklungssystem vorgenommenen Änderungen zusammen. Dieser Auftrag enthält alle erforderlichen Angaben, wie beispielsweise die geänderten Objekte, die SAP-Version und das jeweilige Zielsystem, das die Anwendungsaktualisierungen erhält.
Die zuständigen Beteiligten, wie Entwickler, Mitarbeiter der Qualitätssicherung und Projektmanager, prüfen und genehmigen den Transportauftrag. Nach der Genehmigung wird der Auftrag zur Migration in das Zielsystem freigegeben.
Der Transportauftrag wird in das Zielsystem übertragen, wo die Anwendungsänderungen ausgeführt werden. Das Zielsystem dient in der Regel als dedizierte Test- oder Produktionsumgebung.
Nach der Bereitstellung der Änderungen testen die Sicherheits- und Entwicklungsteams die Konfigurationen, um sicherzustellen, dass sie wie vorgesehen funktionieren und keine negativen Auswirkungen auf andere Bereiche des SAP-Ökosystems haben.
Sobald die Änderungen erfolgreich überprüft wurden, schließen die Administratoren den Transportauftrag, um den Bereitstellungszyklus abzuschließen.
Die Sicherheitsrisiken von SAP-Transporten
Die Integration des SAP Transport Management Systems (STMS) in den Softwareentwicklungszyklus standardisiert die Anwendungsbereitstellung, führt jedoch zu oft übersehenen Schwachstellen, die eine spezialisierte Sicherheitsüberwachung erfordern.
Transporte kommen an verschiedenen Stellen im Entwicklungszyklus zum Einsatz. Da Transporte während des gesamten Entwicklungsprozesses kontinuierlich ausgeführt werden, stellen sie häufig einen blinden Fleck in der SAP-Sicherheit dar und bieten damit deutliche Angriffsmöglichkeiten.
Wenn ein kompromittierter Entwicklungstransport die manuelle Überprüfung umgeht, kann ein Angreifer zahlreiche Techniken nutzen, um Produktionssysteme über bösartige Transporte zu kompromittieren. Diese Ausnutzung führt unmittelbar zu einem katastrophalen Verlust der Vertraulichkeit der Daten, der Systemintegrität und der Betriebsverfügbarkeit.
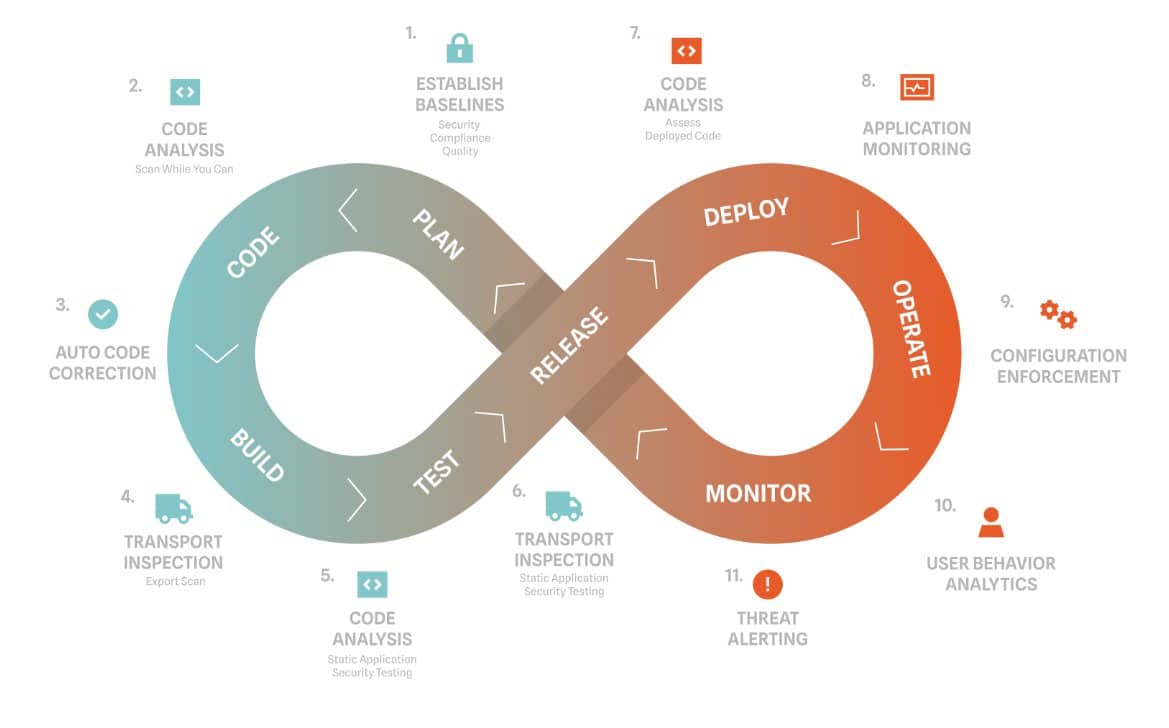
Was Sicherheitsteams über das SAP-Transportmanagement wissen sollten
Bei der Verwaltung von Unternehmenssystemen muss ein Gleichgewicht zwischen betrieblicher Automatisierung und striktem Risikomanagement gefunden werden, um spezifische Schwachstellen im Transportbereich zu minimieren.
Um diese Risiken zu mindern, müssen Unternehmen strenge Zugriffskontrollen einführen, sichere Übertragungsprotokolle verwenden, Übertragungsvorgänge überwachen und eine konsequente Aufgabentrennung durchsetzen. Darüber hinaus kann der Einsatz von Verschlüsselung und digitalen Signaturen dazu beitragen, die Integrität und Vertraulichkeit von Übertragungsanfragen zu gewährleisten.
Onapsis für das SAP-Transportmanagement
Um das SAP-Backend-Entwicklungssystem umfassend zu sichern, sind automatisierte Anwendungssicherheitstests erforderlich, mit denen Transporte vor der Bereitstellung in der Produktion überprüft werden.
Onapsis Controlautomatisiert die Überwachung von Änderungen, die das Entwicklungssystem verlassen, und bietet zusätzliche Genehmigungsworkflows für kritische Situationen. Control ideal für Unternehmen, die Folgendes erreichen möchten:
Sind Sie bereit, Ihre Sicherheitslücke bei SAP zu schließen?
Wir zeigen Ihnen, wie einfach es sein kann, Ihre Geschäftsanwendungen zu schützen.