ONAPSIS CONTROL

SAP-Sicherheitsrisiken minimieren, bevor sie die Produktion erreichen

Beschleunigen Sie Ihre KI-gestützte DevSecOps-Strategie für SAP und setzen Sie auf „Shift Left“ mit automatisierten Anwendungssicherheitstests. Befähigen Sie Entwickler dazu, Schwachstellen frühzeitig zu erkennen und zu beheben, um sichere SAP-Bereitstellungen zu gewährleisten, ohne die Innovation zu verlangsamen.

Onapsis Control ist die einzige von SAP empfohlene Software für automatisierte SAP-Anwendungssicherheitstests, die auf über 17 Jahren spezialisierter SAP-Expertise basiert. Gestützt auf die unübertroffene threat intelligence aus dem Onapsis Research LabsControl integriert automatisierte Sicherheit nativ in Ihre gesamte Pipeline. Durch die nahtlose Integration mit dem SAP Business Technology Platform wird KI- und von Menschen erstellter Code in der Entwicklung, im Ruhezustand und während der Übertragung gesichert . Verbinden Sie Ihre CI/CD-Pipelines, Git-Repositorys und das Cloud Transport Management, um sichere Bereitstellungen zu gewährleisten, ohne die Innovation zu bremsen.
Von den weltweit führenden Unternehmen geschätzt
SO FUNKTIONIERT ES

Sicherheit sollte in den Code integriert sein und nicht nur nachträglich hinzugefügt werden.

Schritt 1

Scannen

Sicherheitstests automatisieren

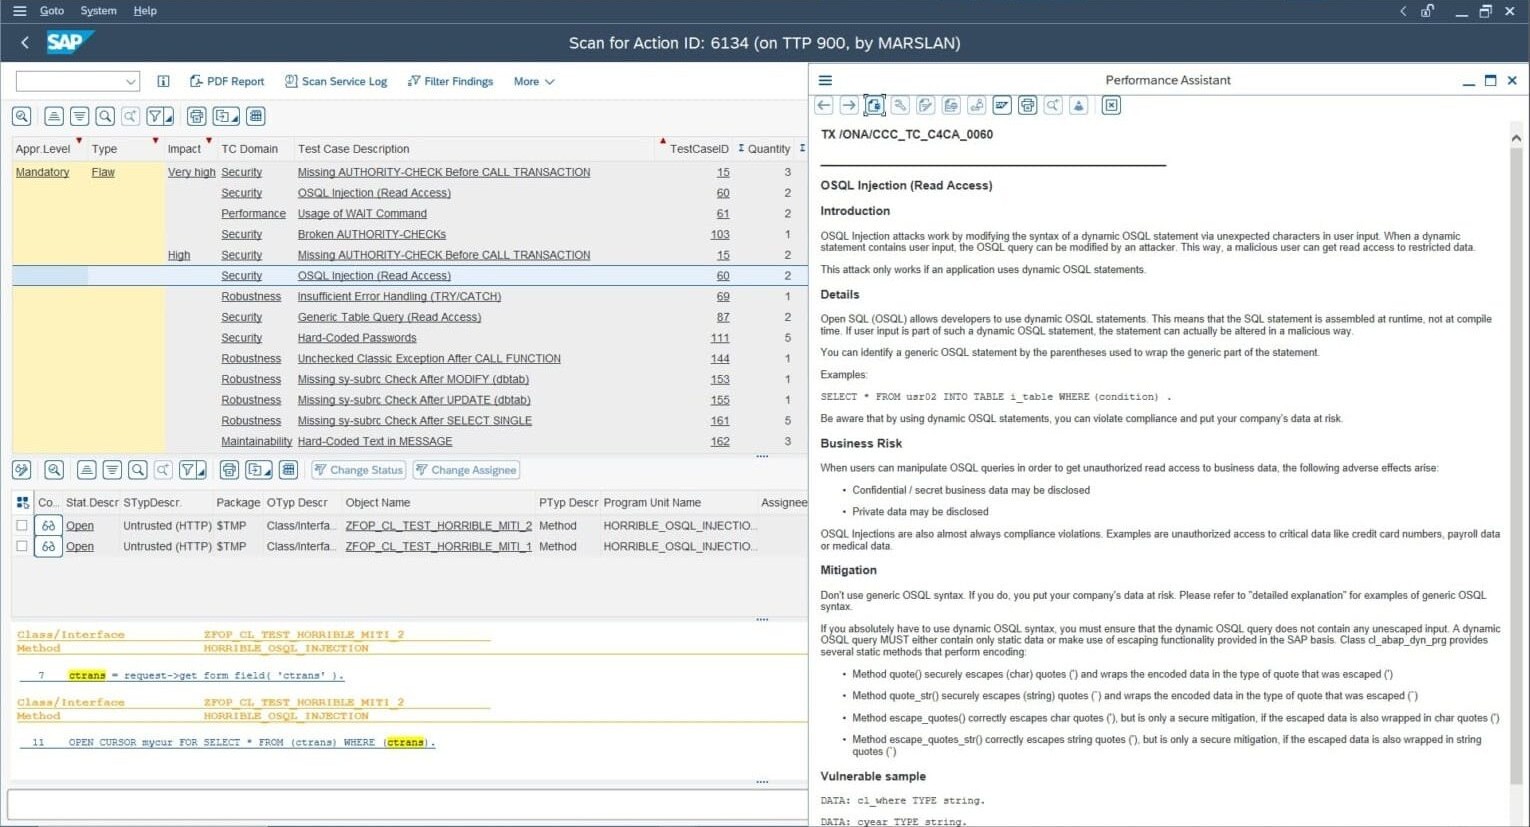
Integrieren Sie automatisierte Tests zur Anwendungssicherheit direkt in die natürlichen Arbeitsabläufe Ihrer Entwickler. Überprüfen Sie benutzerdefinierten SAP-Code nahtlos bei jedem Commit in Ihren IDEs, CI/CD-Pipelines, Git-Repositorys und Transporten, um Probleme frühzeitig zu erkennen.

Schritt 2

Analysieren

Kritische Codefehler aufspüren

Vertrauen Sie auf über 17 Jahre Erfahrung im Bereich SAP-Sicherheit. Dank „ Onapsis Research Labs“ ( threat intelligence) lassen sich Schwachstellen in Ihrem SAP-eigenen Code präzise identifizieren, wobei Fehlalarme minimiert werden, sodass sich Entwickler auf echte Risiken konzentrieren können.

Schritt 3

Beheben

Korrekturen automatisieren und Bedrohungen abwehren

Unterstützen Sie Entwickler durch automatisierte Code-Korrekturen und Inline-Hinweise. Fangen Sie anfälligen Code ab und verhindern Sie, dass er über Transportwege weitergeleitet wird, sodass nur fehlerfreie, sichere Anwendungen in die Produktion gelangen.

LEISTUNGSSPEKTRUM

Schützen Sie Ihre SAP-Transformation und setzen Sie Ihre SAP-Strategie für einen sicheren „Clean Core“ durch

Echtzeit-Scannen in der IDE

Erkennen Sie Schwachstellen bereits bei der Entwicklung. Geben Sie Entwicklern direkt in ihren nativen IDEs (einschließlich Eclipse, Visual Studio Code, SAP BAS, SAP Build Code und der klassischen ABAP-Workbench) sofortiges Feedback im Stil einer „Rechtschreibprüfung“ sowie Anleitungen zur Behebung, und ermöglichen Sie so eine automatisierte SAP-Codeanalyse direkt an der Quelle.

Sicherheit von KI-generiertem Code

Maximieren Sie die Effizienz von KI-generiertem Code durch automatisierte Schwachstellenscans. Überprüfen Sie große Code-Mengen sicher in nur wenigen Minuten – statt ungenauer und langwieriger manueller Überprüfungen, die die Geschwindigkeit von KI-Tools (z. B. von SAP Joule oder SAP Build Code) zunichte machen. Nur „ Control “ bietet maximale Sicherheit und eine Genauigkeit, die vergleichbare Lösungen und LLMs nicht erreichen können.

Git-Repository-Scan

Sichern Sie Ihre gemeinsame Entwicklung in Git-Repositorys  und ziehen Sie Dritte zur Verantwortung. Führen Sie Batch-Scans von Code im Ruhezustand in GitHub, GitLab, Azure Repos und Bitbucket durch. Setzen Sie strenge und einheitliche Sicherheitsrichtlinien für internen, von Dritten erstellten und KI-generierten Code durch und unterstützen Sie nahtlos gCTS, abapGit und SAPUI5, bevor anfälliger Code überhaupt zusammengeführt wird.

Überprüfung der CI/CD-Pipeline

Jeden Commit automatisch innerhalb Ihrer bestehenden CI/CD-Pipelines. Erhalten Sie sofortiges Feedback über Azure Pipelines, SAP Project Piper und SAP CI/CD hinweg, um Sicherheitslücken frühzeitig zu schließen. Schaffen Sie eine robuste Sicherheitsschicht für Ihre „ SAP BTP “- und „RISE with SAP“-Projekte und profitieren Sie gleichzeitig von einer schnelleren Bereitstellung bei geringeren Kosten.

Transportwache

Risikobehafteten Code sofort stoppen. „ Control “ fungiert als automatisierter Transportwächter und Qualitätssicherung, um eine einheitliche Sicherheit zu gewährleisten. Dabei wird der Code während der Übertragung über den SAP Transport Management Service (TMS) und den SAP Cloud Transport Management Service (cTMS) überprüft. Schwachstellenbehaftete Transporte von internen und externen Teams werden automatisch blockiert, bevor sie die Produktion erreichen.

Veränderungsmanagement

Beschleunigen Sie Projekte durch die Automatisierung von Sicherheitsprüfungen und Genehmigungen innerhalb Ihrer SAP DevSecOps- und Änderungsmanagementprozesse. On-Change Control lässt sich nahtlos in SAP ChaRM integrieren. Dieses flexible Framework löst automatisch Scans aus, ermittelt Genehmiger, leitet E-Mails weiter und dokumentiert alles in zentralen Protokollen, während es gleichzeitig gestaffelte Rollouts ermöglicht, um die Compliance schrittweise zu verbessern.

BEWÄHRTE ERGEBNISSE

Echte Wirkung, messbar

Verringerung der Zeit für Code-Reviews durch die Teams
Jährliche Einsparungen bei den Kosten für Code-Reviews
Einsparungen pro System durch Vermeidung von Importfehlern
Die Ergebnisse wurden nahtlos gelöst
Eine Person mit Brille und weißem Hemd, beleuchtet von blauem und violettem Licht, die in einem schwach beleuchteten Raum auf ein Gerät schaut.

Sind Sie bereit, die Sicherheit Ihres ERP-Systems selbst Control zu nehmen?

Erfahren Sie, wie Onapsis „ Control “ mithilfe schneller, automatisierter Scans Schwachstellen in Ihrem benutzerdefinierten Code frühzeitig aufspürt – und deren Behebung zum Kinderspiel macht.