
Ressourcen
Ergänzung zur Bundesbeschaffungsverordnung für das Verteidigungsministerium (DFARS)
Ein nicht authentifizierter Angriff, der eine Fehlkonfiguration oder eine Sicherheitslücke in Ihren geschäftskritischen Anwendungen ausnutzt – welche viele Unternehmen zur Verwaltung ihrer Lieferketten mit ihren Partnern einsetzen –, könnte es böswilligen Akteuren ermöglichen, die zugrunde liegenden Daten zu manipulieren, ohne dabei die Benutzeranwendungen zu berühren oder einen Prüfpfad zu hinterlassen, was einen Verstoß gegen die DFARS darstellen würde.
Gesetz gegen Korruption im Ausland (FCPA)
Eine starke Cybersicherheit verhindert die Manipulation von Transaktionen, die dazu dienen, illegale Zahlungen und andere Handlungen zu verschleiern, die die Einhaltung von Vorschriften gefährden können. Erfahren Sie, welche Rolle die Cybersicherheit bei der Vermeidung von Verstößen gegen den Foreign Corrupt Practices Act spielt und welche vorbeugenden Maßnahmen Ihr Unternehmen ergreifen kann.
Band XVI: SAP®️ Security In-Depth: Umschaltbare Berechtigungsprüfungen: Neue Workbench und Anwendungsszenarien
„Switchable Authorization Checks“ ist eine von SAP bereitgestellte Lösung, mit der Entwickler Berechtigungsänderungen in einem SAP-System vornehmen können, ohne den Betrieb der Produktivsysteme zu beeinträchtigen. Diese Lösung ermöglicht es Systemadministratoren, zu entscheiden, wie und wann neue Berechtigungen im System angewendet werden. Die Verwaltung erfolgt über die Transaktion SACF (Switchable Authorization Checks Framework), die Administratoren unterstützt…
Sicherheit für geschäftskritische Anwendungen in der Cloud
Da Geschäftsprozesse und -funktionen zunehmend in cloud SaaS-Umgebungen verlagert werden, müssen Sie die Risiken Ihrer erweiterten Geschäftsprozesse minimieren, Sicherheits- und Compliance-Standards vom Kernsystem bis in die cloud durchsetzen cloud kritische sowie potenziell böswillige Aktivitäten in der Produktionsumgebung überwachen. Erfahren Sie, wie Sie Ihre SaaS-Anwendungen mit Onapsis schützen können.
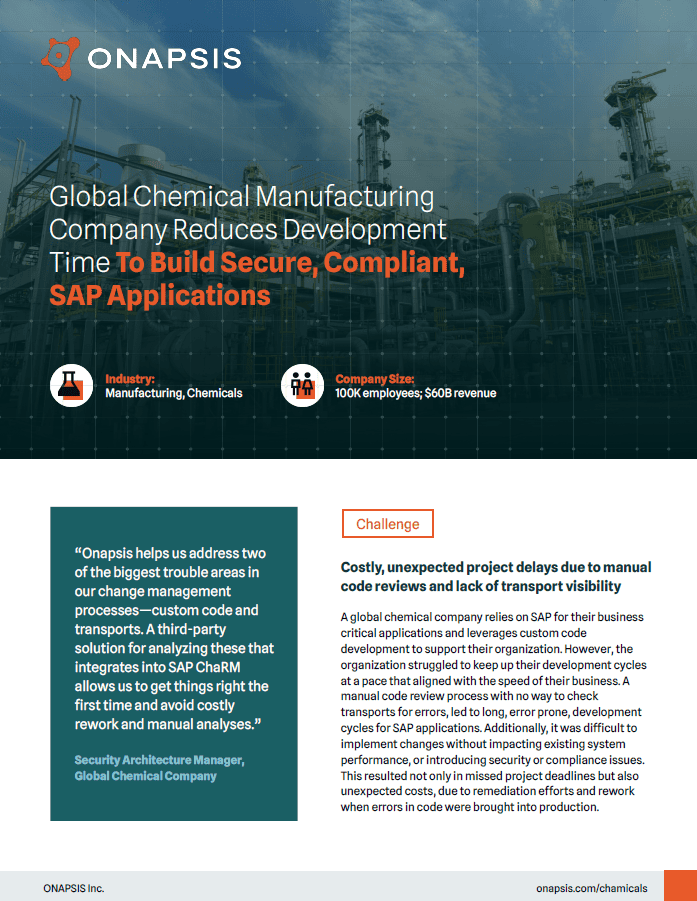
Wie ein weltweit tätiges Chemieunternehmen seine Nacharbeitskosten um 65 % senkte
Dieses Chemieunternehmen hat Sicherheits-, Qualitäts- und Compliance-Prüfungen in seine SAP-Änderungsmanagementprozesse integriert, um die Bereitstellungszeit von Anwendungen zu verkürzen und Kosten zu senken.
Cloud Onapsis den Umstieg auf die Cloud ermöglichen
Rex Thexton von Accenture erläutert, warum Onapsis eine wichtige Rolle dabei spielt, die Sicherheit und Compliance Ihrer geschäftskritischen Anwendungen zu gewährleisten – insbesondere bei der Umstellung auf die cloud.

Die Risikobewertung von Onapsis spart Zeit
Chaitanya Geddam von Accenture erläutert, wie der Onapsis-Risikobewertungsprozess ihren Oracle-Kunden hilft, Antworten innerhalb von Stunden statt Jahren zu erhalten.

Partnerschaft mit Onapsis für einen Mehrwert für unsere Kunden
Erfahren Sie von James Carrigan von Verizon, warum sich das Unternehmen für eine Partnerschaft mit uns entschieden hat, um seinen Kunden dabei zu helfen, ihre geschäftskritischen Anwendungen zu sichern und ihren Angeboten einen Mehrwert zu verleihen.
SAP-Sicherheit in der heutigen Bedrohungslandschaft
Hören Sie sich an, wie Tara Khanna von Accenture über die aktuelle Risikolandschaft im Zusammenhang mit der SAP-Sicherheit spricht und wie Onapsis Sie bei der Entwicklung Ihrer Strategie unterstützen kann.