
SAP im Zeitalter der Cloud Das Modell der geteilten Verantwortung verstehen und anwenden
Sichern Sie SAP in der cloud machen Sie sich mit dem Modell der geteilten Verantwortung von RISE mit Onapsis vertraut.
Sichern Sie SAP in der cloud machen Sie sich mit dem Modell der geteilten Verantwortung von RISE mit Onapsis vertraut.
Onapsis SAP Defenders Community-Treffen – Juni 2025
Die Autoren Gaurav Singh und Juan Perez-Etchegoyen nahmen kürzlich an der Webinar-Reihe des SAP PRESS Book Club teil, wo sie eine Stunde lang Fragen der Leser zum Thema Cybersicherheit für SAP beantworteten.
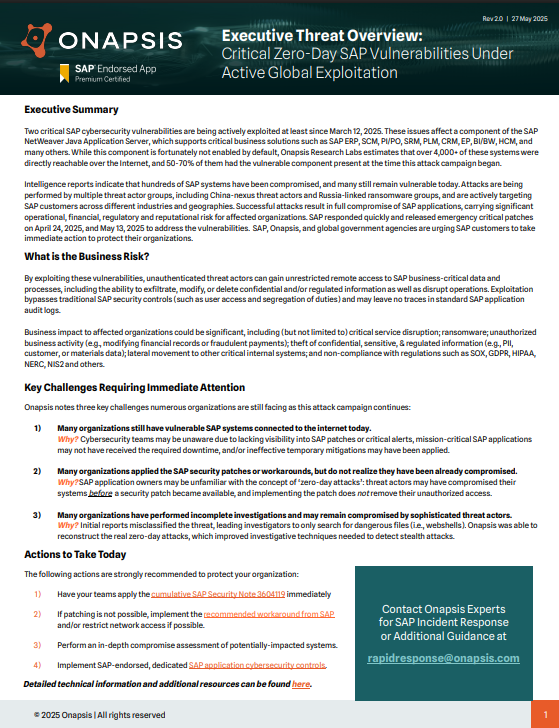
Durch Ausnutzung dieser Schwachstellen können nicht authentifizierte Angreifer uneingeschränkten Fernzugriff auf geschäftskritische SAP-Daten erlangen und

Dieser konsolidierte Sicherheitshinweis [TLP:CLEAR] soll Sicherheitsverantwortliche bei der Bewertung ihres Risikos und einer möglichen Kompromittierung im Zusammenhang mit der derzeitigen massiven Ausnutzung der SAP-Sicherheitslücken CVE-2025-31324 und CVE-2025-42999 unterstützen.
Entdecken Sie wichtige Erkenntnisse, erhalten Sie praktische Tipps und versetzen Sie Ihr Unternehmen in die Lage, sich cloud in der cloud zu bewegen – bei diesem Gespräch mit Branchenexperten von Onapsis und Capgemini. Nehmen Sie an unserem informativen Gespräch teil, in dem wir uns eingehend mit dem Thema SAP-Sicherheit in der cloud befassen. Da Unternehmen ihre SAP-Systeme zunehmend in die cloud verlagern, wird es …
Es gibt Hinweise auf aktive Angriffe auf eine Zero-Day-Sicherheitslücke in SAP-Systemen in freier Wildbahn. ReliaQuest und Onapsis Threat Intelligence haben Anzeichen für aktive Angriffe auf diese Sicherheitslücke festgestellt, die von mehreren IR-Unternehmen im Rahmen aktueller Untersuchungen bestätigt wurden. SAP hat am 24. April 2025 einen dringenden Sicherheitspatch veröffentlicht, um dieses Problem zu beheben. Die Sicherheitslücke ist von…
SAP-Sicherheitsbeauftragte wurden über eine aktive Angriffskampagne informiert, die auf eine kritische CVSS-10.0-Sicherheitslücke (CVE-2025-31324) abzielte. Die Angriffskampagne richtete sich gegen SAP-Systeme weltweit. Dank der schnellen Reaktion von SAP wurde umgehend ein Sicherheitspatch veröffentlicht. Die anhaltenden Auswirkungen dieser koordinierten Angriffskampagne sind jedoch nach wie vor weitreichend, und die Gefahr weiterer…
Onapsis lädt Sie in Zusammenarbeit mit Mandiant zu einem Webinar ein, um den aktuellen Stand der Angriffskampagne zu CVE-2025-31324 zu erörtern
Ermitteln Sie mit unserem neuen interaktiven Selbsttest Ihren Reifegrad in Sachen SAP-Sicherheit. Erhalten Sie individuelle Empfehlungen.
Jetzt loslegen
Erfahren Sie, wie Sie während Ihrer cloud Cyber-Resilienz aufbauen können.
Jetzt ansehen
Da die Integration von KI in ERP-Systeme immer schneller voranschreitet, muss die Sicherheitsvorbereitung damit Schritt halten. Dieser Bericht verdeutlicht, warum Ihre Sicherheit weiterhin oberste Priorität haben muss.
Jetzt lesen
Wir schließen die Lücke zwischen theoretischem Risiko und praktischer Abwehr – direkt aus unseren Erfahrungen an vorderster Front der SAP-Cybersicherheit.
Jetzt ansehen
Erfahren Sie, warum führende Unternehmen bei der Absicherung ihrer wichtigsten Geschäftsanwendungen auf Onapsis vertrauen
Weiterlesen
Von „The Hacker News“ für das Onapsis SAP-Sicherheits- Platform ausgezeichnet.
Weiterlesen